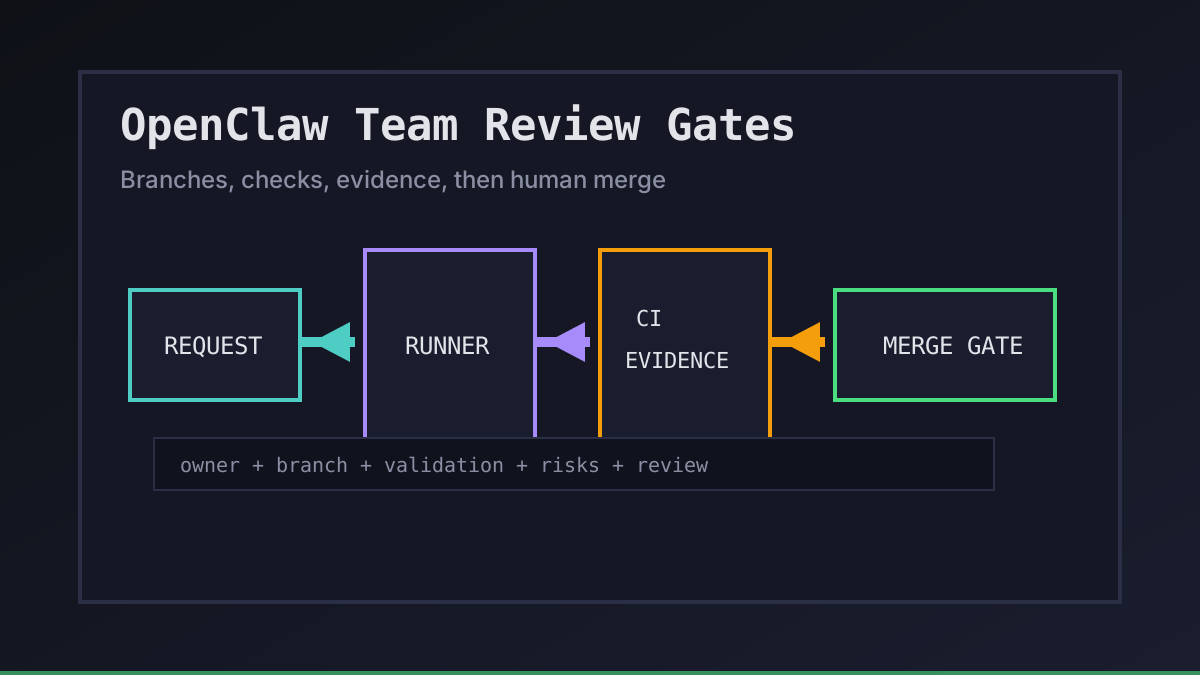
Wenn ein Team OpenClaw-ähnliche Agenten nutzt, ist nicht der erste Patch der riskante Moment. Riskant wird der erste Patch, der fertig wirkt, aber die Prüfungen umgeht, die ein menschlicher Teamkollege erwarten würde. Wir nutzen Review-Gates, damit Agentenarbeit langweilig, prüfbar und sicher mergebar bleibt.
Office Claws ist keine native OpenClaw-Laufzeit. Das Muster hier ist eine Betriebsschicht für OpenClaw-Nutzer, die lokale Desktop-Kontrolle, VPS-Runner, Codex-gestützte Ausführung, wenn das der praktische Weg ist, und eine saubere Übergabe in GitHub-Reviews wollen.
Warum ein OpenClaw-Team-Workflow Review-Gates braucht
Ein nützlicher OpenClaw-Team-Workflow trennt Ausführung von Berechtigung. Agenten können ein Repository klonen, einen Branch erstellen, Tests ausführen und den Diff erklären. Menschen entscheiden weiterhin, ob die Änderung ins Produkt gehört.
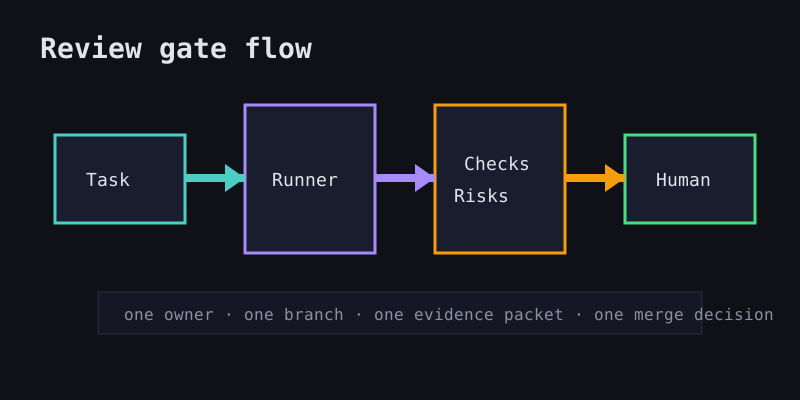
Das Gate ist ein kleiner Vertrag. Er sagt, welche Nachweise der Agent liefern muss, bevor jemand dem Ergebnis vertraut.
| Gate | Agent muss liefern | Mensch entscheidet |
|---|---|---|
| Scope | berührte Dateien, ausgelassene Bereiche, Annahmen | ob die Aufgabe im Rahmen blieb |
| Validierung | Befehlsausgabe, Fehler, Screenshots falls relevant | ob die Nachweise reichen |
| Risiko | Secrets, Migrationen, Löschungen, Deployment-Folgen | ob der Rollout zusätzliche Prüfung braucht |
| Merge | Branch, Commit, PR-Zusammenfassung | ob der Code ausgeliefert wird |
Darum verlinken wir früh auf OpenClaw vs Codex. Die Runtime-Wahl ist wichtig, aber das Review-Modell ist genauso wichtig, sobald mehrere Menschen und Agenten dasselbe Repository anfassen.
Das minimale Gate-Manifest
Wir bevorzugen ein kurzes Manifest gegenüber einem langen Richtliniendokument. Das Manifest begleitet die Aufgabe und sagt dem Agenten, wie er fertig wird.
task: fix-billing-empty-state
owner: product-oncall
runner: vps-codex-04
branch: agent/fix-billing-empty-state
allowed_paths:
  - website/src/app/**
  - website/content/**
required_gates:
  - npx velite build
  - npm run build
  - human_pr_review
risk_flags:
  - auth
  - billing
  - production_copy
Wichtig ist nicht das exakte YAML. Wichtig ist die Gewohnheit: ein Owner, ein Runner, ein Branch, eine Validierungsliste und ein menschliches Merge-Gate. Office Claws for OpenClaw users kann diesen Workflow am Desktop sichtbar halten, während der eigentliche Runner lokal oder auf einem VPS arbeitet.
Nachweise, die in jede Übergabe gehören
Eine gute Agentenübergabe muss fünf Stunden später für jemanden lesbar sein, der das Terminal nicht beobachtet hat. Wir fragen jedes Mal nach denselben Nachweisen.
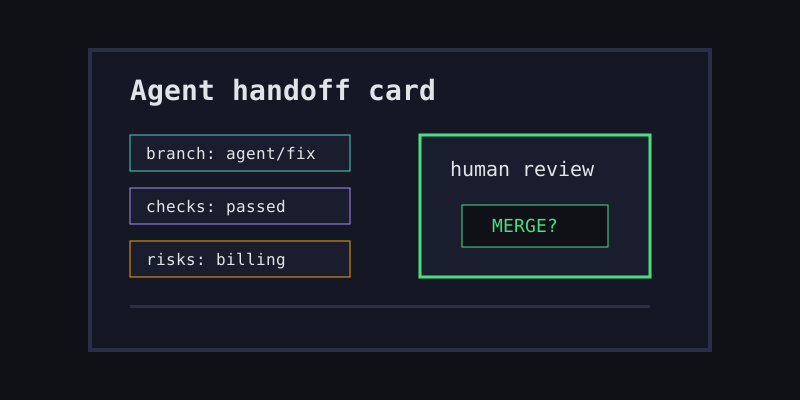
- Branch-Name und finaler Commit-Hash.
- Kurze Zusammenfassung der geänderten Dateien.
- Exakte Validierungsbefehle und ob sie bestanden haben.
- Bekannte Risiken, übersprungene Checks und Annahmen.
- Ein PR- oder Compare-Link für das Review.
Das schützt auch den Agenten. Wenn ein Build wegen eines vorhandenen flaky Tests fehlschlägt, kann die Übergabe das klar sagen, statt den Fehler hinter einer selbstsicheren Zusammenfassung zu verstecken. Für tiefere Repository-Muster siehe OpenClaw GitHub workflow und OpenClaw background tasks.
Wo Office Claws passt
Office Claws macht das Review-Gate-Muster praktisch, weil die Kontrollebene außerhalb des Runners liegt. Ein Team kann Aufgaben vom Desktop starten, isolierte VPS-Runner zuweisen, Logs streamen, Provider-Keys möglichst lokal halten und Aufgaben stoppen, die abdriften.
| Bedarf | Office-Claws-Muster |
|---|---|
| Sichtbare Zuständigkeit | jede Aufgabe mit menschlichem Owner einreihen |
| Runner-Isolation | ein VPS oder Workdir pro Aufgabe |
| Kostenkontrolle | Codex-gestützte Ausführung mit expliziten Budgets |
| Sicherere Secrets | keine geteilten .env-Dateien in vielen Shells verstreuen |
| Review-Disziplin | Branch, Logs, Validierung, dann menschlicher Merge |
Das ist das ehrliche Versprechen von Office Claws for OpenClaw users: eine Desktop- und VPS-Betriebsschicht rund um autonome Coding-Arbeit, nicht die Behauptung, dass jedes Runtime-Detail verschwindet.
Empfehlungen
Klein anfangen. Fügt Review-Gates in einem Repository hinzu, bevor ihr das ganze Engineering-Team automatisiert.
- Für jede Agentenaufgabe einen Branch verlangen.
- Validierungsausgaben in jeder Zusammenfassung verlangen.
- Release-Credentials außerhalb normaler Runner halten.
- Übersprungene Tests als Risiko behandeln, nicht als Nebensache.
- Merge- und Deployment-Entscheidungen bei Menschen lassen.
Ein Team-Workflow ist erfolgreich, wenn Agentenarbeit leichter zu prüfen ist, nicht schwerer zu erklären. Review-Gates geben OpenClaw-ähnlichen Teams die einfache Regel, die sie brauchen: Agenten dürfen schnell sein, aber Nachweise werden gemergt.