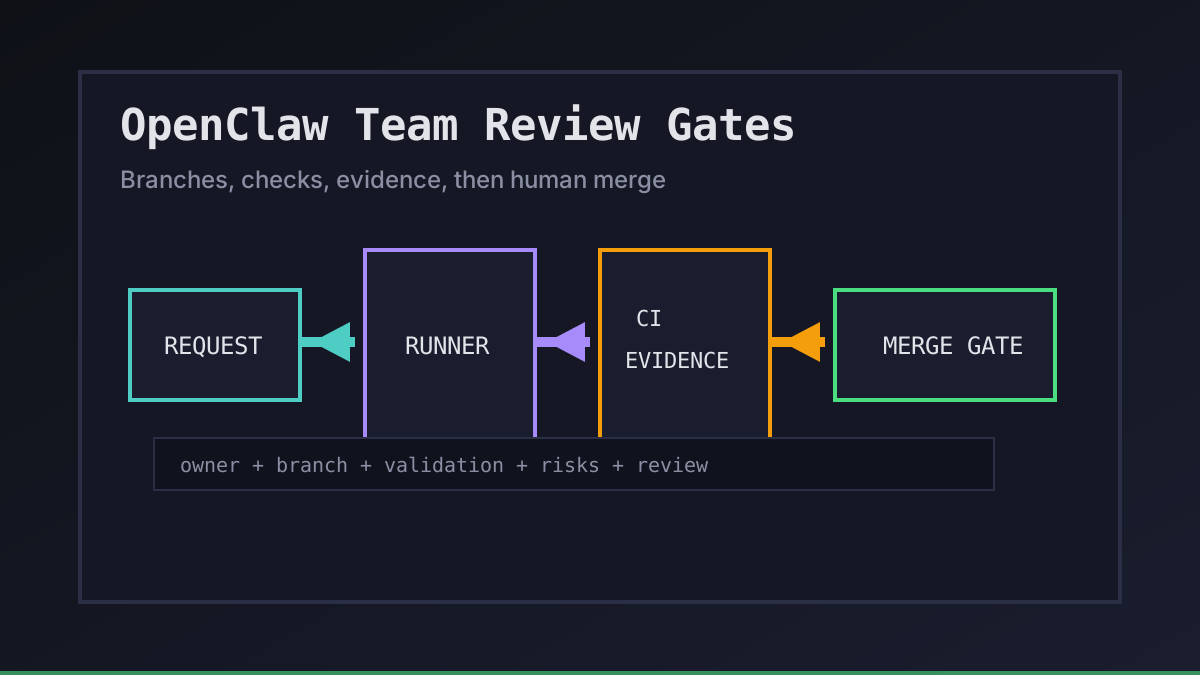
Cuando un equipo empieza a usar agentes al estilo OpenClaw, el momento arriesgado no es el primer parche. Es el primer parche que parece terminado pero evita las comprobaciones que un compañero humano esperaría. Usamos review gates para que el trabajo del agente sea aburrido, inspeccionable y seguro de fusionar.
Office Claws no es un runtime nativo de OpenClaw. El patrón aquí es una capa operativa para usuarios de OpenClaw que quieren control local desde el escritorio, runners en VPS, ejecución respaldada por Codex cuando es el camino práctico y una entrega limpia hacia la revisión en GitHub.
Por qué un flujo de equipo OpenClaw necesita review gates
Un flujo de equipo OpenClaw útil separa ejecución de permiso. Los agentes pueden clonar un repositorio, crear una rama, ejecutar pruebas y explicar el diff. Los humanos todavía deciden si el cambio pertenece al producto.
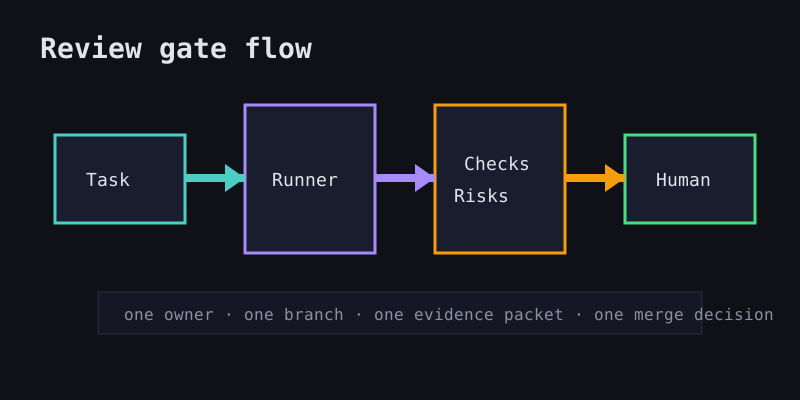
El gate es un contrato pequeño. Dice qué evidencia debe producir el agente antes de que alguien confíe en el resultado.
| Gate | El agente debe entregar | El humano decide |
|---|---|---|
| Alcance | archivos tocados, áreas omitidas, supuestos | si la tarea se mantuvo dentro de la solicitud |
| Validación | salida de comandos, fallos, capturas si son relevantes | si la evidencia es suficiente |
| Riesgo | secretos tocados, migraciones, eliminaciones, impacto de despliegue | si el rollout necesita revisión extra |
| Merge | rama, commit, resumen del PR | si el código se publica |
Por eso enlazamos pronto a OpenClaw vs Codex. La elección del runtime importa, pero el modelo de revisión importa igual cuando varias personas y agentes tocan el mismo repositorio.
El manifiesto mínimo del gate
Preferimos un manifiesto corto a un documento de política largo. El manifiesto viaja con la tarea y le dice al agente cómo terminar.
task: fix-billing-empty-state
owner: product-oncall
runner: vps-codex-04
branch: agent/fix-billing-empty-state
allowed_paths:
  - website/src/app/**
  - website/content/**
required_gates:
  - npx velite build
  - npm run build
  - human_pr_review
risk_flags:
  - auth
  - billing
  - production_copy
Lo importante no es el YAML exacto. Es el hábito: un responsable, un runner, una rama, una lista de validación y un merge gate humano. Office Claws for OpenClaw users puede mantener visible ese flujo desde el escritorio mientras el runner real trabaja en una máquina local o en un VPS.
Evidencia que debe ir en cada entrega
Una buena entrega de agente debe poder leerse cinco horas después por alguien que no miró la terminal. Pedimos siempre la misma evidencia.
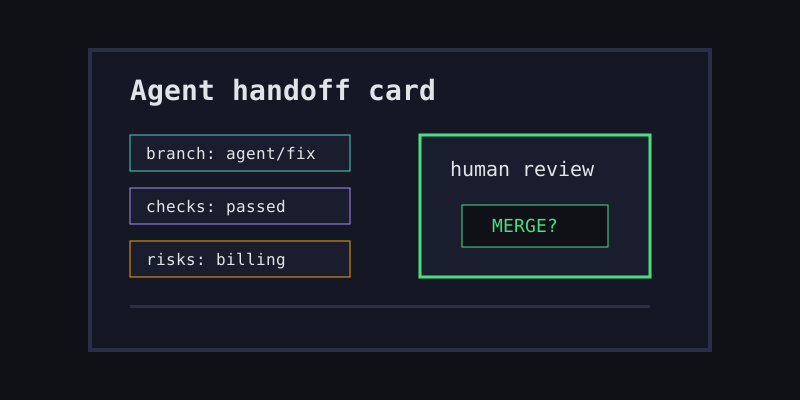
- El nombre de la rama y el hash final del commit.
- Un resumen breve de los archivos cambiados.
- Los comandos exactos de validación y si pasaron.
- Riesgos conocidos, checks omitidos y supuestos.
- Un enlace de PR o comparación para revisión.
Esto también protege al agente. Si una build falla por una prueba flaky existente, la entrega puede decirlo con claridad en lugar de esconder el fallo detrás de un resumen confiado. Para patrones de repositorio más profundos, lee OpenClaw GitHub workflow y OpenClaw background tasks.
Dónde encaja Office Claws
Office Claws hace práctico el patrón de review gates porque el plano de control está fuera del runner. Un equipo puede iniciar tareas desde el escritorio, asignar runners VPS aislados, transmitir logs, mantener claves de proveedores locales cuando sea posible y detener tareas que se desvían.
| Necesidad | Patrón de Office Claws |
|---|---|
| Propiedad visible | poner cada tarea en cola con un responsable humano |
| Aislamiento del runner | un VPS o workdir por tarea |
| Control de costes | ejecución respaldada por Codex con presupuestos explícitos |
| Secretos más seguros | evitar repartir archivos .env compartidos por muchas shells |
| Disciplina de revisión | rama, logs, validación y luego merge humano |
Esa es la propuesta honesta de Office Claws for OpenClaw users: una capa de operaciones de escritorio y VPS alrededor del trabajo autónomo de programación, no una promesa de que desaparecen todos los detalles del runtime.
Recomendaciones
Empieza pequeño. Añade review gates a un repositorio antes de intentar automatizar a todo el equipo de ingeniería.
- Exige una rama para cada tarea de agente.
- Exige salida de validación en cada resumen.
- Mantén credenciales de release fuera de los runners normales.
- Trata las pruebas omitidas como riesgo, no como detalle menor.
- Deja las decisiones de merge y despliegue en manos humanas.
Un flujo de equipo tiene éxito cuando el trabajo del agente es más fácil de revisar, no más difícil de explicar. Los review gates dan a los equipos estilo OpenClaw la regla simple que necesitan: los agentes pueden moverse rápido, pero la evidencia es lo que se fusiona.