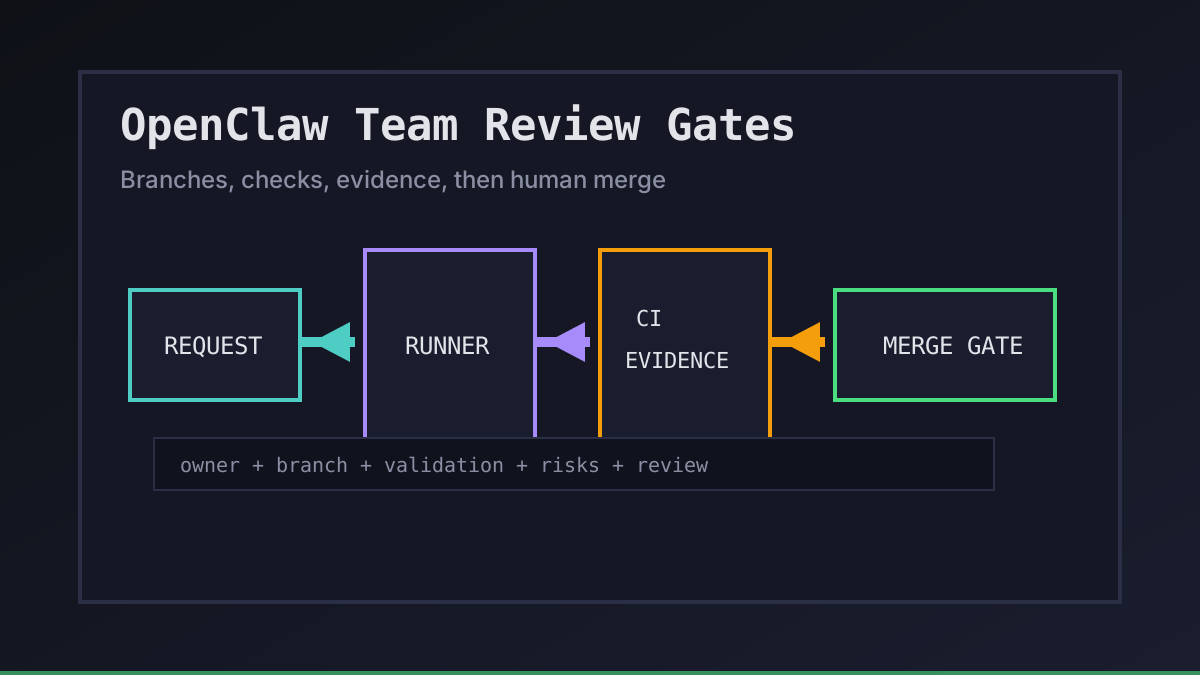
Quand une équipe commence à utiliser des agents façon OpenClaw, le moment risqué n’est pas le premier patch. C’est le premier patch qui semble terminé mais contourne les vérifications qu’un coéquipier humain attendrait normalement. Nous utilisons des review gates pour rendre le travail des agents banal, inspectable et sûr à merger.
Office Claws n’est pas un runtime OpenClaw natif. Le modèle présenté ici est une couche d’exploitation pour les utilisateurs d’OpenClaw qui veulent un contrôle local depuis le bureau, des runners VPS, une exécution adossée à Codex quand c’est la voie pratique, et une transition propre vers la revue GitHub.
Pourquoi un workflow d’équipe OpenClaw a besoin de review gates
Un bon workflow d’équipe OpenClaw sépare l’exécution de l’autorisation. Les agents peuvent cloner un dépôt, créer une branche, lancer les tests et expliquer le diff. Les humains décident toujours si le changement doit entrer dans le produit.
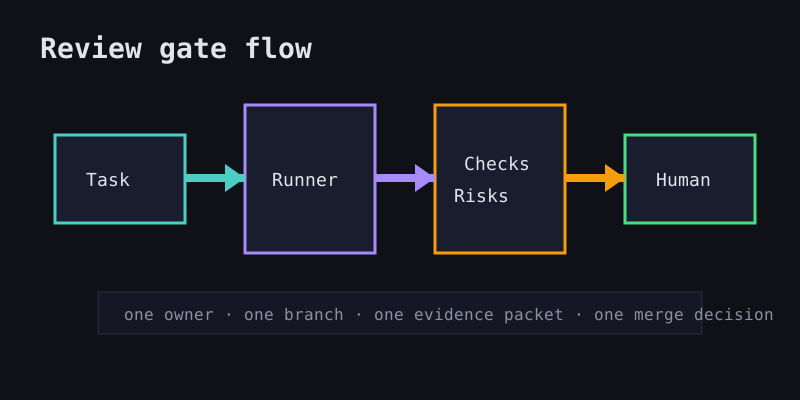
Le gate est un petit contrat. Il indique quelles preuves l’agent doit produire avant que quelqu’un fasse confiance au résultat.
| Gate | L’agent doit fournir | L’humain décide |
|---|---|---|
| Périmètre | fichiers touchés, zones ignorées, hypothèses | si la tâche est restée dans la demande |
| Validation | sortie des commandes, échecs, captures si utile | si les preuves suffisent |
| Risque | secrets touchés, migrations, suppressions, impact de déploiement | si le rollout exige une revue supplémentaire |
| Merge | branche, commit, résumé de PR | si le code part en production |
C’est pourquoi nous renvoyons tôt vers OpenClaw vs Codex. Le choix du runtime compte, mais le modèle de revue compte tout autant dès que plusieurs personnes et agents touchent le même dépôt.
Le manifeste minimal du gate
Nous préférons un manifeste court à un long document de politique. Le manifeste accompagne la tâche et indique à l’agent comment terminer.
task: fix-billing-empty-state
owner: product-oncall
runner: vps-codex-04
branch: agent/fix-billing-empty-state
allowed_paths:
  - website/src/app/**
  - website/content/**
required_gates:
  - npx velite build
  - npm run build
  - human_pr_review
risk_flags:
  - auth
  - billing
  - production_copy
L’important n’est pas le YAML exact. C’est l’habitude : un propriétaire, un runner, une branche, une liste de validations et un merge gate humain. Office Claws for OpenClaw users peut garder ce workflow visible depuis le bureau pendant que le runner réel travaille sur une machine locale ou un VPS.
Les preuves à inclure dans chaque passage de relais
Un bon passage de relais d’agent doit être lisible cinq heures plus tard par quelqu’un qui n’a pas regardé le terminal. Nous demandons les mêmes preuves à chaque fois.
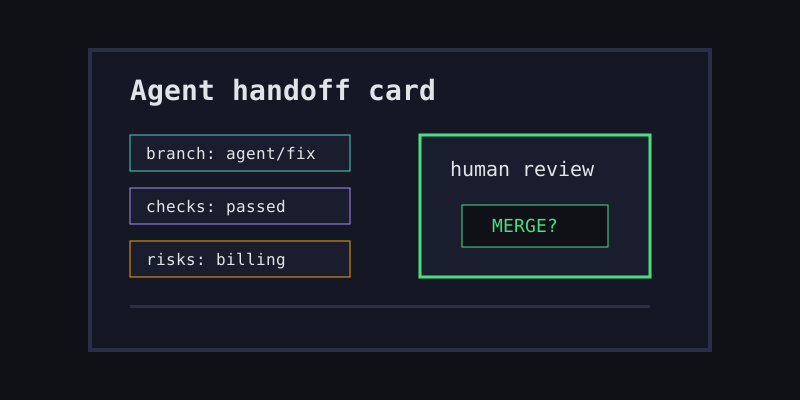
- Le nom de la branche et le hash final du commit.
- Un bref résumé des fichiers modifiés.
- Les commandes de validation exactes et leur résultat.
- Les risques connus, checks ignorés et hypothèses.
- Un lien de PR ou de comparaison pour la revue.
Cela protège aussi l’agent. Si un build échoue à cause d’un test flaky déjà présent, le passage de relais peut le dire clairement au lieu de cacher l’échec derrière un résumé trop confiant. Pour des modèles de dépôt plus poussés, consultez OpenClaw GitHub workflow et OpenClaw background tasks.
Où Office Claws s’insère
Office Claws rend le modèle de review gate pratique, car le plan de contrôle se trouve hors du runner. Une équipe peut lancer les tâches depuis le bureau, affecter des runners VPS isolés, diffuser les logs, garder les clés fournisseur locales quand c’est possible, et arrêter les tâches qui dérivent.
| Besoin | Modèle Office Claws |
|---|---|
| Responsabilité visible | mettre chaque tâche en file avec un propriétaire humain |
| Isolation du runner | un VPS ou un workdir par tâche |
| Maîtrise des coûts | exécution adossée à Codex avec budgets explicites |
| Secrets plus sûrs | éviter de disperser des fichiers .env partagés dans les shells |
| Discipline de revue | branche, logs, validation, puis merge humain |
C’est la promesse honnête de Office Claws for OpenClaw users : une couche d’opérations desktop et VPS autour du travail de code autonome, pas la promesse que chaque détail du runtime disparaît.
Recommandations
Commencez petit. Ajoutez des review gates à un dépôt avant d’essayer d’automatiser toute l’équipe d’ingénierie.
- Exigez une branche pour chaque tâche d’agent.
- Exigez la sortie de validation dans chaque résumé.
- Gardez les identifiants de release hors des runners ordinaires.
- Traitez les tests ignorés comme un risque, pas comme un détail.
- Laissez les décisions de merge et de déploiement aux humains.
Un workflow d’équipe réussit quand le travail des agents devient plus facile à revoir, pas plus difficile à expliquer. Les review gates donnent aux équipes façon OpenClaw la règle simple dont elles ont besoin : les agents peuvent avancer vite, mais ce sont les preuves qui se mergent.