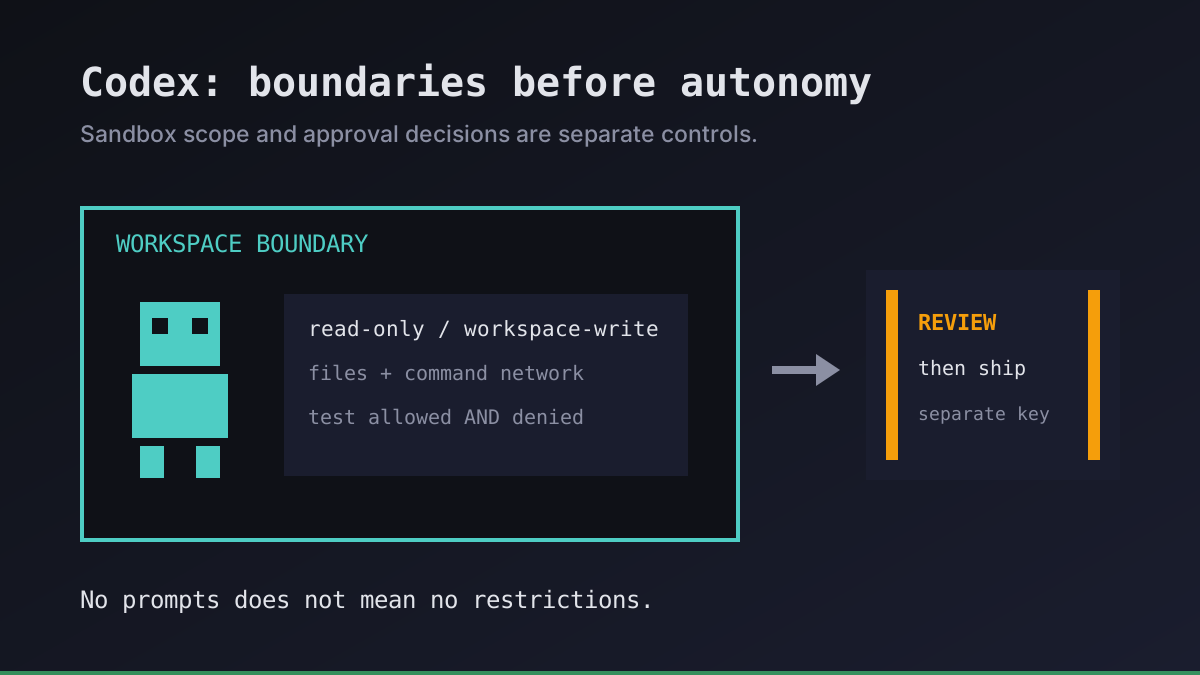
Un trabajo nocturno de Codex no debería necesitar a alguien vigilando cada comando. Tampoco debería heredar permiso para desplegar en producción solo porque nadie lo vigila. Separamos esas decisiones: a qué puede acceder el agente, cuándo debe preguntar y quién puede publicar el resultado.
Esta guía trata de los permisos del proceso de Codex en tu propio VPS, no del producto independiente Codex Security para analizar código. Nuestra referencia es la documentación oficial de aprobaciones de agentes; comprueba la versión instalada de la CLI y los requisitos administrados antes de aplicar una configuración.
Los modos de sandbox de Codex y las políticas de aprobación son controles distintos
El sandbox determina la frontera técnica para los comandos generados por el modelo. La política de aprobación determina cuándo Codex solicita cruzarla o realizar una acción que requiere autorización. Ninguno sustituye los permisos del sistema operativo ni la revisión del diff terminado.
| Ajuste | Qué controla | Qué no garantiza |
|---|---|---|
read-only | Impide escrituras según la política de sandbox activa | Ocultar todos los archivos que puede leer la cuenta del sistema |
workspace-write | Permite editar el espacio de trabajo activo, respetando rutas protegidas | Red ilimitada, cambios en metadatos de Git o código seguro |
on-request | Permite que Codex solicite permisos adicionales | Que cada comando requiera confirmación |
never | Elimina las solicitudes interactivas de aprobación | Eliminar el sandbox o permitir operaciones bloqueadas |
La distinción útil es sin preguntas no significa sin restricciones. Un trabajo acotado de informes puede ejecutarse sin interacción y sin acceso completo al servidor. A la inversa, una sesión interactiva no es segura por definición: aprobar una elevación puede permitir ejecutar fuera del sandbox original.
Las versiones recientes protegen rutas como .git incluso dentro de un espacio de trabajo escribible. No supongas que un agente puede hacer commits solo porque puede editar archivos fuente. Comprueba los ajustes efectivos con /status en una sesión interactiva de Codex y consulta la documentación de tu versión. Un worktree de Git separa cambios; no es una frontera de seguridad.
Pon en marcha tu primer agente en unos 3 minutos
Instala la CLI de Office Claws, conecta tu cuenta de Contabo y tu suscripción de Codex, y tu agente tendrá su propio VPS y un escritorio en la oficina.
curl -fsSL https://officeclaws.com/downloads/install.sh | sh$4.99/mes + tu propio VPS de Contabo · las claves se quedan en tu llavero
Elige la frontera antes de desatender el trabajo
Empezamos un repositorio nuevo con una sesión supervisada de solo lectura:
codex --sandbox read-only --ask-for-approval on-requestRevisa las instrucciones del repositorio, la configuración local del proyecto, las habilidades instaladas y las herramientas conectadas antes de confiar en ellas. Un repositorio puede contener instrucciones maliciosas. Para una sesión de edición, elige deliberadamente workspace-write con on-request, revisa los accesos solicitados y permanece disponible para decisiones importantes.
Para un informe desatendido, un sandbox de solo lectura con una política de aprobación no interactiva es un punto de partida más limitado. Confirma las opciones compatibles con tu codex exec instalado antes de programarlo. Si se bloquea una acción necesaria, registra el fallo y devuélvelo para revisión. No reintentes automáticamente con más permisos ni desactives el sandbox para que un temporizador parezca funcionar.
Un informe de solo lectura también puede revelar información sensible en su salida. Usa una cuenta de sistema dedicada y sin privilegios, únicamente los repositorios necesarios y ninguna credencial de despliegue en producción. Retira secretos innecesarios de los archivos accesibles y de las variables de entorno heredadas. No reenvíes tu agente SSH personal ni montes el socket Docker del servidor: ambos pueden ampliar la autoridad del proceso más allá del directorio de trabajo.
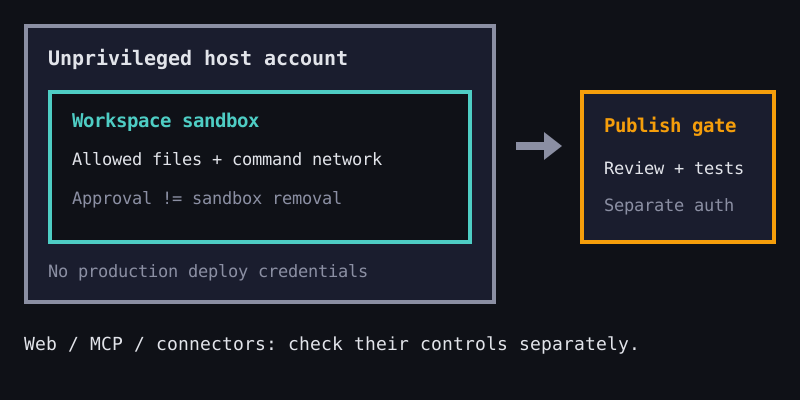
El acceso a la red necesita otra decisión. En la configuración documentada workspace-write, la red de comandos está desactivada por defecto. Activarla no equivale a limitar los destinos. Un proxy de red para comandos, configurado y activo, tiene sus propias reglas; escribir una lista de permitidos no activa su aplicación. El tráfico del modelo y de autenticación, las búsquedas web, MCP y los conectores usan controles separados. Una shell sin red no demuestra que todas las herramientas del agente estén desconectadas.
Prueba los permisos con un proyecto desechable
Antes de que un trabajo recurrente toque código real, crea un repositorio temporal de prueba con la misma cuenta, método de arranque y configuración que el ejecutor previsto. Comprobamos tanto acciones permitidas como prohibidas:
| Prueba | Evidencia que conservar |
|---|---|
| Leer un archivo de prueba inocuo | Contenido correcto y directorio de trabajo efectivo |
| Intentar modificarlo en modo de solo lectura | Escritura denegada y archivo sin cambios |
| Editarlo en modo workspace-write | El diff esperado, sin modificaciones ajenas |
| Intentar escribir fuera del espacio permitido | Denegación sin autorizar una elevación |
| Intentar una petición inocua a un destino que controlas cuando la red de comandos debe estar desactivada | Denegación atribuible a la política, no solo a un fallo DNS |
Nunca uses un secreto real para probar un acceso denegado. Una prueba solo establece la frontera que has ejercitado. No demuestra resistencia a todos los ataques ni valida los permisos de herramientas MCP independientes. Si el mecanismo de sandbox de Linux no puede arrancar en tu VPS, corrige la compatibilidad o detén el trabajo; no lo sustituyas silenciosamente por ejecución sin restricciones.
Guarda la versión de la CLI, la política elegida, la identidad de la tarea, el código de salida y los resultados, sin recoger archivos de autenticación. Repite las pruebas al cambiar la CLI, el kernel, el servicio de arranque o la configuración del proyecto. Distingue en la monitorización las acciones denegadas de las solicitudes de aprobación pendientes, en vez de reintentar sin límite.
Separa ejecución y publicación
Un ejecutor puede producir un diff o un informe sin disponer de la credencial para fusionarlo o desplegarlo. Revisamos el resultado, ejecutamos pruebas independientes y usamos un paso de publicación autorizado por separado. Una salida correcta del agente demuestra finalización, no autorización para lanzar.
Office Claws proporciona la capa operativa para agentes Codex en tu propio Contabo VPS, con conectividad privada Tailscale y gestión desde escritorio o CLI. Las políticas anteriores son configuración de Codex y del servidor; no afirmamos que Office Claws aplique automáticamente todos los permisos o controles de publicación. Una red privada reduce la exposición, pero no aísla un proceso que ya se está ejecutando en la máquina.
Empieza con un ejecutor Codex en VPS, usa un plan de ChatGPT compatible y recuerda sus límites: disponibilidad del servidor las 24 horas no significa capacidad ilimitada del modelo. Una vez verificados los permisos, utiliza salida estructurada para entregar informes de forma fiable. Nuestra recomendación: primero acceso limitado, después ejecución duradera y una decisión independiente para publicar.