Por qué los indie hackers necesitan un OpenClaw más pequeño
Un indie hacker busca palanca, no otro sistema que vigilar. Los agentes estilo OpenClaw pueden convertir documentación, experimentos de landing, refactors y bugs pequeños en ramas revisables mientras la persona mantiene criterio de producto y lanzamiento.
El riesgo es escalar sin control. Un builder solo no puede pasar el día buscando terminales ocultas, tokens filtrados o cambios a medias en un checkout compartido. Office Claws no es un runtime nativo de OpenClaw; es la capa de operación de escritorio y VPS para trabajos cercanos a OpenClaw, normalmente con agentes basados en Codex cuando ese es el camino práctico. Para comparar runtimes, empieza con OpenClaw vs Codex.
El bucle del builder en solitario
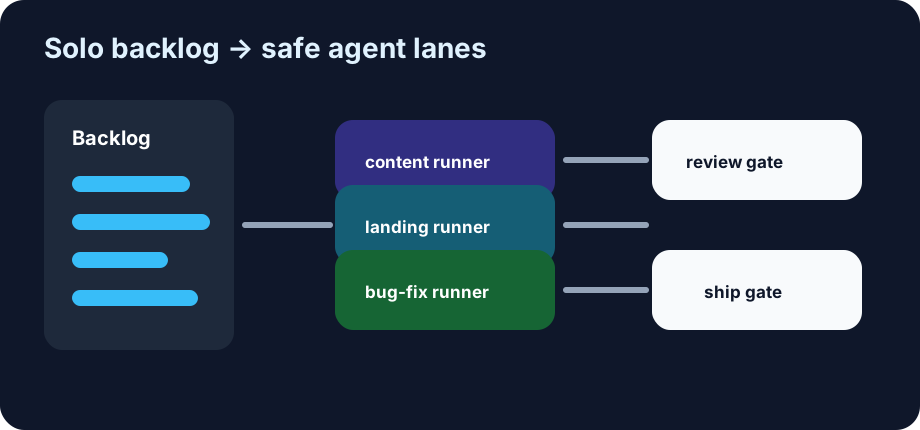
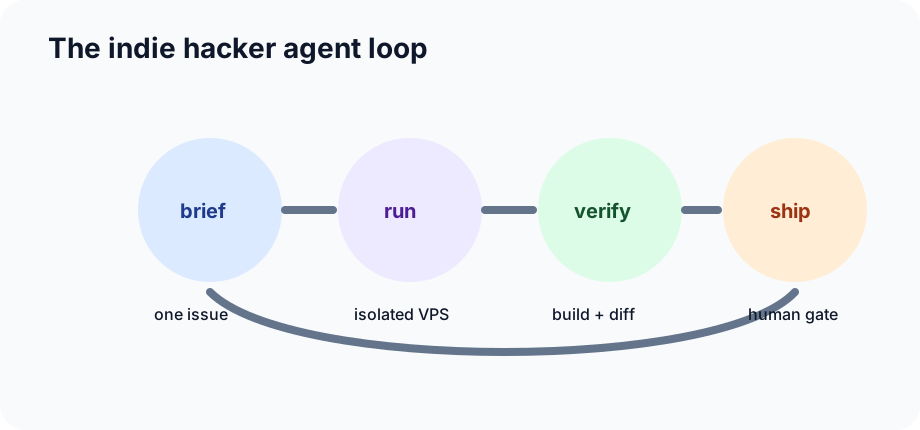
El flujo seguro es repetible: brief pequeño, runner aislado, rama única, revisión y decisión de merge.
| Paso | Predeterminado indie | Guardarraíl |
|---|---|---|
| Elegir | una tarea estrecha del backlog | nada de “mejora la app” |
| Ejecutar | una rama en runner local o VPS | sin checkout sucio compartido |
| Vigilar | logs, estado y coste en Office Claws | parar si deriva |
| Verificar | build, tests, capturas o preview | evidencia antes de merge |
| Publicar | merge y deploy aprobados por humano | producción sigue siendo intencional |
Office Claws for OpenClaw users sirve como plano de control visible para trabajar entre soporte, marketing y producto.
Primeras tareas ideales
Empieza por trabajos con checks claros: páginas, blog, limpieza de tests, dependencias, variantes de copy y pulido UI. Pricing, auth, billing y migraciones de datos deberían seguir guiados por humanos.
indie_hacker_agent_lanes:
  content:
    paths: ["website/content/**", "docs/**"]
    gate: "npx velite build && npm run build"
  landing_page:
    paths: ["website/src/**", "website/content/**"]
    gate: "npm run build y revisión de captura"
  bug_fix:
    paths: ["backend/**", "frontend/**"]
    gate: "tests concretos más revisión del diff"
Para ejecución remota, combínalo con OpenClaw on VPS o OpenClaw remote SSH workflow.
Mantén el coste predecible
Cada agente debe arrancar con una regla de parada: tiempo, presupuesto de tokens, rutas permitidas y prueba requerida.
| Palanca | Regla práctica |
|---|---|
| Tiempo | 30-45 minutos para contenido o fixes pequeños |
| Runner | el VPS más pequeño que compile el proyecto |
| Alcance | un issue, una rama, un comando de validación |
| Secretos | tokens limitados, nunca un .env de producción |
| Merge | solo tras revisión humana |
Consulta OpenClaw cost comparison y OpenClaw token optimization.
Cadencia semanal práctica
Lunes: tres tareas pequeñas. Entre semana: una ayuda de feature con test claro. Viernes: release notes o docs desde cambios mergeados. Antes de deploy: rama, build y rollback. Así obtienes autonomía estilo OpenClaw sin ceder criterio, credenciales ni producción.