Por qué un glosario de OpenClaw ayuda al equipo a avanzar más rápido
El trabajo con agentes al estilo OpenClaw crea vocabulario nuevo muy rápido: runners, sandboxes, aprobaciones, checkpoints, gateways, control local-first y ejecución respaldada por Codex. Si el equipo usa esas palabras de forma distinta, el sistema de agentes se vuelve más difícil de revisar que el código que escribe.
Este glosario nos da un lenguaje común para operar codificación autónoma con seguridad. Office Claws no es un runtime nativo de OpenClaw; es la capa práctica de escritorio y VPS para flujos cercanos a OpenClaw, sobre todo cuando Codex es la ruta de ejecución adecuada. Empieza con OpenClaw vs Codex para entender los tradeoffs y usa esta referencia para alinear el modelo operativo.
Términos centrales de OpenClaw
| Término | Significado simple | Nota operativa para Office Claws |
|---|---|---|
| Agent | Trabajador de código que lee, edita, prueba e informa | Trátalo como potente pero limitado, no como dueño |
| Runner | Máquina local, VPS o entorno aislado donde se ejecutan comandos | Usa un task por runner cuando el riesgo sea alto |
| Worktree | Estado del repositorio que el agente modifica | Empieza limpio y evita diffs ajenos |
| Branch | Línea revisable de trabajo en Git | Prefiere ramas pequeñas con validación clara |
| Checkpoint | Registro breve de progreso con evidencia y siguiente paso | Exígelo antes de esperas largas, deploys o refactors amplios |
| Approval gate | Decisión humana antes de una acción riesgosa | No escondas secretos, borrados o deploys detrás de automatización |
| Blast radius | Daño máximo que puede causar un error | Redúcelo con credenciales acotadas y runners aislados |
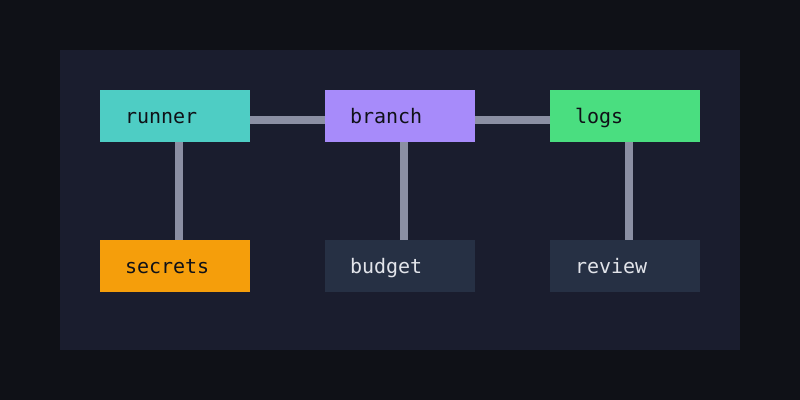
El hábito más seguro es conectar cada término con un artefacto observable: una rama, un flujo de logs, un comando de validación o una decisión de revisión. Office Claws for OpenClaw users se basa en esa visibilidad, no en sesiones de terminal invisibles.
Vocabulario de runtime e infraestructura
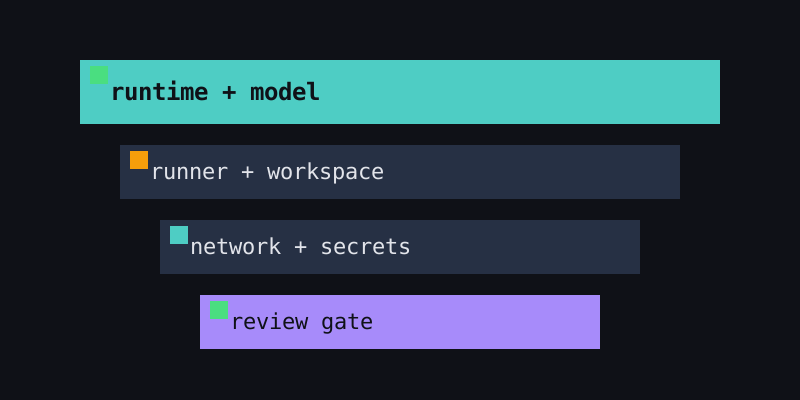
Las conversaciones sobre OpenClaw suelen mezclar producto, modelo e infraestructura. Conviene separarlos al planificar el trabajo.
runtime = the tool or agent interface
model = the provider doing the reasoning
runner = where commands execute
workspace = the files the runner can touch
network = what the runner can reach
secrets = credentials available to the task
review_gate = who accepts or rejects the output| Pregunta | Término a aclarar | Valor seguro por defecto |
|---|---|---|
| ¿Dónde corre el código? | Runner | VPS o workdir local por tarea |
| ¿Quién paga los tokens? | Model/provider budget | Presupuesto y seguimiento por tarea |
| ¿Qué puede cambiar el agente? | Workspace scope | Allowlist de rutas del repositorio |
| ¿Puede desplegar? | Approval gate | Solo aprobación humana |
| ¿Puede leer secretos? | Secret scope | Credenciales mínimas y específicas |
Para patrones de arquitectura, combina este glosario con OpenClaw remote runner architecture y OpenClaw sandbox.
Términos de seguridad y revisión
El lenguaje de seguridad importa porque los errores de agentes suelen ocurrir en los límites. Un prompt puede parecer inocente mientras un comando entra en producción, lee un .env compartido o reescribe archivos fuera de alcance.
| Término de seguridad | Qué significa | Regla de equipo |
|---|---|---|
| Local-first | Claves y control permanecen en la máquina del operador cuando sea posible | No centralizar secretos solo por comodidad |
| Scoped token | Credencial limitada por servicio, repo o tarea | Rotar o revocar después del trabajo si es práctico |
| Sandbox | Workdir, contenedor o VPS aislado | Usarlo para dependencias no confiables y ediciones amplias |
| Audit trail | Registro duradero de prompts, comandos, diffs y aprobaciones | Guardar evidencia suficiente para la revisión |
| Stop rule | Condición que obliga al agente a pausar | Secretos, migraciones destructivas, despliegues o fallos repetidos |
Este es el vocabulario detrás de OpenClaw security best practices y OpenClaw secrets management: la autonomía solo es útil si la ruta de revisión sigue siendo comprensible.
Cómo usar este glosario en un equipo
Añade estos términos a plantillas de tareas, descripciones de pull request y runbooks. Una pequeña lista compartida evita la mayor parte de la confusión:
task: <one sentence>
runner: <local | vps-name>
branch: <branch-name>
budget: <time + token limit>
workspace_scope: <allowed paths>
validation: <commands to prove the work>
stop_rules: <when the agent must pause>
reviewer: <human owner>
Cuando el equipo puede completar esto antes de empezar, el agente avanza más rápido sin volverse misterioso. Office Claws aporta vista de escritorio, separación de runners VPS, logs y ejecución con Codex para convertir estos términos en operación real.
Lecturas relacionadas
- OpenClaw vs Codex — aclara tradeoffs entre runtime y modelo.
- OpenClaw desktop manager — gestiona trabajo estilo OpenClaw desde el escritorio local.
- OpenClaw security best practices — convierte términos de seguridad en gates de revisión.
- OpenClaw remote runner architecture — lleva el glosario a infraestructura real.