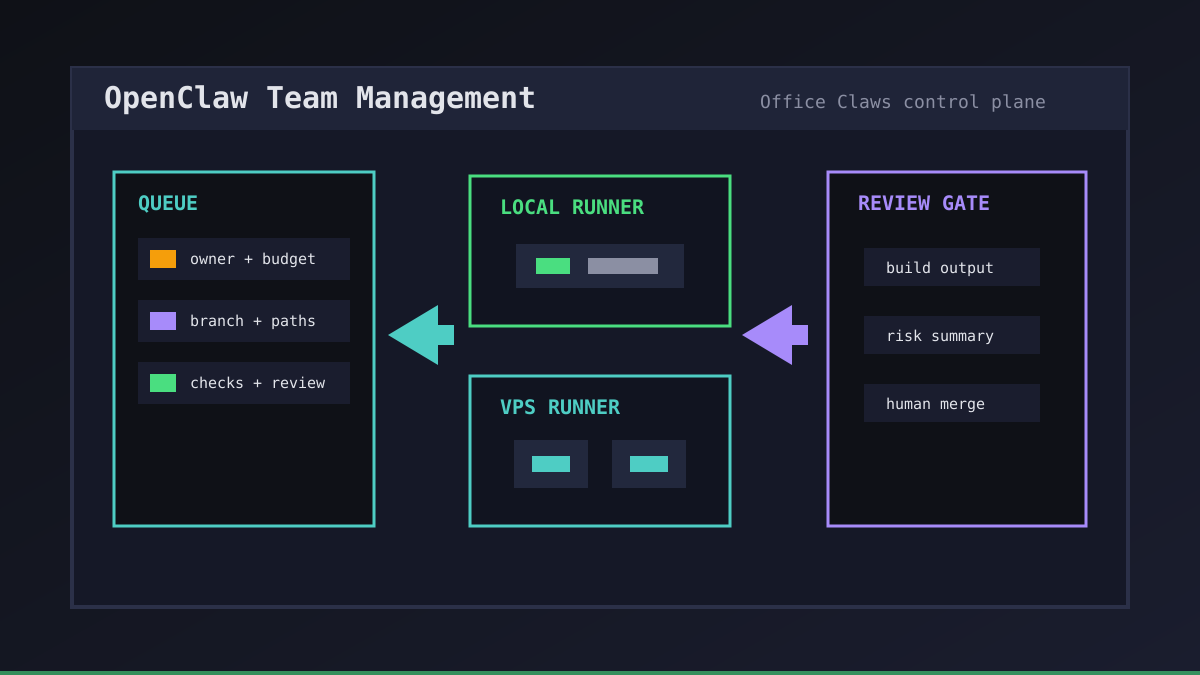
El trabajo estilo OpenClaw se desordena cuando cada desarrollador lanza un agente privado desde una shell distinta. La primera victoria es velocidad. El segundo problema es gestión: quién es responsable de la tarea, qué runner es seguro, cuánto puede gastar y qué demuestra que el parche está listo.
Office Claws no es un runtime nativo de OpenClaw. Usamos la demanda de OpenClaw como señal para una capa operativa práctica: gestión de escritorio, runners VPS, ejecución respaldada por Codex cuando es el camino más seguro y gates de revisión en los que las personas puedan confiar. Si todavía comparas runtimes, empieza por OpenClaw vs Codex y luego usa esta guía para gestionar al equipo alrededor de los agentes.
Por qué OpenClaw Team Management necesita un plano de control
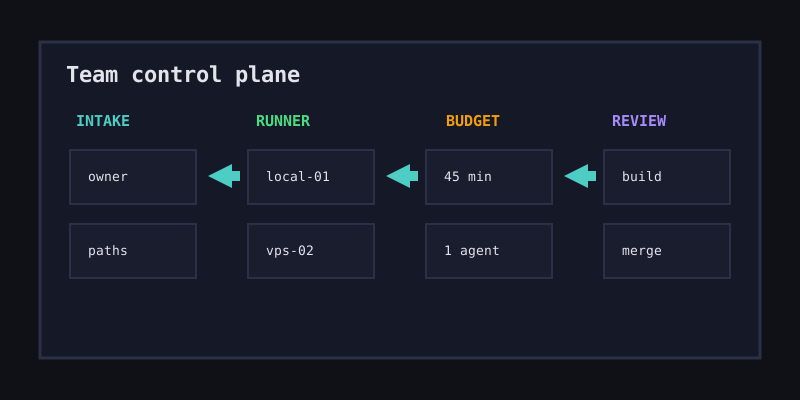
Un equipo no necesita más terminales invisibles. Necesita un pequeño plano de control que convierta el trabajo de agentes en unidades con dueño y revisión. Sin esa capa, los agentes compiten por el mismo checkout, comparten secretos por accidente y dejan al equipo adivinando si una tarea sigue ejecutándose o quedó atascada en silencio.
El plano de control debe responder cinco preguntas antes de que cualquier agente edite código:
| Pregunta de gestión | Respuesta segura |
|---|---|
| ¿Quién es responsable? | Un compañero o rotación nombrada |
| ¿Dónde puede ejecutarse? | Un runner local o VPS con acceso acotado |
| ¿Qué puede tocar? | Un branch y una lista de rutas permitidas |
| ¿Cuánto puede gastar? | Un límite de tiempo, tokens o presupuesto |
| ¿Quién lo publica? | Una persona después de checks y revisión |
Office Claws for OpenClaw users está construido alrededor de esa forma: solicitudes visibles, máquinas aisladas, logs en streaming y una entrega limpia a revisión en GitHub.
El ciclo de gestión del equipo
La buena gestión es un ciclo, no una captura de pantalla del dashboard. Cada tarea de agente debe pasar por entrada, asignación, ejecución, revisión y limpieza. El ciclo es aburrido a propósito, porque lo aburrido permite ejecutar varios agentes sin convertir el repositorio en una novela de misterio.
agent_task:
  owner: platform-oncall
  branch: agent/fix-billing-empty-state
  runner: vps-small-02
  allowed_paths:
    - website/src/app/**
    - website/content/**
  budget:
    max_minutes: 45
    max_parallel_agents: 1
  gates:
    - npm run build
    - human_review_required
Ese manifiesto no resuelve la tarea. Define la caja. Si el agente necesita más alcance, el responsable cambia el contrato deliberadamente en lugar de dejar que el runner improvise con credenciales de producción o archivos no relacionados.
Runners, secretos y límites de presupuesto
OpenClaw team management se vuelve riesgoso cuando la política de runners es implícita. Preferimos una tarea, un runner, un branch y un stream de logs. Los runners locales sirven para trabajo rápido de producto. Los VPS son mejores para trabajos largos, builds pesados y tareas que no deberían tocar el portátil de un desarrollador.
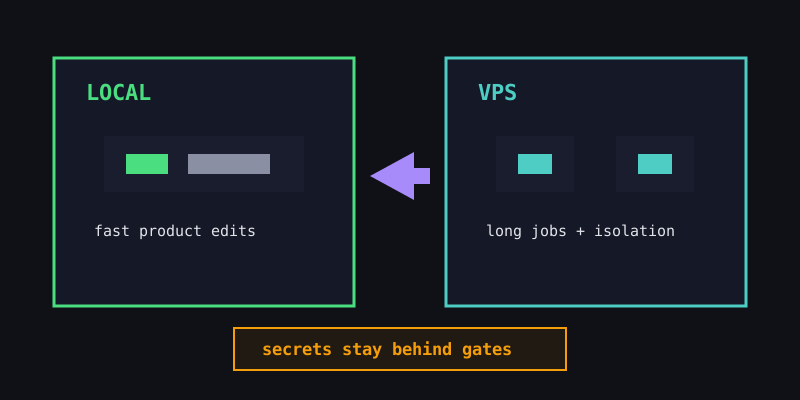
Lo importante es mantener los secretos fuera del camino por defecto. Un runner debe recibir solo las credenciales que necesita, y las claves de release deben quedar detrás de un gate de deploy separado. Así una tarea de código no se convierte en operación de producción porque un agente encontró un token cómodo en .env.
Los límites de presupuesto deben vivir junto a los límites de runners. Un equipo debe poder pausar, cancelar o reducir trabajo antes de que un agente en segundo plano queme un día de tokens. Para planificar costes, combina esta guía con OpenClaw cost comparison y OpenClaw API cost.
Gates de revisión en los que managers pueden confiar
Los managers no necesitan leer cada token de una sesión de agente. Necesitan evidencia compacta. Al final de una tarea, exige branch, commit, resumen de archivos cambiados, salida de validación y riesgos conocidos. Si el agente no puede dar eso, no ha terminado.
| Gate | Responsabilidad del agente | Responsabilidad humana |
|---|---|---|
| Branch | Subir un diff enfocado | Confirmar que el alcance encaja |
| Build | Ejecutar los checks acordados | Decidir si los fallos bloquean el envío |
| Review | Explicar cambios y riesgos | Asumir juicio de producto y seguridad |
| Merge | Mantener limpia la entrega | Hacer merge y responsabilizarse del rollout |
Aquí Office Claws complementa los workflows estilo OpenClaw. Mantiene visible el registro operativo mientras las personas conservan la autoridad final. Para el lado GitHub del ciclo, consulta OpenClaw GitHub workflow y OpenClaw team workflow.
Configuración recomendada de Office Claws
Empieza pequeño: una cola compartida, dos clases de runner, una política de revisión y una auditoría semanal de tareas fallidas o abandonadas. No des a cada agente acceso amplio al repo y al deploy el primer día.
Nuestra configuración recomendada para OpenClaw team management es:
- Enrutar solicitudes por Office Claws en vez de shells privadas.
- Asignar un responsable, runner, branch y presupuesto por tarea.
- Mantener secretos acotados y credenciales de release separadas.
- Transmitir logs para detectar bucles y bloqueos.
- Exigir salida de build y revisión humana antes del merge.
- Rastrear fallos para mejorar prompts, imágenes de runner y políticas.
Ese es el valor honesto: Office Claws no reemplaza el juicio y no afirma poseer OpenClaw. Da a los equipos una capa práctica de gestión de escritorio y VPS para trabajo de agentes cercano a OpenClaw y respaldado por Codex, con visibilidad suficiente para confiar.
Lecturas relacionadas
- OpenClaw vs Codex — elegir runtime y modelo operativo prácticos.
- Office Claws for OpenClaw users — gestión de escritorio para trabajo con agentes.
- OpenClaw team workflow — roles, colas y entregas por PR.
- OpenClaw security best practices — runners y credenciales más seguros.