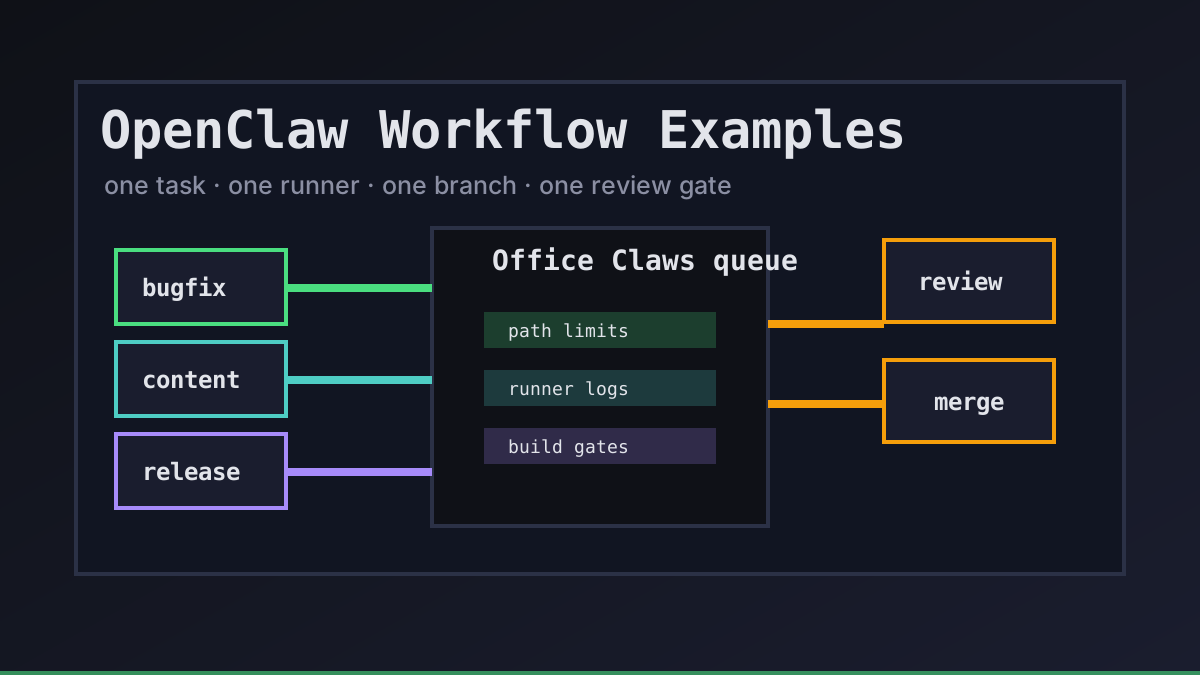
Los agents de estilo OpenClaw funcionan mejor cuando el workflow es más pequeño que la ambición. No empezamos con «mejora el producto». Empezamos con un carril claro, una rama limpia, un runner aislado y evidencia que un revisor pueda confiar.
Office Claws no es una runtime nativa de OpenClaw. Es la capa de operación de escritorio y VPS que usamos para trabajo cercano a OpenClaw y respaldado por Codex: poner el trabajo en cola, aislar el runner, mirar los logs, limitar secrets y hacer que el diff final sea revisable. Si primero estás eligiendo runtime, lee OpenClaw vs Codex y luego usa estos ejemplos como patrones operativos.
La plantilla de workflow
Todo workflow OpenClaw útil empieza con el mismo contrato pequeño. Le dice al agent qué significa éxito y al humano qué debe revisar.
| Campo | Buen ejemplo | Ejemplo riesgoso |
|---|---|---|
| Objetivo | fix empty dashboard state copy | make dashboard better |
| Rutas permitidas | website/src/app/**, website/content/** | todo el repositorio |
| Runner | un runner local o VPS | shell compartida con estado viejo |
| Rama | agent/dashboard-empty-state | ediciones directas en main |
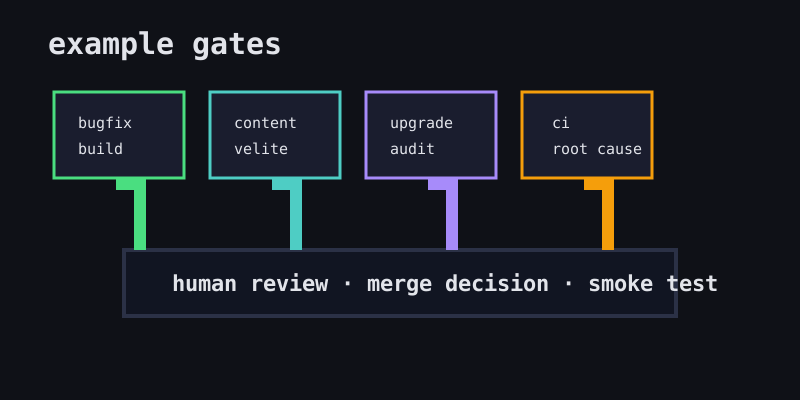
| Gate | npm run build y captura | «se ve bien» |
Ahí ayuda Office Claws for OpenClaw users: el trabajo queda visible en una superficie de control, mientras la ejecución puede ocurrir en máquinas locales o VPS. Para ejecución remota, combínalo con la guía de OpenClaw remote runner architecture.
Cinco ejemplos prácticos
1. Bugfix pequeño
Úsalo cuando la tarea sea estrecha y los archivos esperados sean obvios.
workflow: small-bugfix
owner: frontend-oncall
allowed_paths:
  - website/src/app/**
branch: agent/fix-empty-dashboard-state
gates:
  - npm run build
  - human-review
El agent puede inspeccionar código cercano, pero no tiene permiso para refactorizar la aplicación. Si el bug resulta más profundo, el resultado correcto es una nota y una nueva tarea, no una reescritura sorpresa.
2. Actualización de documentación o blog
El trabajo de contenido es un buen workflow OpenClaw inicial porque el radio de impacto es pequeño y la validación es barata.
workflow: content-update
owner: marketing
allowed_paths:
  - website/content/**
  - website/public/blog/**
gates:
  - npx velite build
  - npm run build
Para Office Claws, este patrón mantiene artículos generados, traducciones y SVGs en una rama normal. El revisor comprueba el texto, la salida del esquema y el build final antes del merge.
3. Upgrade de dependencias
Los upgrades necesitan gates más estrictos porque los agents pueden dejar tests verdes mientras ocultan cambios de comportamiento.
workflow: dependency-upgrade
owner: platform
allowed_paths:
  - package.json
  - package-lock.json
  - website/package.json
  - website/package-lock.json
gates:
  - npm audit --omit=dev
  - npm run build
  - changelog-note
Mantén una familia de upgrades por tarea. Pide al agent que resuma cambios del lockfile y enlace las notas de release upstream. Si el paquete afecta autenticación, despliegue o billing, exige revisión humana antes de producción.
4. Triage de fallos de CI
Este workflow convierte un build rojo en una rama pequeña de diagnóstico.
workflow: ci-triage
owner: repo-maintainer
inputs:
  - failing_job_url
  - last_green_commit
allowed_paths:
  - .github/workflows/**
  - website/**
gates:
  - reproduce-failure-locally
  - explain-root-cause
  - minimal-fix-commit
El resultado útil no es solo un check verde. Es la explicación: qué falló, por qué falló ahora, qué cambió y qué archivos se dejaron intactos a propósito.
5. Preparación de release
En preparación de release vamos más despacio. Los agents pueden recopilar evidencia, actualizar notas y preparar ramas, pero los humanos deben conservar la decisión final de producción.
workflow: release-prep
owner: release-manager
allowed_paths:
  - RELEASE.md
  - WEB_RELEASE_PLAN.md
  - website/content/**
gates:
  - local-build
  - diff-summary
  - explicit-human-merge
  - production-smoke-test
Office Claws encaja bien aquí porque los runners largos pueden seguir reuniendo logs mientras el humano revisa. El límite importante es simple: el agent prepara el release; el humano posee el release.
Elegir el runner correcto
El workflow debe decidir el runner, no al revés.
| Workflow | Runner recomendado | Por qué |
|---|---|---|
| Arreglo de copy | local o VPS pequeño | validación rápida, bajo riesgo |
| Lote de contenido | runner VPS | build duradero, entorno limpio |
| Upgrade de dependencias | snapshot VPS fresco | evita contaminación de caché local |
| Triage de CI | runner igual a CI | reproduce fallos de entorno |
| Preparación de release | VPS aislado | contiene credenciales y logs |
Un workflow OpenClaw fuerte tiene un runner por tarea y una rama por runner. Eso da logs limpios, diffs limpios y rollback limpio. La checklist de OpenClaw sandbox cubre mejor el lado de aislamiento.
Configuración recomendada de Office Claws
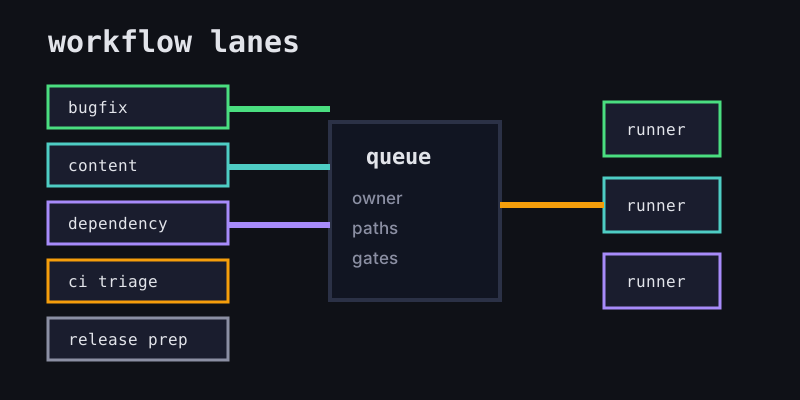
Empieza con tres carriles en vez de modelar cada tarea posible:
- Carril de contenido: docs, blog y copy web de bajo riesgo con
npx velite buildynpm run buildcomo gates. - Carril de código: bugfixes y features pequeñas con límites de rutas, tests y revisión PR.
- Carril de ops: CI, dependencias y releases con secrets más estrictos y aprobación humana.
Eso es suficiente estructura para que la programación autónoma sea útil de forma aburrida. Los workflows de estilo OpenClaw siguen rápidos, pero Office Claws mantiene visibles cola, runner, logs, rama y gate de revisión para que el equipo pueda confiar en los cambios antes de enviarlos.
Lecturas relacionadas
- OpenClaw vs Codex — compara tradeoffs de runtime y operación.
- Office Claws for OpenClaw users — gestión de escritorio para runners locales y VPS.
- OpenClaw remote runner architecture — aislar tareas en máquinas remotas.
- OpenClaw sandbox — reducir el radio de impacto antes de que los agents toquen repos reales.