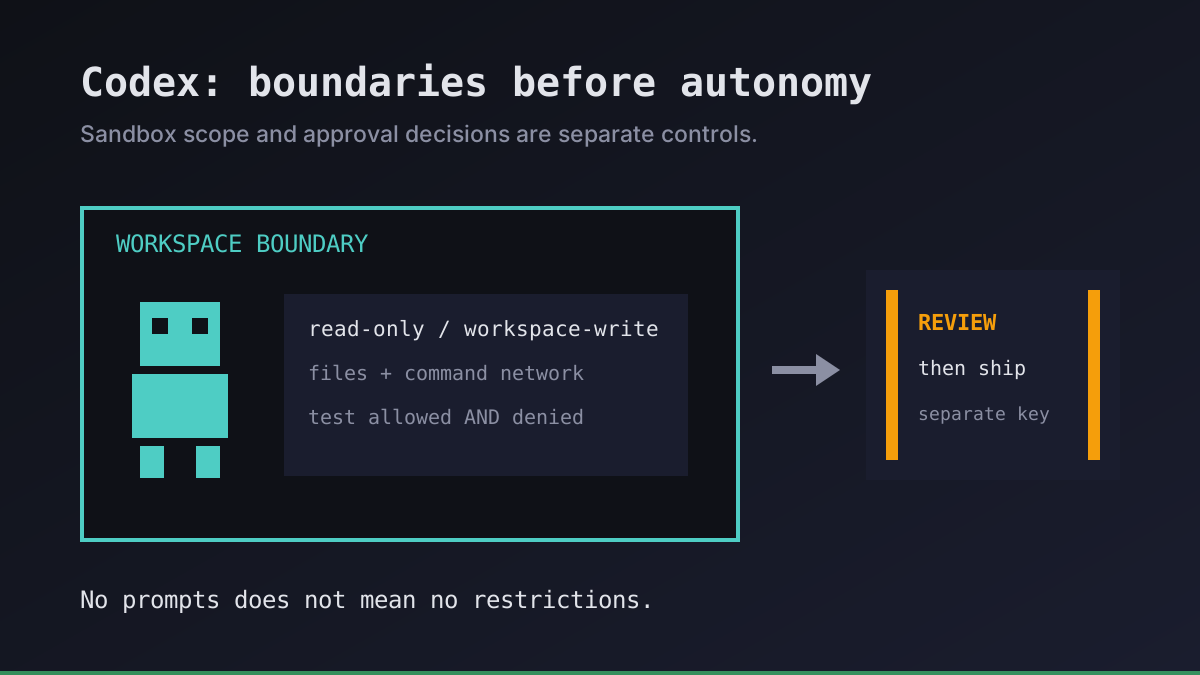
Une tâche Codex nocturne ne devrait pas nécessiter une personne pour surveiller chaque commande. Elle ne devrait pas non plus hériter du droit de déployer en production simplement parce que personne ne la surveille. Nous séparons ces décisions : les accès de l’agent, les actions nécessitant une demande et l’autorité de publication du résultat.
Ce guide concerne les permissions du processus Codex sur votre propre VPS, et non le produit distinct Codex Security d’analyse du code. Nous prenons pour référence la documentation officielle sur les approbations des agents. Vérifiez votre version de la CLI et les exigences administrées avant d’appliquer une configuration.
Les modes sandbox Codex et les politiques d’approbation sont des contrôles distincts
Le bac à sable définit la frontière technique des commandes générées par le modèle. La politique d’approbation détermine quand Codex demande à franchir cette frontière ou à effectuer une action nécessitant une autorisation. Aucun ne remplace les permissions du système ni la revue du diff final.
| Paramètre | Ce qu’il contrôle | Ce qu’il ne garantit pas |
|---|---|---|
read-only | Empêche les écritures selon la politique de sandbox active | Masquer tous les fichiers lisibles par le compte système |
workspace-write | Autorise les modifications dans l’espace de travail actif, sous réserve des chemins protégés | Un réseau illimité, les modifications des métadonnées Git ou du code sûr |
on-request | Permet à Codex de demander des permissions supplémentaires | Une confirmation pour chaque commande |
never | Supprime les demandes d’approbation interactives | La suppression du sandbox ou la réussite des opérations bloquées |
La distinction utile : sans questions ne signifie pas sans restrictions. Une tâche de rapport limitée peut fonctionner sans interaction, sans disposer d’un accès complet à l’hôte. À l’inverse, une session interactive n’est pas automatiquement sûre : approuver une élévation peut autoriser une exécution hors du sandbox initial.
Les versions récentes protègent des chemins comme .git, même dans un espace de travail accessible en écriture. Ne supposez pas qu’un agent peut créer un commit simplement parce qu’il peut modifier les sources. Vérifiez les paramètres effectifs avec /status dans une session interactive Codex et consultez la documentation correspondant à votre version. Un worktree Git sépare les modifications ; ce n’est pas une frontière de sécurité.
Lancez votre premier agent en 3 minutes environ
Installez la CLI Office Claws, connectez votre compte Contabo et votre abonnement Codex : votre agent obtient son propre VPS et un bureau dans l'office.
curl -fsSL https://officeclaws.com/downloads/install.sh | sh4,99 $/mois + votre propre VPS Contabo · les clés restent dans votre trousseau
Choisir la frontière avant de supprimer la surveillance
Nous commençons un nouveau dépôt par une session supervisée en lecture seule :
codex --sandbox read-only --ask-for-approval on-requestExaminez les instructions du dépôt, la configuration locale du projet, les compétences installées et les outils connectés avant de leur faire confiance. Un dépôt peut contenir des instructions malveillantes. Pour une session de modification, choisissez délibérément workspace-write avec on-request, examinez les accès demandés et restez disponible pour les décisions importantes.
Pour un rapport sans surveillance, un sandbox en lecture seule avec une politique d’approbation non interactive constitue un point de départ plus limité. Confirmez les options prises en charge par votre codex exec installé avant de le planifier. Si une action nécessaire est bloquée, consignez l’échec et renvoyez-le pour examen. Ne relancez pas automatiquement avec davantage de droits et ne désactivez pas le sandbox pour donner l’impression qu’un minuteur fonctionne.
Un rapport en lecture seule peut tout de même exposer des informations sensibles dans sa sortie. Utilisez un compte système dédié sans privilèges, uniquement les dépôts nécessaires et aucun identifiant de déploiement en production. Retirez les secrets inutiles des fichiers accessibles et des variables d’environnement héritées. Ne transférez pas votre agent SSH personnel et ne montez pas le socket Docker de l’hôte : ces accès peuvent étendre les pouvoirs du processus au-delà du répertoire de travail.
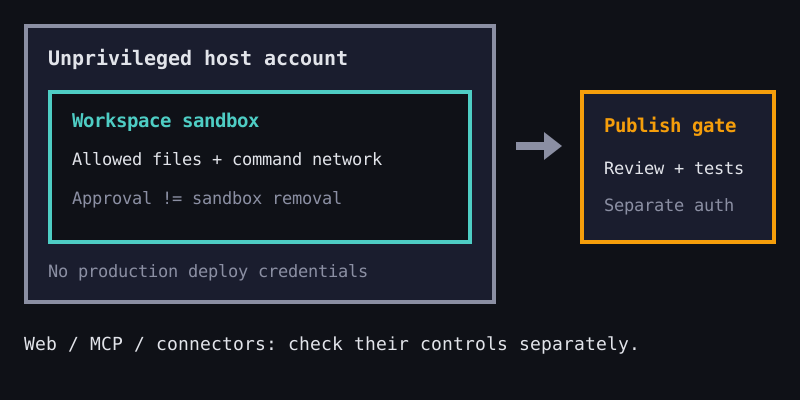
Le réseau exige une décision distincte. Dans la configuration documentée workspace-write, le réseau des commandes est désactivé par défaut. L’activer ne revient pas à limiter les destinations. Un proxy réseau de commandes configuré et actif possède ses propres règles ; écrire une liste d’autorisation n’active pas son application. Le trafic du modèle et de l’authentification, la recherche web, MCP et les connecteurs relèvent de contrôles séparés. Un shell sans réseau ne prouve pas que tous les outils de l’agent sont hors ligne.
Tester les permissions sur un projet jetable
Avant qu’une tâche récurrente touche du vrai code, créez un dépôt temporaire de test avec le même compte, le même mode de lancement et la même configuration que l’exécuteur prévu. Nous testons les actions autorisées et interdites :
| Test | Preuve à conserver |
|---|---|
| Lire un fichier de test inoffensif | Contenu correct et répertoire de travail effectif |
| Tenter de le modifier en lecture seule | Écriture refusée et fichier inchangé |
| Le modifier en mode workspace-write | Diff attendu, sans modification étrangère |
| Tenter d’écrire hors de l’espace autorisé | Refus sans approbation d’une élévation |
| Tenter une requête inoffensive vers un service que vous contrôlez lorsque le réseau des commandes doit être désactivé | Refus attribuable à la politique, pas seulement à une panne DNS |
N’utilisez jamais un vrai secret pour tester un accès refusé. Un test établit uniquement la frontière effectivement exercée. Il ne prouve pas une résistance à toutes les attaques et ne valide pas les permissions d’outils MCP indépendants. Si le mécanisme de sandbox Linux ne démarre pas sur votre VPS, corrigez la compatibilité ou arrêtez la tâche ; ne le remplacez pas discrètement par une exécution sans restrictions.
Conservez la version de la CLI, la politique choisie, l’identité de la tâche, le code de sortie et les résultats, sans collecter les fichiers d’authentification. Répétez les tests après toute modification de la CLI, du noyau, du service de démarrage ou de la configuration du projet. Distinguez les actions refusées des demandes d’approbation en attente dans votre supervision, au lieu de relancer indéfiniment.
Séparer l’exécution de la publication
Un exécuteur peut produire un diff ou un rapport sans posséder l’identifiant permettant de fusionner ou de déployer. Nous examinons le résultat, lançons des tests indépendants et utilisons une étape de publication autorisée séparément. Une sortie réussie de l’agent prouve la fin de l’exécution, pas l’autorisation de livrer.
Office Claws fournit la couche opérationnelle pour les agents Codex sur votre propre Contabo VPS, avec une connexion privée Tailscale et une gestion par application de bureau ou CLI. Les politiques ci-dessus relèvent de Codex et de l’hôte ; cela ne signifie pas qu’Office Claws impose automatiquement chaque permission ou validation de publication. Un réseau privé réduit l’exposition, mais n’isole pas un processus déjà lancé sur la machine.
Commencez avec un exécuteur Codex sur VPS, apportez un forfait ChatGPT éligible et gardez ses limites d’utilisation en tête : un serveur disponible en permanence n’offre pas une capacité de modèle illimitée. Une fois les permissions vérifiées, utilisez la sortie structurée pour transmettre un rapport fiable. Notre recommandation : accès limité d’abord, exécution durable ensuite et décision séparée pour publier.