Pourquoi un glossaire OpenClaw aide les équipes à avancer
Le travail avec des agents de style OpenClaw crée vite un vocabulaire commun : runners, sandboxes, validations, checkpoints, gateways, contrôle local-first et exécution avec Codex. Si l’équipe utilise ces mots différemment, la configuration des agents devient plus difficile à relire que le code produit.
Ce glossaire donne un langage partagé pour exploiter des agents de codage autonomes en sécurité. Office Claws n’est pas un runtime OpenClaw natif ; c’est une couche d’opération desktop et VPS pour des workflows proches d’OpenClaw, surtout quand Codex est le chemin d’exécution adapté. Commencez par OpenClaw vs Codex, puis utilisez cette référence pour aligner le modèle opérationnel.
Termes OpenClaw essentiels
| Terme | Sens simple | Note opérationnelle Office Claws |
|---|---|---|
| Agent | Travailleur de code qui lit, modifie, teste et rapporte | Le traiter comme puissant mais borné, pas comme propriétaire |
| Runner | Machine locale, VPS ou environnement isolé où les commandes s’exécutent | Un task par runner lorsque le risque est élevé |
| Worktree | État checkout du dépôt que l’agent modifie | Démarrer propre et éviter les diffs sans rapport |
| Branch | Ligne de travail reviewable poussée dans Git | Préférer de petites branches avec validation claire |
| Checkpoint | Note courte avec preuves et prochaine étape | L’exiger avant attente longue, déploiement ou gros refactor |
| Approval gate | Décision humaine avant une action risquée | Ne jamais cacher secrets, suppressions ou déploiements derrière l’automatisation |
| Blast radius | Dommage maximal qu’une erreur peut causer | Le réduire avec credentials limités et runners isolés |
La meilleure habitude consiste à relier chaque terme à un artefact observable : branche, flux de logs, commande de validation ou décision de reviewer. Office Claws for OpenClaw users met cette visibilité au centre plutôt que des terminaux invisibles.
Vocabulaire runtime et infrastructure
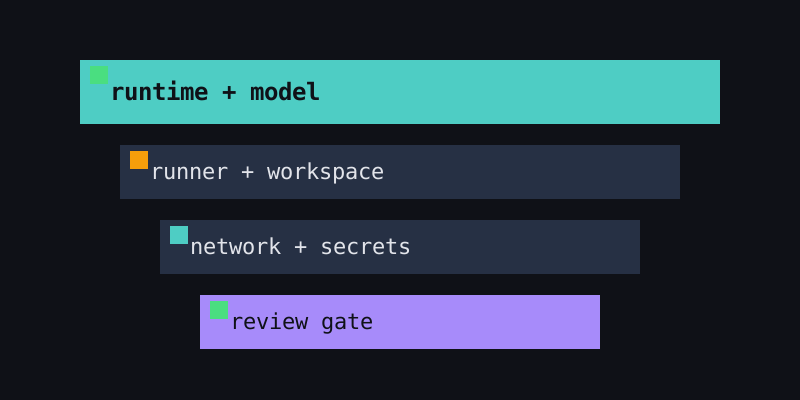
Les discussions OpenClaw mélangent souvent produit, modèle et infrastructure. Séparez-les pendant la planification.
runtime = the tool or agent interface
model = the provider doing the reasoning
runner = where commands execute
workspace = the files the runner can touch
network = what the runner can reach
secrets = credentials available to the task
review_gate = who accepts or rejects the output| Question | Terme à clarifier | Défaut plus sûr |
|---|---|---|
| Où le code s’exécute-t-il ? | Runner | VPS ou workdir local par tâche |
| Qui paie les tokens ? | Model/provider budget | Budget et suivi par tâche |
| Que peut modifier l’agent ? | Workspace scope | Allowlist des chemins du dépôt |
| Peut-il déployer ? | Approval gate | Validation humaine uniquement |
| Peut-il lire des secrets ? | Secret scope | Credentials minimaux et propres à la tâche |
Pour les modèles d’architecture, associez ce glossaire à OpenClaw remote runner architecture et OpenClaw sandbox.
Termes de sécurité et de revue
Le vocabulaire de sécurité compte parce que les erreurs d’agent arrivent souvent aux frontières. Un prompt peut sembler inoffensif tandis qu’une commande touche la production, lit un .env partagé ou réécrit des fichiers hors périmètre.
| Terme sécurité | Sens | Règle d’équipe |
|---|---|---|
| Local-first | Clés et contrôle restent chez l’opérateur quand possible | Ne pas centraliser les secrets par confort |
| Scoped token | Credential limité par service, repo ou tâche | Révoquer ou faire tourner après le job si possible |
| Sandbox | Workdir, container ou VPS isolé | Pour dépendances non fiables et gros edits |
| Audit trail | Trace durable des prompts, commandes, diffs et approvals | Garder assez de preuves pour la revue |
| Stop rule | Condition qui force l’agent à s’arrêter | Secrets, migrations destructives, déploiements, échecs répétés |
C’est le vocabulaire derrière OpenClaw security best practices et OpenClaw secrets management : l’autonomie n’est utile que si la revue reste compréhensible.
Comment utiliser ce glossaire en équipe
Ajoutez ces termes aux modèles de tâches, aux descriptions de pull request et aux runbooks. Une petite checklist commune évite la plupart des malentendus :
task: <one sentence>
runner: <local | vps-name>
branch: <branch-name>
budget: <time + token limit>
workspace_scope: <allowed paths>
validation: <commands to prove the work>
stop_rules: <when the agent must pause>
reviewer: <human owner>
Quand l’équipe peut remplir cela avant de commencer, l’agent avance plus vite sans devenir opaque. Office Claws fournit la vue desktop, la séparation des runners VPS, les logs et l’exécution avec Codex nécessaires pour rendre ces termes opérationnels.
Lectures liées
- OpenClaw vs Codex — clarifier les tradeoffs runtime et modèle.
- OpenClaw desktop manager — gérer localement le travail de style OpenClaw.
- OpenClaw security best practices — transformer les termes de sécurité en portes de revue.
- OpenClaw remote runner architecture — relier les termes à l’infrastructure réelle.