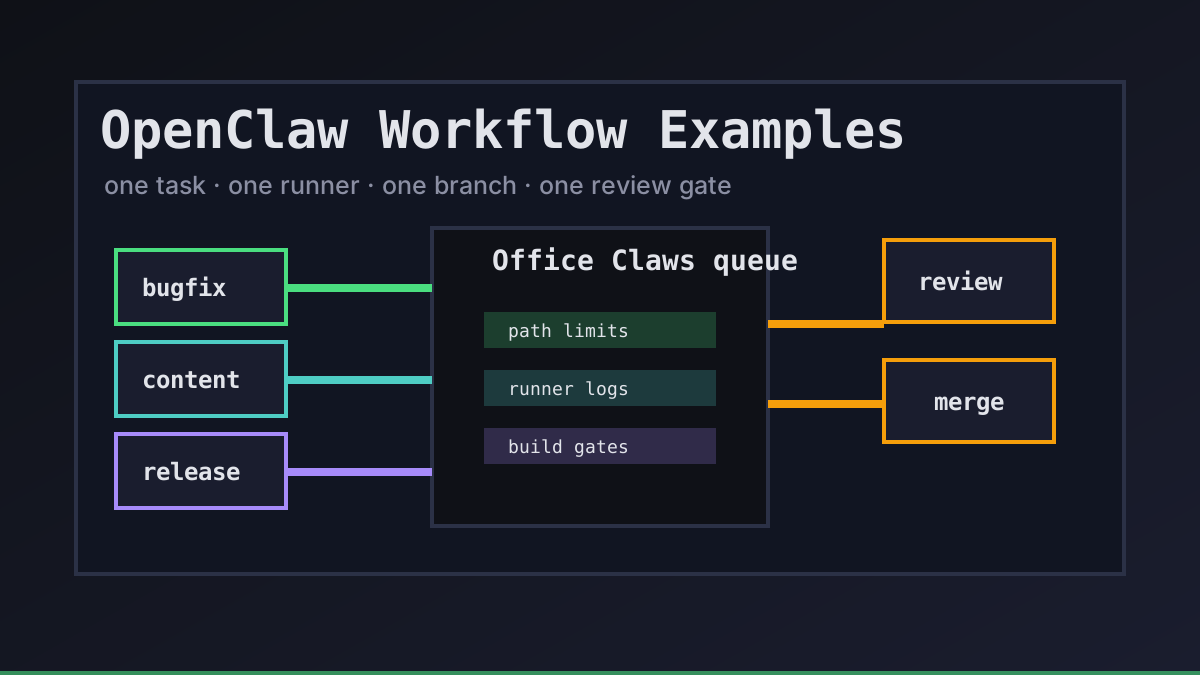
Les agents de style OpenClaw fonctionnent mieux quand le workflow est plus petit que l'ambition. Nous ne commençons pas par « améliore le produit ». Nous commençons par une voie claire, une branche propre, un runner isolé et des preuves qu'un reviewer peut croire.
Office Claws n'est pas un runtime OpenClaw natif. C'est la couche d'exploitation desktop et VPS que nous utilisons pour du travail proche d'OpenClaw et exécuté avec Codex : mettre la tâche en file, isoler le runner, surveiller les logs, limiter les secrets et rendre le diff final reviewable. Si tu choisis d'abord le runtime, lis OpenClaw vs Codex, puis utilise ces exemples comme modèles opérationnels.
Le modèle de workflow
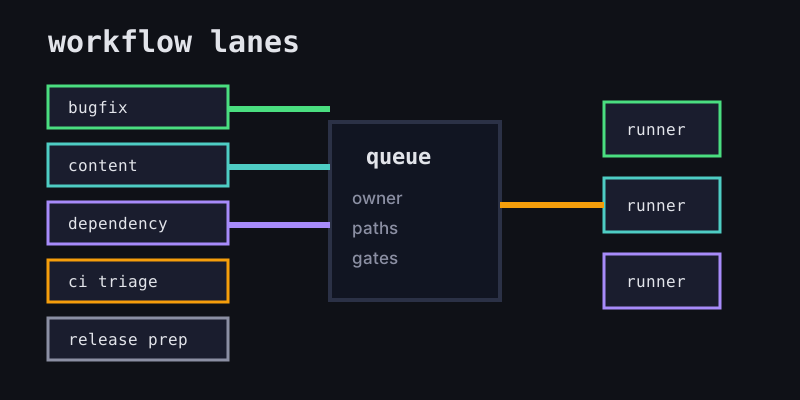
Chaque workflow OpenClaw utile commence avec le même petit contrat. Il dit à l'agent ce que signifie la réussite et dit à l'humain quoi relire.
| Champ | Bon exemple | Exemple risqué |
|---|---|---|
| Objectif | fix empty dashboard state copy | make dashboard better |
| Chemins autorisés | website/src/app/**, website/content/** | tout le dépôt |
| Runner | un runner local ou VPS | shell partagé avec ancien état |
| Branche | agent/dashboard-empty-state | éditions directes sur main |
| Gate | npm run build et capture | « ça a l'air bon » |
C'est là que Office Claws for OpenClaw users aide : le travail reste visible depuis une seule surface de contrôle, tandis que l'exécution peut se faire sur des machines locales ou VPS. Pour l'exécution distante, combine cela avec le guide OpenClaw remote runner architecture.
Cinq exemples pratiques
1. Petit correctif
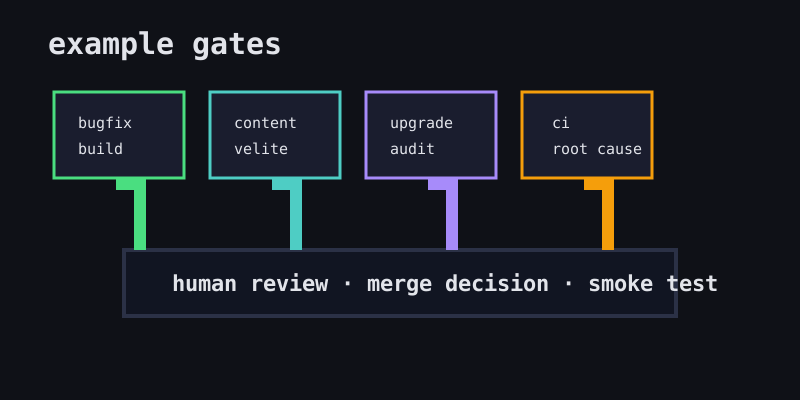
Utilise ce modèle quand la tâche est étroite et que les fichiers attendus sont évidents.
workflow: small-bugfix
owner: frontend-oncall
allowed_paths:
  - website/src/app/**
branch: agent/fix-empty-dashboard-state
gates:
  - npm run build
  - human-review
L'agent peut inspecter le code proche, mais il n'a pas l'autorisation de refactorer l'application. Si le bug est plus profond, le bon résultat est une note et une nouvelle tâche, pas une réécriture surprise.
2. Mise à jour de documentation ou de blog
Le contenu est un bon premier workflow OpenClaw, car le rayon d'impact est faible et la validation coûte peu.
workflow: content-update
owner: marketing
allowed_paths:
  - website/content/**
  - website/public/blog/**
gates:
  - npx velite build
  - npm run build
Pour Office Claws, ce modèle garde les articles générés, les traductions et les SVG sur une branche normale. Le reviewer vérifie le texte, la sortie du schéma et le build final avant le merge.
3. Mise à niveau de dépendance
Les upgrades demandent des gates plus serrés, car les agents peuvent rendre les tests verts tout en cachant des changements de comportement.
workflow: dependency-upgrade
owner: platform
allowed_paths:
  - package.json
  - package-lock.json
  - website/package.json
  - website/package-lock.json
gates:
  - npm audit --omit=dev
  - npm run build
  - changelog-note
Garde une famille d'upgrade par tâche. Demande à l'agent de résumer les changements du lockfile et de lier les release notes upstream. Si le paquet touche à l'authentification, au déploiement ou à la facturation, exige une review humaine avant tout déploiement de production.
4. Triage d'échec CI
Ce workflow transforme un build rouge en petite branche de diagnostic.
workflow: ci-triage
owner: repo-maintainer
inputs:
  - failing_job_url
  - last_green_commit
allowed_paths:
  - .github/workflows/**
  - website/**
gates:
  - reproduce-failure-locally
  - explain-root-cause
  - minimal-fix-commit
Le résultat utile n'est pas seulement un check vert. C'est l'explication : ce qui a échoué, pourquoi maintenant, ce qui a changé et quels fichiers ont été volontairement laissés intacts.
5. Préparation de release
Pour préparer une release, nous ralentissons. Les agents peuvent collecter les preuves, mettre à jour les notes et préparer les branches, mais les humains doivent garder la décision finale de production.
workflow: release-prep
owner: release-manager
allowed_paths:
  - RELEASE.md
  - WEB_RELEASE_PLAN.md
  - website/content/**
gates:
  - local-build
  - diff-summary
  - explicit-human-merge
  - production-smoke-test
Office Claws fonctionne bien ici, car les runners longs peuvent continuer à collecter les logs pendant que l'humain relit. La limite importante est simple : l'agent prépare la release ; l'humain possède la release.
Choisir le bon runner
Le workflow doit choisir le runner, pas l'inverse.
| Workflow | Runner recommandé | Pourquoi |
|---|---|---|
| Correction de texte | local ou petit VPS | validation rapide, faible risque |
| Lot de contenu | runner VPS | build durable, environnement propre |
| Upgrade de dépendance | snapshot VPS frais | évite la pollution du cache local |
| Triage CI | runner aligné sur CI | reproduit les échecs d'environnement |
| Préparation de release | VPS isolé | contient les credentials et les logs |
Un workflow OpenClaw solide a un runner par tâche et une branche par runner. Cela donne des logs propres, des diffs propres et un rollback propre. La checklist OpenClaw sandbox couvre l'isolation plus en détail.
Configuration Office Claws recommandée
Commence par trois voies au lieu de modéliser toutes les tâches possibles :
- Voie contenu : docs, blog et copy de site à faible risque avec
npx velite buildetnpm run buildcomme gates. - Voie code : correctifs et petites fonctionnalités avec limites de chemins, tests et review PR.
- Voie ops : CI, dépendances et releases avec secrets plus stricts et approbation humaine.
C'est assez de structure pour rendre le codage autonome utile sans drame. Les workflows de style OpenClaw restent rapides, mais Office Claws garde la file, le runner, les logs, la branche et le gate de review visibles, afin que l'équipe puisse faire confiance à ce qui a changé avant l'expédition.
Lectures associées
- OpenClaw vs Codex — comparer les compromis de runtime et d'exploitation.
- Office Claws for OpenClaw users — gestion desktop pour runners locaux et VPS.
- OpenClaw remote runner architecture — isoler les tâches sur des machines distantes.
- OpenClaw sandbox — réduire le rayon d'impact avant que les agents touchent de vrais dépôts.