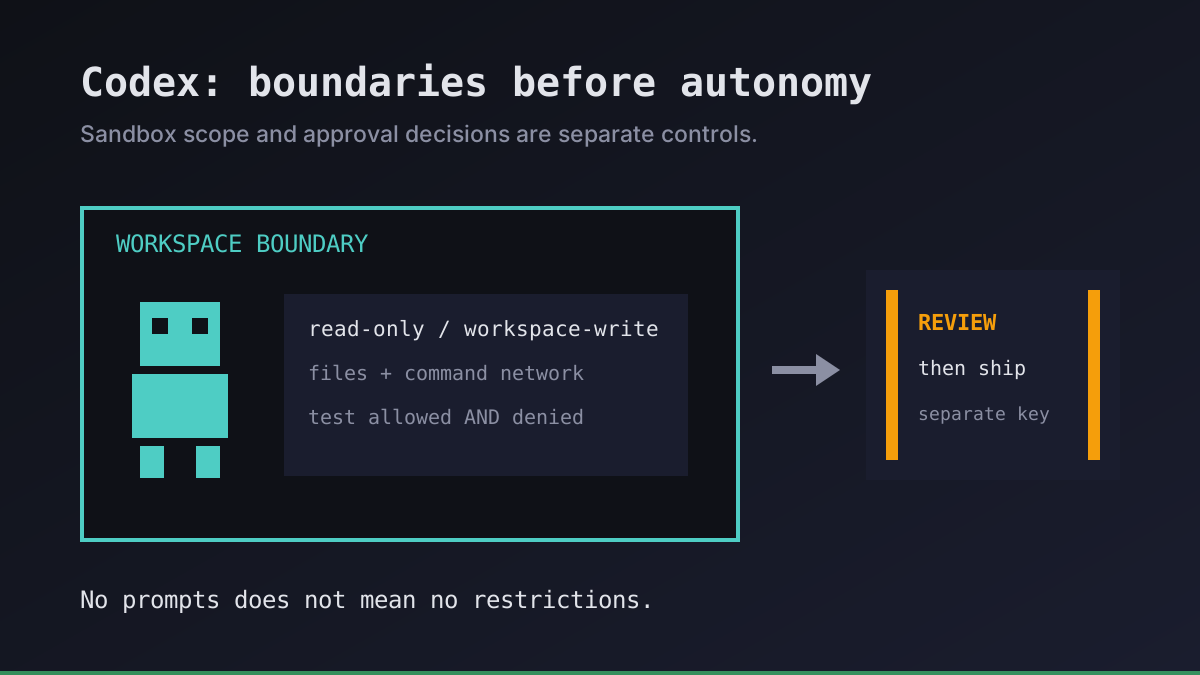
Ночная задача Codex не должна требовать человека, который следит за каждой командой. Но она не должна и получать право развёртывать код в продакшене только потому, что никто не смотрит. Мы разделяем эти решения: к чему агент имеет доступ, когда он обязан спросить и кто может опубликовать результат.
Это руководство о правах процесса Codex на вашем VPS, а не об отдельном продукте Codex Security для анализа кода. В качестве источника используем официальную документацию по подтверждениям действий агента. Перед настройкой проверьте установленную версию CLI и требования, заданные администратором.
Режимы песочницы Codex и политики подтверждений — разные механизмы
Песочница задаёт технические границы для команд, созданных моделью. Политика подтверждений определяет, когда Codex может запросить выход за эти границы или выполнение действия, требующего разрешения. Ни то ни другое не заменяет права операционной системы и проверку итогового diff.
| Параметр | Чем управляет | Чего не гарантирует |
|---|---|---|
read-only | Запрещает запись согласно действующей политике песочницы | Скрытие всех файлов, доступных учётной записи ОС для чтения |
workspace-write | Разрешает изменения в рабочей области с учётом защищённых путей | Неограниченную сеть, изменение метаданных Git или безопасный код |
on-request | Позволяет Codex запрашивать дополнительные права | Подтверждение каждой команды |
never | Убирает интерактивные запросы подтверждения | Отключение песочницы или успешное выполнение заблокированных действий |
Главное различие: без вопросов — не значит без ограничений. Ограниченная задача подготовки отчёта может работать без участия человека и без полного доступа к серверу. И наоборот, интерактивная сессия не безопасна сама по себе: одобренное расширение прав может разрешить выполнение за пределами исходной песочницы.
В новых версиях пути вроде .git защищены даже внутри доступной для записи рабочей области. Не считайте, что агент может создать коммит лишь потому, что умеет редактировать исходники. Проверьте действующие настройки командой /status в интерактивной сессии Codex и обратитесь к документации вашей версии. Git worktree разделяет изменения, но не является границей безопасности.
Запустите первого агента примерно за 3 минуты
Установите CLI Office Claws, подключите аккаунт Contabo и подписку Codex — агент получит собственный VPS и рабочее место в офисе.
curl -fsSL https://officeclaws.com/downloads/install.sh | sh$4.99/мес + ваш собственный VPS в Contabo · ключи остаются в вашей связке ключей
Выберите границы до запуска без присмотра
В новом репозитории мы начинаем с контролируемой сессии только для чтения:
codex --sandbox read-only --ask-for-approval on-requestПроверьте инструкции репозитория, локальную конфигурацию проекта, установленные навыки и подключённые инструменты, прежде чем доверять им. Репозиторий может содержать вредоносные инструкции. Для редактирования осознанно выберите workspace-write с on-request, проверяйте запрашиваемый доступ и оставайтесь доступны для важных решений.
Для отчёта без присмотра более узкая отправная точка — песочница только для чтения с неинтерактивной политикой подтверждений. Перед запуском по расписанию проверьте параметры, поддерживаемые установленным codex exec. Если нужное действие заблокировано, зафиксируйте ошибку и передайте её на проверку. Не повторяйте запуск автоматически с более широкими правами и не отключайте песочницу ради «успешного» таймера.
Даже отчёт только для чтения может раскрыть чувствительные данные в выводе. Выделите исполнителю отдельную непривилегированную учётную запись ОС, только необходимые репозитории и никаких учётных данных для развёртывания в продакшене. Уберите лишние секреты из доступных файлов и наследуемых переменных окружения. Не пробрасывайте личный SSH-agent и не подключайте Docker socket хоста: оба механизма могут расширить полномочия за пределы рабочего каталога.
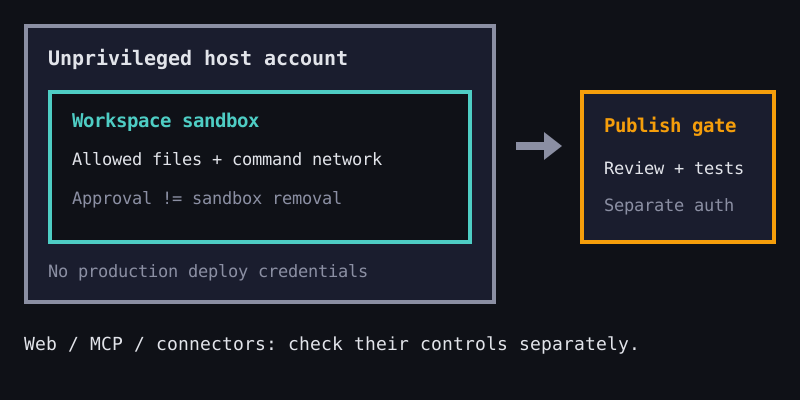
Доступ к сети требует отдельного решения. В документированной конфигурации workspace-write сеть для команд по умолчанию отключена. Её включение не ограничивает адреса назначения. Настроенный и активный сетевой прокси для команд использует свои правила; само наличие списка разрешённых адресов не включает их применение. Запросы к модели и аутентификация, веб-поиск, MCP и коннекторы управляются отдельно. Оболочка без сети не доказывает, что все инструменты агента отключены от сети.
Проверьте права на одноразовом тестовом проекте
Прежде чем регулярная задача получит настоящий код, создайте временный тестовый репозиторий с той же учётной записью, способом запуска и конфигурацией, что и будущий исполнитель. Мы проверяем и разрешённые, и запрещённые действия:
| Проверка | Какие доказательства сохранить |
|---|---|
| Прочитать безобидный тестовый файл | Правильное содержимое и действующий рабочий каталог |
| Попытаться изменить его в режиме только для чтения | Отказ записи и неизменившийся файл |
| Изменить файл в режиме workspace-write | Ожидаемый diff без посторонних изменений |
| Попытаться записать за пределами разрешённой области | Отказ без одобрения расширения прав |
| Попытаться отправить безобидный запрос на подконтрольный вам адрес, когда сеть команд должна быть отключена | Отказ именно из-за политики, а не просто сбоя DNS |
Никогда не используйте настоящий секрет для проверки запрещённого доступа. Тест подтверждает только фактически проверенную границу. Он не доказывает защиту от любой уязвимости и не проверяет права независимых MCP-инструментов. Если механизм песочницы Linux не запускается на вашем VPS, исправьте совместимость или остановите задачу; не заменяйте его молча выполнением без ограничений.
Сохраняйте версию CLI, выбранную политику, идентификатор задачи, код завершения и результаты тестов, но не собирайте файлы аутентификации. После изменения CLI, ядра, службы запуска или конфигурации проекта повторяйте проверки. Различайте запрещённые действия и зависшие запросы подтверждения в мониторинге, а не запускайте бесконечные повторы.
Отделите выполнение от публикации
Исполнитель может подготовить diff или отчёт, не имея секрета для слияния или развёртывания. Мы проверяем результат, запускаем независимые тесты и используем отдельно авторизованный этап публикации. Успешное завершение агента подтверждает окончание работы, а не право выпускать результат.
Office Claws предоставляет операционный слой для агентов Codex на вашем Contabo VPS: приватное подключение Tailscale и управление через настольное приложение или CLI. Описанные политики относятся к настройкам Codex и хоста; это не утверждение, что Office Claws автоматически обеспечивает все права и разрешения на публикацию. Приватная сеть уменьшает внешнюю доступность, но не изолирует процесс, уже работающий на машине.
Начните с одного исполнителя Codex на VPS, используйте подходящий план ChatGPT и учитывайте его лимиты: круглосуточная доступность сервера не означает неограниченный доступ к модели. После проверки прав используйте структурированный вывод для надёжной передачи отчёта. Наша рекомендация: сначала узкий доступ, затем устойчивое выполнение и отдельное решение о публикации.