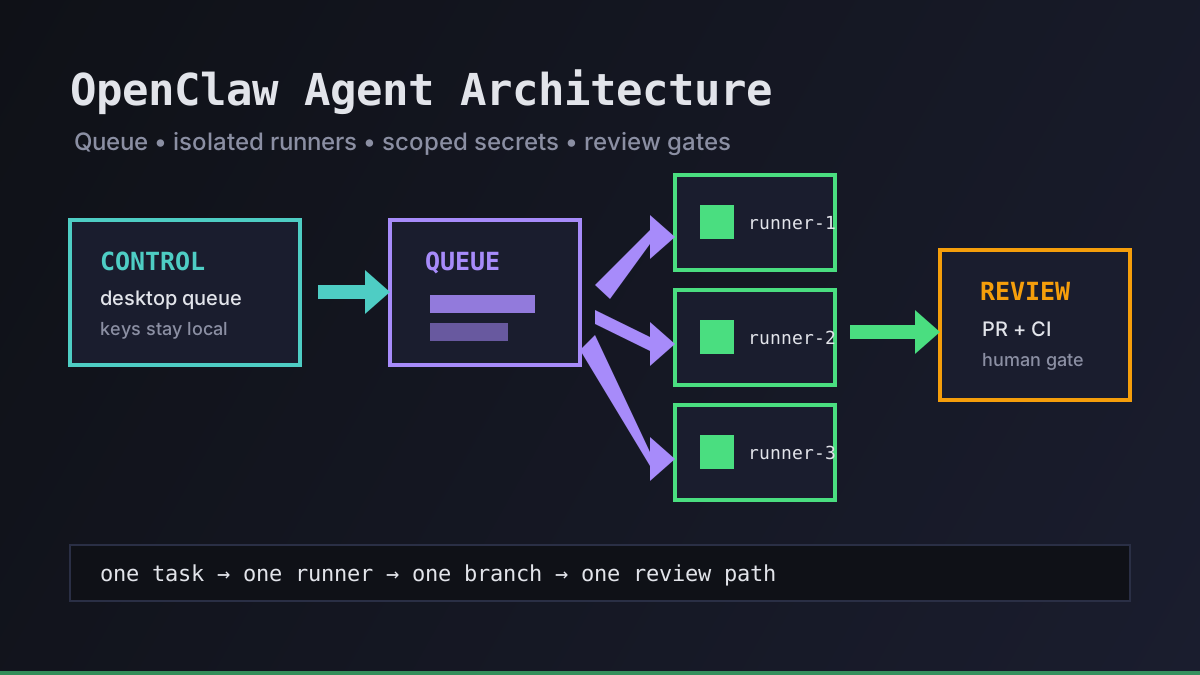
Автономность в стиле OpenClaw полезна только тогда, когда операционная модель остаётся скучной. Агент может исследовать, менять код, запускать проверки и возвращаться с результатом, но архитектура вокруг него должна явно показывать все границы: где начинается задача, какой runner ей владеет, какие секреты он видит и какой gate решает, можно ли выпускать работу.
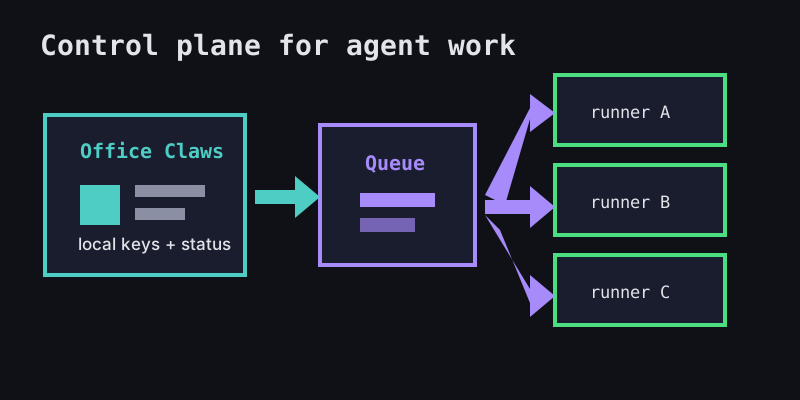
Office Claws не является нативной runtime для OpenClaw. Мы используем его как desktop- и VPS-слой управления для OpenClaw-смежных, Codex-backed workflows: поставить задачу в очередь, изолировать runner, стримить логи, сузить доступ к ключам и сделать review путём по умолчанию. Если вы ещё выбираете runtime, начните с OpenClaw vs Codex и Office Claws for OpenClaw users.
Форма архитектуры агентов OpenClaw
Безопасная архитектура агентов OpenClaw состоит из пяти слоёв. Каждый слой должен быть заменяемым без чрезмерного доверия к остальным.
| Слой | Ответственность | Правило проектирования |
|---|---|---|
| Control plane | принимает задачи, показывает статус, хранит состояние оператора | держать долгоживущие ключи локально |
| Очередь | ограничивает параллельность и назначает владельца | у одной задачи должен быть один активный runner |
| Runner | выполняет команды в worktree или VPS | делать его одноразовым |
| Граница секретов | выдаёт только нужный для задачи доступ | предпочитать scoped и short-lived tokens |
| Review-gate | превращает вывод в PR, release note или отказ | люди утверждают production-изменения |
Такое разделение не даёт автономному кодингу превратиться в общий терминал с лучшим брендингом. Очередь делает работу видимой, runner удерживает состояние внутри границ, а review-gate не позволяет успешной команде автоматически стать deploy.
Опорный чертёж
Используйте этот чертёж как отправную точку, а не как схему одной продуктовой функции. Важен контракт между компонентами.
Office Claws desktop control plane
  ├─ task queue
  ├─ local provider keys
  ├─ approvals and status
  └─ log viewer
        │
        ▼
Runner pool
  ├─ local runner: small edits, docs, quick tests
  ├─ VPS runner: long tasks, stable network, CI triage
  └─ disposable worktree: one branch per task
        │
        ▼
Git provider
  ├─ branch + pull request
  ├─ CI checks
  └─ human review before merge
Для удалённого выполнения дополните это материалом OpenClaw remote runner architecture. Для надёжности долгих задач прочитайте OpenClaw background tasks и OpenClaw monitoring.
Самые важные границы
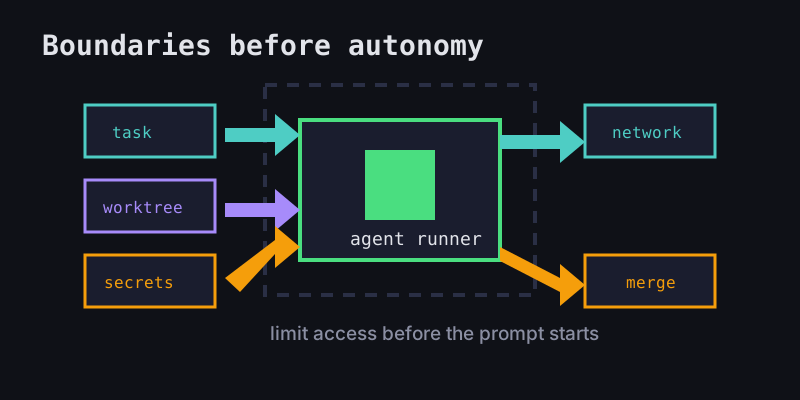
Самая рискованная ошибка — относиться к агенту как к доверенному ноутбуку разработчика. Это не так. Это worker с задачей, окном контекста и способностью уверенно ошибаться.
Начните с этих границ:
- Граница задачи: определить репозиторий, branch, разрешённые пути и gate успеха до старта runner-а.
- Граница файловой системы: использовать чистый worktree или одноразовый VPS image вместо постоянного общего checkout.
- Граница credentials: не класть billing-, production- или org-wide tokens на runner.
- Сетевая граница: понимать, какие внешние сервисы действительно нужны задаче.
- Граница merge: требовать PR review, CI или другой явный gate перед
main.
Поэтому OpenClaw-workflows выигрывают от операторского слоя. Office Claws for OpenClaw users фокусируется на desktop control, VPS runner-ах, логах и Codex-backed execution, а не на постоянной shell со всеми секретами.
Сценарии отказов, которые нужно заложить
Хорошая архитектура предполагает, что агенты ошибаются обычными способами. Система должна делать эти ошибки видимыми и исправимыми.
| Сценарий отказа | Симптом | Более безопасная реакция |
|---|---|---|
| Потеря контекста | агент повторяет работу или расширяет scope | остановить задачу и резюмировать остаток |
| Грязный runner | тесты проходят только из-за локального состояния | пересобрать runner или checkout |
| Утечка token | в логах или diff есть секреты | отозвать token, удалить runner, проверить branch |
| Бесконечный цикл | команда повторяется без прогресса | поставить timebox и показать логи |
| Слишком широкий fix | маленький bug превращается в rewrite | отклонить PR и начать уже сформулированную задачу |
Цель не в том, чтобы предотвратить каждую неудачную попытку. Цель — сделать неудачу дешёвой: остановить, проверить, сбросить и повторить с более узким контрактом задачи.
Что строить первым
Если вы строите архитектуру агентов OpenClaw с нуля, не начинайте со сложного scheduler. Начните с минимального цикла, который сохраняет работу пригодной для review:
- Запись задачи с owner, repo, branch и ожидаемым результатом.
- Один изолированный runner на активную задачу.
- Поток логов, который переживает закрытие вкладки и сон ноутбука.
- Команда проверки вроде
npm run build,go test ./...илиnpx velite build. - PR-based review-gate перед merge или deploy.
После этого добавляйте ограничения параллельности, runner pools, учёт стоимости и автоматическую очистку. Это ценно, но вторично по сравнению с базовым контрактом: одна задача, один runner, один branch, один путь review.
Где здесь Office Claws
Office Claws превращает эту архитектуру в ежедневный workflow: локальное desktop management, VPS runner-ы, durable background tasks, видимость статуса и Codex-backed execution для команд, которым нужна автономность в стиле OpenClaw без потери операционного контроля.
Ему не нужно притворяться, что каждый агент безопасен по умолчанию. Более безопасная гипотеза: агенты мощные, полезные и иногда неправы. Архитектура даёт им пространство для работы, удерживая секреты, branch-и и production за явными gates.
Это практическая версия OpenClaw agent architecture: сделать автономность наблюдаемой, runner-ы заменяемыми, а выпуск — проверенным решением, а не побочным эффектом.
Связанные материалы
- OpenClaw vs Codex — сравнение runtime и операционных моделей.
- OpenClaw desktop manager — локальное управление для OpenClaw-смежных workflows.
- OpenClaw security best practices — уменьшить blast radius до того, как агенты тронут реальные repos.