Почему OpenClaw меняет работу команды
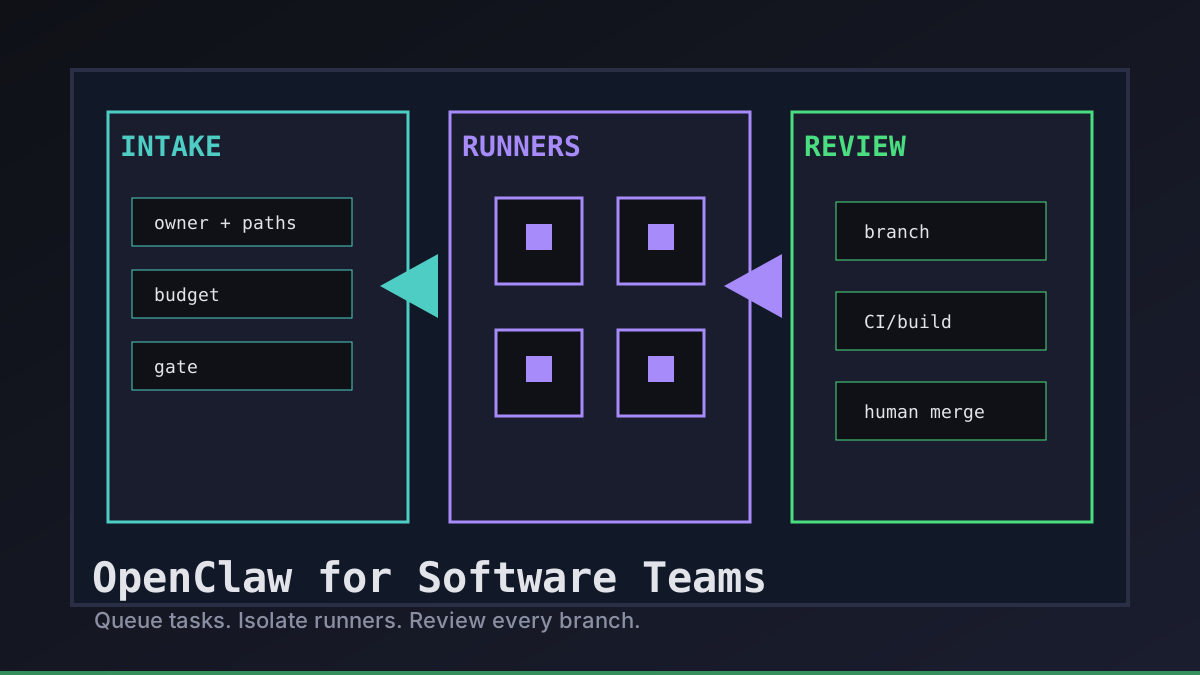
Агенты в стиле OpenClaw ускоряют команду разработки только тогда, когда работа остается наблюдаемой. Ценность не в том, чтобы пустить бота гулять по монорепозиторию. Ценность в том, чтобы дать ограниченную задачу изолированному runner, держать логи на виду и превратить результат в ветку, которую сможет проверить teammate.
Office Claws не является нативной runtime OpenClaw. Мы используем спрос на OpenClaw как операционный паттерн и даем desktop/VPS-слой управления вокруг Codex-backed agents: поставить задачу в очередь, назначить runner, стримить статус и сохранить review gates в GitHub. Если вы еще сравниваете runtime, начните с OpenClaw vs Codex, а затем используйте эту статью как модель для команды.
Командный контракт до запуска любого агента
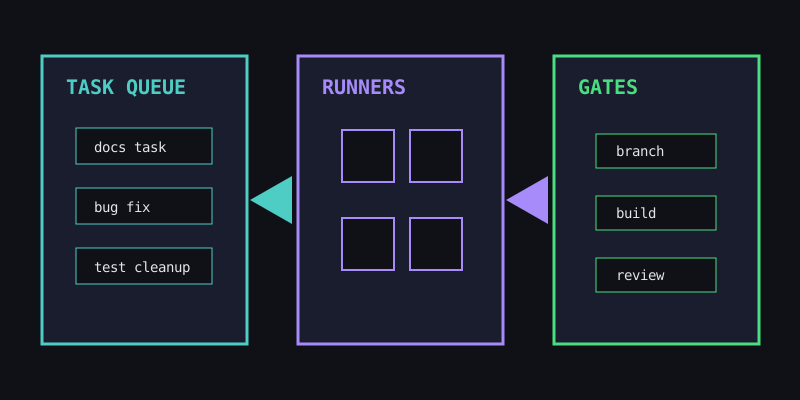
Команда разработки должна относиться к каждому запросу агенту как к небольшому production change. До старта агента нужно записать владельца, разрешенные области изменения, runner и доказательства готовности.
| Поле контракта | Командный стандарт | Зачем это нужно |
|---|---|---|
| Владелец | конкретный инженер или on-call роль | кто-то отвечает на вопросы о scope |
| Пути | явные папки или файлы | предотвращает полезные, но посторонние правки |
| Runner | один local или VPS runner на задачу | исключает конфликты shared checkout |
| Ветка | agent/<short-task> | упрощает review и rollback |
| Бюджет | time box и token posture | не дает расходам стать невидимыми |
| Gate | build, tests, PR или docs build | превращает завершение в доказательство |
Office Claws for OpenClaw users подходит к этому контракту как видимый операционный слой. Queue показывает, кто запросил работу, runner изолирует задачу, а финальная ветка дает команде привычную поверхность review вместо загадочного terminal transcript. Подробнее о runner — в OpenClaw VPS manager и OpenClaw remote runner architecture.
Дорожки, которые масштабируются без хаоса
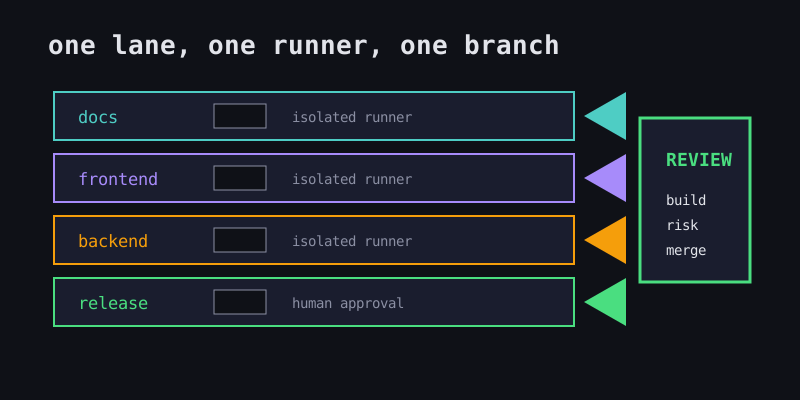
Самый безопасный паттерн — не один супер-агент. Это несколько узких дорожек с разными разрешениями и gates. Документация может выполняться дешево. Frontend polish требует screenshots или builds. Backend changes требуют tests. Release work остается с human approval.
software_team_lanes:
  docs:
    paths: ["website/content/**", "docs/**"]
    gate: "npx velite build && npm run build"
  frontend:
    paths: ["website/src/**"]
    gate: "npm run build"
  backend:
    paths: ["backend/**", "cmd/**", "internal/**"]
    gate: "go test ./..."
  release:
    paths: ["deploy/**", ".github/workflows/**"]
    gate: "human approval before production"
Такие дорожки делают OpenClaw-adjacent autonomy практичной. Команда может запускать несколько агентов параллельно, не позволяя им писать в один checkout, делиться credentials или тихо обходить review process.
Review gates для общих репозиториев
Общий репозиторий — место, где работа агента становится реальной. Мы рекомендуем скучное правило: агент может подготовить изменение, но merge принадлежит человеку. Каждая завершенная задача должна включать ветку, commit, измененные файлы, validation output, риски и follow-up notes.
| Gate | Агент может подготовить | Человек сохраняет |
|---|---|---|
| Ветка | commit с ограниченным diff | решить, верный ли scope |
| CI/build | запустить checks и сообщить failures | одобрить skipped или flaky checks |
| Review notes | описать intent и risk | оценить product и architecture tradeoffs |
| Deploy | подготовить release evidence | одобрить production rollout |
Это также честный мост от интереса к OpenClaw к Codex-backed execution. Office Claws не нужно притворяться, что все runtime одинаковы. Он дает командам операционные controls, которые они искали в OpenClaw-style work: isolated runners, visible logs, budget awareness и проверяемые GitHub handoffs. Используйте это вместе с OpenClaw security best practices и OpenClaw GitHub workflow.
Рекомендуемая настройка Office Claws
Начните с малого. Выберите одну низкорисковую дорожку, требуйте доказательства и расширяйте процесс только после того, как команда начнет ему доверять.
Наша настройка по умолчанию для команд разработки:
- Ставить каждую agent task в очередь с владельцем и разрешенными путями.
- Использовать один runner и одну ветку на задачу.
- Держать secrets scoped и вне общих
.envфайлов. - Стримить logs, чтобы видеть stalls, loops и scope drift.
- Требовать validation output до review.
- Оставлять merge и deploy людям.
Так команды получают полезную часть OpenClaw-style autonomy, не превращая репозиторий в эксперимент без присмотра. Office Claws — практический operator layer: desktop management, VPS runner provisioning, Codex-backed execution там, где это подходит, и GitHub gates, которые оставляют людей в контроле.