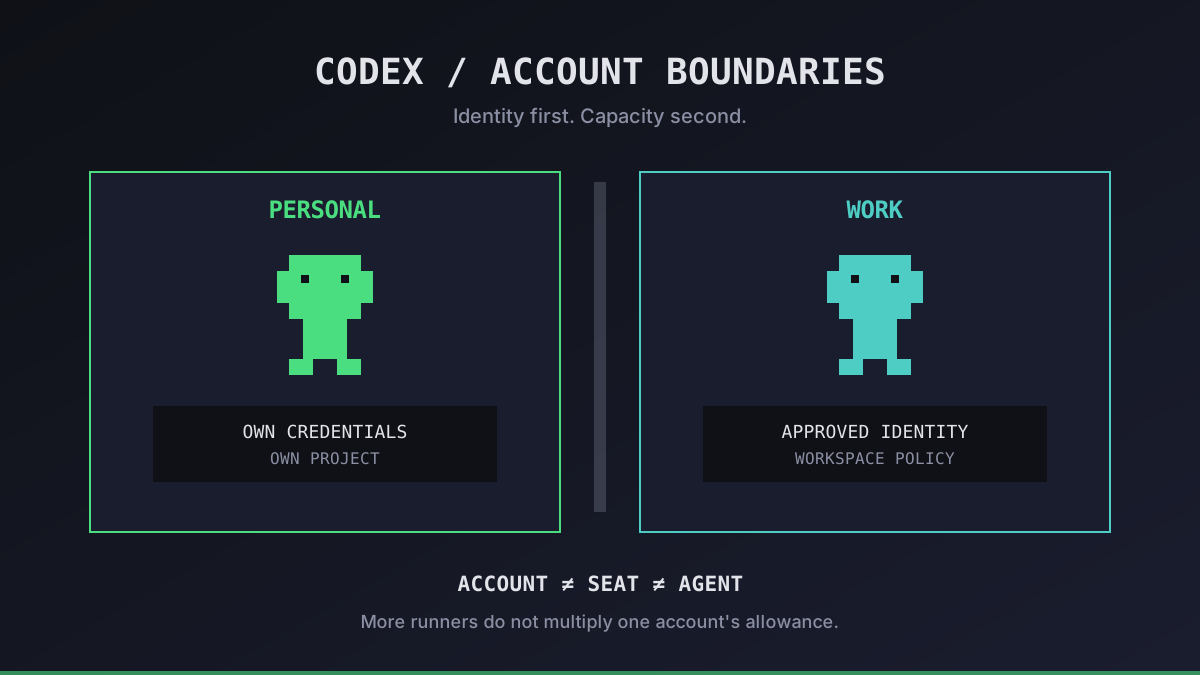
两个 Codex 终端不代表两份订阅。第二台 VPS 不会产生额外配额。工作账号也不是个人账号额度耗尽时的备用登录方式。
添加代理之前,我们先分清三个问题:身份归谁所有,哪个工作区获准处理这些代码,以及凭据存放在哪里。本指南关注身份边界;执行层面的设置见并行代理指南。
Codex 多账号:何时需要分开
使用多个账号是一项身份管理决策,不是扩容技巧。开发者可能需要用个人身份处理自己的项目,用雇主提供的身份处理公司代码。团队需要按工作区政策分配个人访问权限,而不是让开发者共用一个密码。
| 场景 | 起点 | 需要检查的事项 |
|---|---|---|
| 一个人、多个代理 | 此人获准使用的账号 | 共享用量与当前套餐限制 |
| 个人和雇主项目 | 分开的授权环境 | 正确的账号、工作区和仓库权限 |
| 多名开发者 | 独立席位或经批准的访问方式 | 工作区成员资格、权限与离职撤权 |
| 私有 CI 或批处理任务 | 经批准的自动化身份 | 支持的认证方式、预算与密钥存储 |
账号、工作区席位和代理进程是不同的概念。不要假设每个代理都需要付费席位,也不要认为一个席位允许多人共享凭据。购买前请检查当前套餐条款和组织规定。
Office Claws 为每个 Codex 代理在你的 Contabo 账号中配置独立 VPS。这有助于分离执行器状态,但不会赋予额外的 Codex 使用权益,也不能替代工作区权限。Self-Hosted 套餐的首个代理起价为 $4.99/月,VPS 和 ChatGPT 费用另计。详见运行成本说明。
将凭据保留在获准使用的环境中
OpenAI 的认证文档说明,CLI 与 IDE 扩展共享缓存的登录凭据。根据配置,凭据存放于操作系统凭据存储或 Codex 主目录下的认证文件中。因此,在共享环境切换登录账号,可能影响使用同一缓存的另一个客户端。
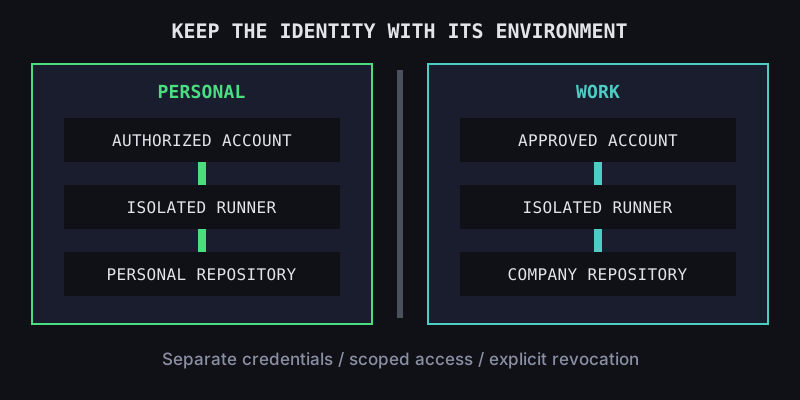
对于个人与工作身份的隔离,我们更倾向于使用不同的操作系统用户或独立主机,每个环境拥有自己的主目录、凭据存储和仓库检出副本。另开一个终端标签页或 Git 分支并不构成身份边界。仅使用不同的配置目录也不是沙箱:同一操作系统用户下的进程仍可能读取彼此的文件。
在每个环境开始工作前,先在本机检查认证状态:
codex login status然后在相应的登录或账号界面确认账号和工作区,并检查仓库远程地址。仅有登录状态并不能证明该身份获准处理某个仓库。
- 只登录你获准使用的账号。
- 不要在个人和公司执行器之间复制认证文件。
- 把缓存令牌当作密码:绝不提交到 Git,也不粘贴到工单、日志或聊天中。
- 将仓库凭据权限限定为所需项目,并与 Codex 认证分开管理。
- 离职或怀疑发生泄露时,通过相关账号和工作区管理机制撤销访问权限;删除仓库副本不等于撤权。
远程执行器的设置请参考 VPS 安装指南和 SSH 工作流。始终遵守组织的认证要求。
更多订阅并不能解决所有容量问题
多个代理登录同一账号时,消耗的是该账号的可用额度。增加一台机器不会使额度翻倍。限制和功能会变化,请查看官方 Codex 定价页面和用量界面,不要假设可以获得固定时长的不间断代理运行。
我们会先诊断瓶颈,再增加支出:
- 额度耗尽: 等待相应额度重置、缩小任务范围,或采用官方提供的套餐或积分选项。不要轮换账号来规避限制。
- 代理互相覆盖文件: 隔离仓库检出副本和分支。再买一份订阅也无法修复共享工作目录的问题。
- 任务属于不同组织: 使用各组织批准的身份和环境,即使个人账号还有剩余额度。
- 自动化需要独立计费: 评估经批准的 API 工作流。API 密钥用量与 ChatGPT 订阅分开计费,也有独立的限制和数据处理设置。这是 Codex 的通用选项,并非声称 Office Claws 支持所有认证模式。
我们的订阅指南介绍套餐选择;订阅与 API 成本对比解释计费区别。无论新建账号还是新增 VPS,都不能免除审查、审批或服务商政策要求。
我们建议的账号检查清单
启动另一个执行器之前,记录其所有者、获批工作区、仓库访问范围、认证方式和撤权路径。记录标识符,不要记录秘密。如果你无法说明所有者是谁,或解释其为何有权访问代码,就不要连接。
对于独立开发者,从一个获准使用的账号开始,测量实际用量。对于团队,优先确保个人访问权限和可靠的离职撤权流程。个人与公司工作应在登录前分离环境。只有确认瓶颈究竟是额度、计算资源还是相互冲突的修改后,才增加容量。
Office Claws 管理基于 Codex 的 VPS 执行器,并在像素办公室里展示它们。账号归属、工作区授权和订阅资格仍由你及你的组织负责。这是我们始终明确的边界。