Hermes Agent vs Codex 本质上是控制权问题
搜索 Hermes Agent vs Codex 通常不只是比较两个名字。真正的问题是:你想要一个能跨会话学习的持久自治系统,还是一个可以限制在单个仓库、单个任务和单个审查关口内的代码运行时?
Nous Research 的 Hermes Agent 围绕记忆、自治 skill 创建、消息网关、cron 调度、subagents、MCP 和多种 terminal backends 来定位。Codex 则是许多 OpenClaw 用户需要编码代理时会采用的实际执行路径:让代理在分支里工作,并停在 review 前。Office Claws 独立于 Hermes 和 OpenClaw;我们的角色是运行基于 Codex 的桌面与 VPS runners,提供可见日志、成本边界和更安全的交接点。
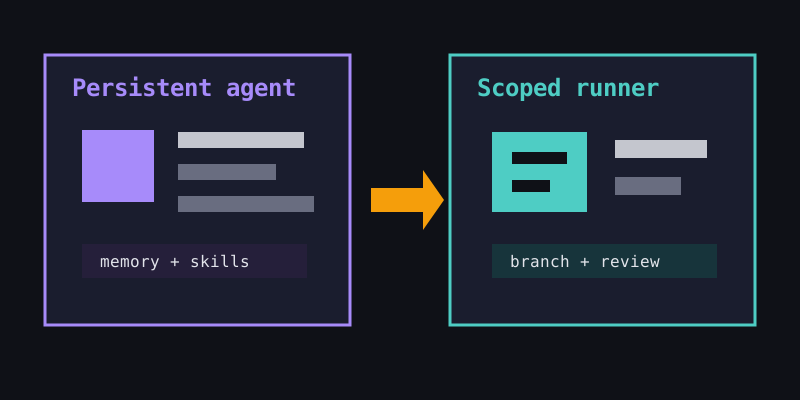
面向 OpenClaw 用户的对比表
| 决策点 | Hermes Agent | 基于 Codex 的 runner | Office Claws 的位置 |
|---|---|---|---|
| 核心赌注 | 持久代理行为、记忆和 skills | 仓库内范围受控的代码执行 | 运行 runner、分支、日志和 review gate |
| Runtime 位置 | 查看最新 Hermes 文档中的本地、容器、SSH 和托管 backend 选项 | 本地 shell、VPS 或其他已配置终端 | 管理桌面与 VPS 上的可重复任务 |
| 记忆模型 | Memory 是产品叙事的一部分 | 通常是 prompt、repo 和任务上下文 | 保留运行状态,但不声称导入自治记忆 |
| Skill/plugin 表面 | Skills 可能变成持久行为 | Scripts 和 prompts 更接近 repo | 可复用自动化进入生产前先 review |
| 调度 | 类 cron 的自治能力是关键评估点 | 外部 scheduler、CI 或聊天触发运行 | 带 owner context 和 audit trail 的计划任务 |
| 消息入口 | 广泛 gateway 操作需要谨慎限定范围 | 通常是较窄的 chat 或 CLI 入口 | 把工作导入分支,而不是不可见 shell |
| 安全关注 | 记忆隐私、gateway 暴露、backend 权限 | Shell 权限、tokens、repo 范围 | Scoped tokens、隔离 workdirs、一次性 VPS runners |
| 最适合 | 研究持久自治助手 | 通过正常 review 交付代码变更 | 安全运行 OpenClaw-adjacent workflows |
简短地说:Hermes 追问代理应该记住多少、如何进化。Codex 追问一项代码任务能否被安全执行。Office Claws for OpenClaw users 位于运营层:provision、observe、limit 和 review 这些工作。
当记忆就是产品时,选择 Hermes
如果持久行为本身就是目标,Hermes 值得评估。你若希望代理跨会话保留上下文、创建或改进 skills、通过消息界面响应,并在多种 terminal backends 之间选择,那你测试的是更大的自治系统,而不只是一个代码工人。
这个更大的系统也需要更严格的尽调。在用于严肃代码之前,先问:
- 什么会进入 memory,如何删除或审计?
- 哪些聊天消息可以触发命令?
- 生成的 skills 存放在哪里,由谁 review?
- 哪个 backend 能访问 secrets、SSH keys 和 repositories?
- 失败任务能否在不泄露 private context 的情况下重建?
这些问题并不敌对。任何会跨越单个分支持续存在的代理,都应该接受这样的检查。
当产品是可审查代码时,选择 Codex
基于 Codex 的 workflow 有意更窄。这通常是优点。一个有用的编码代理可以打开 repo、创建 branch、运行 tests、生成 diff,并在 merge 前停下。完成 OpenClaw migration 后再比较工具的团队,往往不那么关心宏大的 memory layer,更关心任务是否产出了干净的 pull request。
如果你正在研究 OpenClaw,请搭配阅读 OpenClaw vs Codex 和 OpenClaw desktop manager。运营问题不只是哪个模型会写代码,而是每个任务是否都有可见 owner、runner、branch、log stream 和 rollback path。
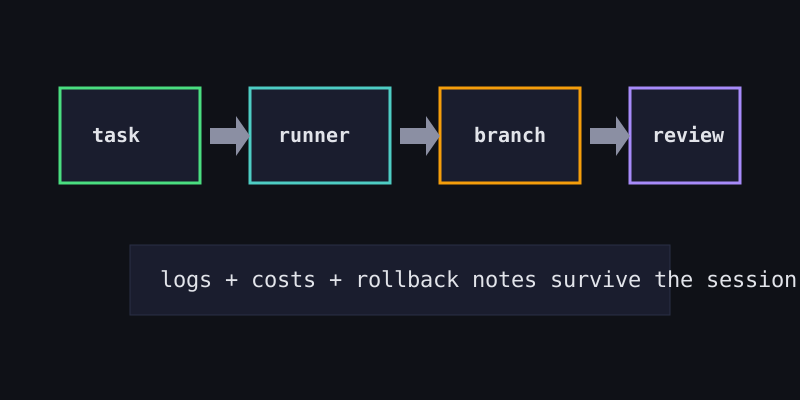
一个安全的评估计划
对两个工具使用同一套 harness,这样比较才公平:
1. pick one low-risk repository
2. create an isolated branch and runner
3. scope tokens before the first task
4. keep secrets out of prompts and memory
5. require a human merge gate
6. archive logs, cost notes, and rollback commands
然后衡量结果,而不是感觉:diff 质量、测试通过率、token/API 成本、设置时间、卡住任务的恢复能力,以及 reviewer 理解过程的难易度。
用于生产时,我们偏好无聊的运行模型:一个 task 对应一个 workdir,一个 outcome 对应一个 branch,日志能在会话结束后保留,并由人决定是否 merge。Hermes 可能是更有野心的自治实验。基于 Codex 的 runners 通常是通往可审查代码的更直接路径。
建议
如果主要实验是 persistent memory、skill growth 和广泛 autonomous operation,选择 Hermes Agent。如果主要工作是产生范围受控、review 可预测的 code changes,选择基于 Codex 的 runners。如果你希望 Codex 路径不再像松散 terminal,而更像 OpenClaw-adjacent work 的运营层,选择 Office Claws:隔离 runners、可见进度、成本记录和明确 merge gates。
来源与相关阅读
- Hermes Agent 文档:https://hermes-agent.nousresearch.com/docs/
- GitHub 上的 NousResearch/hermes-agent:https://github.com/NousResearch/hermes-agent
- OpenClaw vs Codex
- Hermes Agent vs OpenClaw
- Hermes Agent OpenClaw Migration
- OpenClaw Desktop Manager