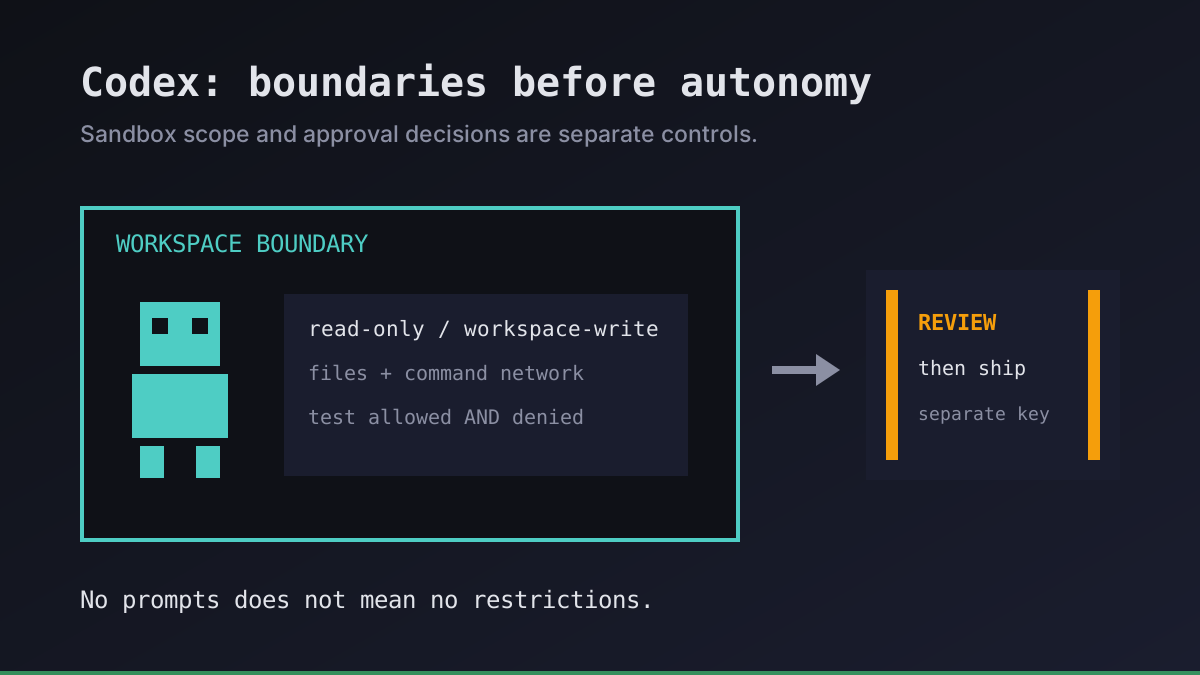
通宵运行的 Codex 任务不应该需要有人盯着每条命令,但也不应该因为无人看管,就自动获得部署生产环境的权限。我们将这些决策分开:代理可以访问什么、何时必须询问,以及谁能发布结果。
本文讨论的是 Codex 进程在自有 VPS 上的权限,而不是独立的代码扫描产品 Codex Security。我们以官方代理审批文档为参考;应用配置前,请检查已安装的 CLI 版本和管理员设置的要求。
Codex 沙箱模式与审批策略是两种不同的控制
沙箱决定模型生成的命令在技术上能触及哪些边界。审批策略决定 Codex 何时请求跨越边界,或执行需要批准的操作。两者都不能替代操作系统权限和对最终差异的审核。
| 设置 | 控制什么 | 不保证什么 |
|---|---|---|
read-only | 按当前沙箱策略阻止写入 | 隐藏操作系统账户可以读取的所有文件 |
workspace-write | 允许修改当前工作区,但受保护路径限制 | 无限制联网、修改 Git 元数据或代码安全 |
on-request | 允许 Codex 请求额外权限 | 每条命令都必须确认 |
never | 不再发出交互式审批请求 | 关闭沙箱或让被阻止的操作成功 |
关键区别是:没有询问不等于没有限制。边界明确的报告任务可以无交互运行,而不需要获得完整主机权限。反过来,交互式会话也不天然安全:批准权限升级后,操作可能在原沙箱之外执行。
较新版本即使在可写工作区内,也会保护 .git 等路径。不要因为代理可以编辑源文件,就认为它可以提交代码。请在交互式 Codex 会话中通过 /status 检查实际配置,并查看对应版本的文档。Git worktree 可以分离改动,但不是安全边界。
无人值守之前,先选择边界
面对新仓库,我们先启动有人监督的只读会话:
codex --sandbox read-only --ask-for-approval on-request在信任之前,检查仓库指令、项目本地配置、已安装技能和连接的工具。仓库可能包含恶意指令。需要编辑时,应有意识地选择 workspace-write 配合 on-request,审核请求的访问权限,并在重要决策时保持可响应。
对于无人值守报告,只读沙箱配合非交互式审批策略是权限更窄的起点。加入定时任务之前,请确认已安装的 codex exec 支持哪些参数。如果必要操作被阻止,应记录失败并交回审核。不要自动扩大权限重试,也不要为了让定时器看起来成功而关闭沙箱。
只读报告仍可能通过输出泄露敏感信息。为执行器使用专用的非特权系统账户,只提供需要的仓库,不提供生产部署凭据。从可读文件和继承的环境变量中移除无关密钥。不要转发个人 SSH agent,也不要挂载主机的 Docker socket:两者都可能把执行器的权限扩展到工作目录之外。
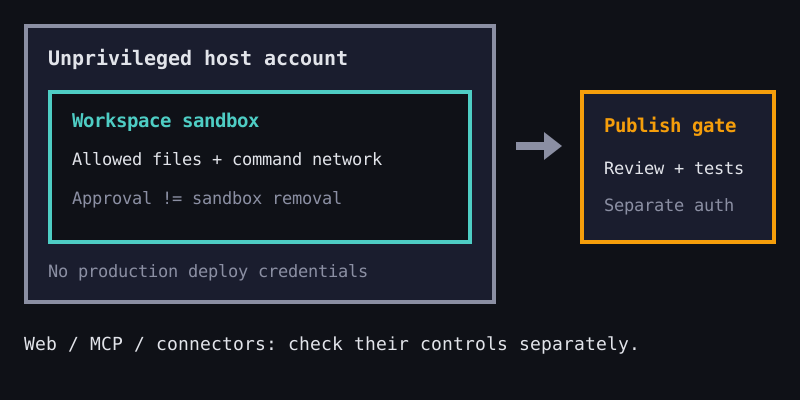
网络访问需要单独决策。官方文档中的 workspace-write 配置默认关闭命令联网。开启联网不等于限制目标地址。配置并启用命令网络代理后,才会有对应的规则约束;仅写下允许列表不会自动启用强制执行。模型和身份验证流量、网页搜索、MCP 与连接器工具使用各自的控制。Shell 无法联网,并不能证明代理的所有工具都处于离线状态。
在可丢弃的测试项目中验证权限
在周期任务接触真实代码之前,创建临时测试仓库,使用与计划执行器相同的账户、启动方式和配置。我们同时测试允许与禁止的操作:
| 检查 | 应保留的证据 |
|---|---|
| 读取无害的测试文件 | 正确内容和实际工作目录 |
| 尝试在只读模式下修改该文件 | 写入被拒绝,文件保持不变 |
| 在 workspace-write 模式下编辑文件 | 预期差异,没有无关修改 |
| 尝试写入允许工作区之外的位置 | 未批准权限升级时被拒绝 |
| 在应关闭命令联网时,尝试向自己控制的端点发送无害请求 | 确认由策略拒绝,而不只是 DNS 故障 |
绝不要使用真实密钥测试拒绝访问。测试只能证明实际覆盖的边界,不能证明抵御所有漏洞,也不能验证无关 MCP 工具的权限。如果 Linux 沙箱机制无法在 VPS 上启动,应修复兼容性或停止任务,不要默默改成无限制执行。
保存 CLI 版本、所选策略、任务标识、退出状态和测试结果,但不要收集身份验证文件。更改 CLI、内核、启动服务或项目配置后,应重新验证。在监控中,将操作被拒绝与审批请求停滞区分开,而不是无限重试。
将执行与发布分开
执行器可以产出差异或报告,而不持有合并代码或部署所需的凭据。我们审核结果、运行独立测试,并使用单独授权的发布步骤。代理成功退出,只证明执行完成,不代表获准发布。
Office Claws 为自有 Contabo VPS 上的 Codex 代理提供运维层,包括私有 Tailscale 连接和桌面端/CLI 管理。上述策略属于 Codex 与主机配置,并不意味着 Office Claws 会自动落实所有权限或发布审批。私有网络可以降低暴露面,却不能把已经运行在机器上的进程自动隔离。
先从一个 Codex VPS 执行器开始,使用符合条件的 ChatGPT 套餐,并记住其使用限制:服务器全天候可用,不等于模型容量无限。权限验证后,可用结构化输出可靠地交接报告。我们的建议很简单:先收窄访问,再保证持久执行,最后独立决定是否发布。