2026 年的 OpenClaw 替代方案,本质是运营模型选择
搜索 OpenClaw alternatives 2026 通常不只是想找另一个代码助手。团队真正要决定的是:智能体在哪里运行,谁批准变更,密钥如何保护,任务卡住时如何恢复。
Office Claws 独立于 OpenClaw 和本文提到的其他工具。它适合需要桌面与 VPS 控制层的团队,用 Codex-backed runners 承载 OpenClaw-adjacent 工作:隔离的工作目录、可见日志、受控分支、成本意识和人工 review gates。
快速对比
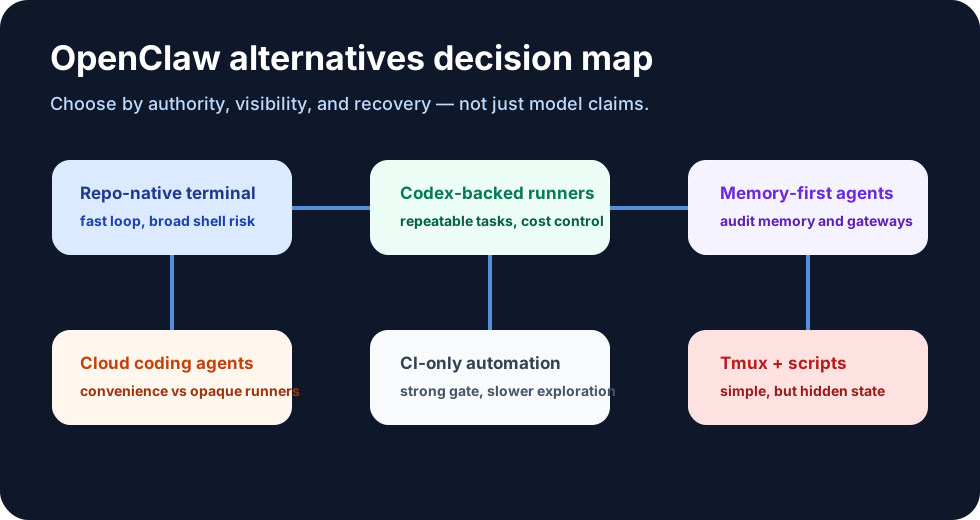
| 路线 | 适合 | 风险 | Office Claws 作用 |
|---|---|---|---|
| OpenClaw-style 终端智能体 | 贴近仓库的开发工作 | Shell 权限过宽,恢复路径不清 | 增加 runner、branch、log 和 review 可见性 |
| Codex CLI 工作流 | API-backed 可重复任务 | 成本漂移和终端分散 | 管理 runners 与工作单元 |
| Hermes Agent | Memory、skills、messaging、cron、subagents | 记忆隐私和 gateway 暴露 | 把生产工作放在 runner/merge gates 后面 |
| 仅 CI 自动化 | 明确定义的变更 | 探索循环慢 | CI 做验证,而不是唯一界面 |
| 通用云端 coding agents | Hosted convenience | 限额、数据位置、runner 不透明 | 将敏感仓库带回 local/VPS 控制 |
| Tmux 加脚本 | 有 shell 纪律的个人开发者 | 隐藏 panes、日志丢失 | 用持久 control plane 替代不可见 session |
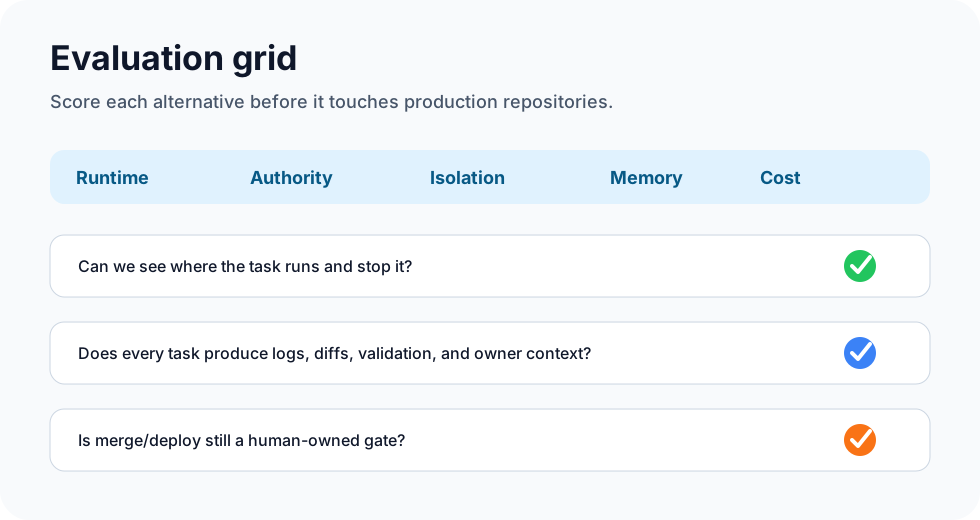
切换前检查清单
1. Runtime:本地、云、Docker、SSH 还是 VPS?
2. Authority:允许哪些命令、仓库和 token?
3. Isolation:是否每个任务一个 branch 和 workdir?
4. Memory:什么会持久化,如何删除?
5. Scheduling:cron/chat trigger 能否无人值守运行?
6. Evidence:logs、diffs、build output、screenshots、summary?
7. Review gate:谁 merge、deploy 或 rollback?
8. Cost:subscription、API、VPS 和 runaway-loop limits?
很多团队可以从 OpenClaw vs Codex 开始。如果 Codex-backed execution 更实际,Office Claws for OpenClaw users 提供本地控制、VPS runners 和更安全的密钥处理。
Office Claws 何时是务实替代方案
当问题不是“哪个智能体最聪明”,而是“如何每天安全运行智能体”时,Office Claws 更有价值:每个任务一个分支,把长任务放到 VPS 但保留桌面可见性,让 secrets 离开 prompts,在 review 前要求 validation,并尽早发现 stuck 或昂贵任务。
诚实说明:除非明确发布相关能力,Office Claws 不声称拥有 OpenClaw、导入 OpenClaw 状态或提供 native OpenClaw runtime。它的价值是为 OpenClaw-adjacent、Codex-backed 工作提供 operational control。
结论
2026 年最好的 OpenClaw 替代方案,是能让 authority 保持可见的方案。聪明模型已经很多;controlled execution 才是可靠工程工作流的关键。