为什么 OpenClaw 会改变团队运营
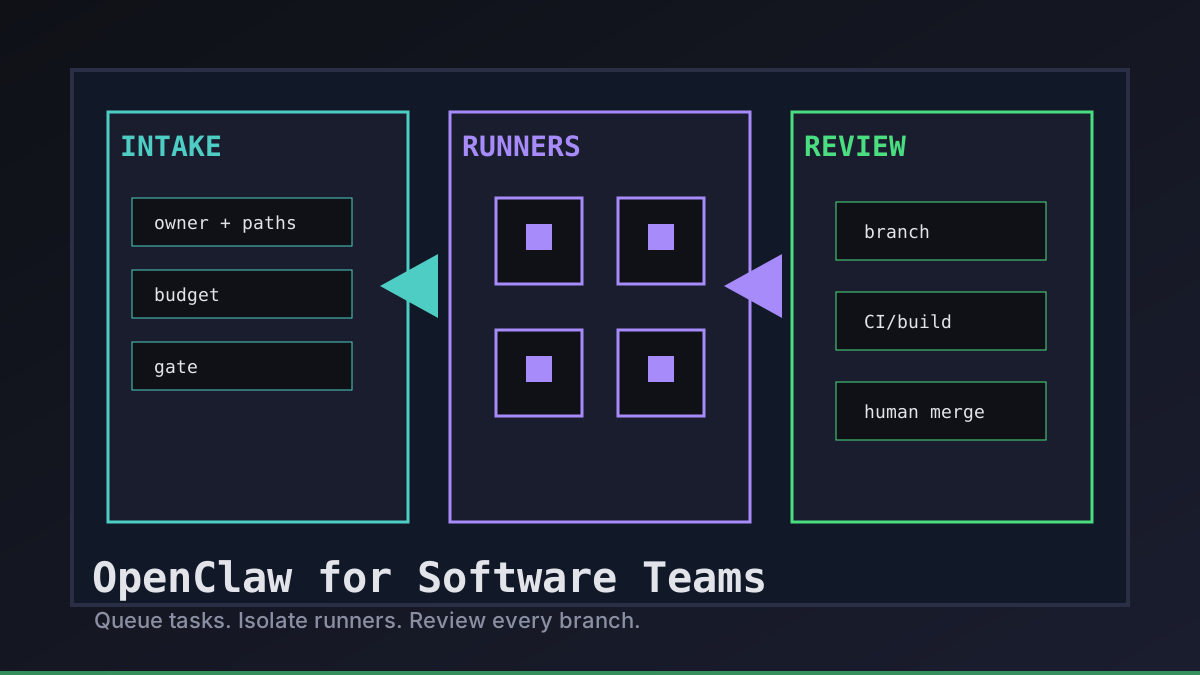
OpenClaw 风格的 agent 只有在工作保持可观察时,才会真正提升软件团队速度。重点不是让 bot 在 monorepo 里自由游走。重点是把边界清晰的任务交给隔离 runner,让日志保持可见,并把结果变成队友可以 review 的分支。
Office Claws 不是原生 OpenClaw runtime。我们把 OpenClaw 需求当作运营模式,并围绕 Codex-backed agents 提供 desktop/VPS 控制层:把任务放入队列、分配 runner、流式展示状态,并把 review gates 留在 GitHub。如果你还在比较 runtime,先阅读 OpenClaw vs Codex,然后把本文作为团队模型。
任何 agent 运行前的团队契约
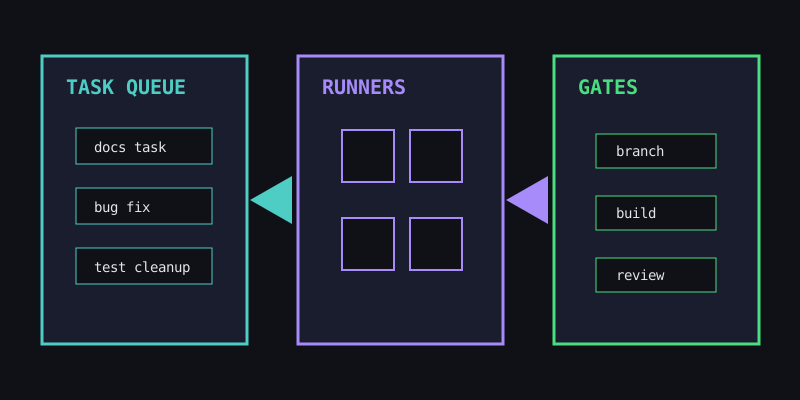
软件团队应该把每个 agent 请求都当作一次小型生产变更。在 agent 开始前,先写清楚负责人、允许修改的范围、使用哪个 runner,以及哪些证据代表完成。
| 契约字段 | 团队默认值 | 为什么重要 |
|---|---|---|
| 负责人 | 指定工程师或 on-call 角色 | 有人能回答 scope 问题 |
| 路径 | 明确的文件夹或文件 | 防止有用但无关的修改 |
| Runner | 每个任务一个 local 或 VPS runner | 避免共享 checkout 冲突 |
| 分支 | agent/<short-task> | 让 review 和 rollback 更简单 |
| 预算 | 时间盒加 token posture | 防止成本变得不可见 |
| Gate | build、tests、PR 或 docs build | 把完成变成证据 |
Office Claws for OpenClaw users 适合作为这个契约的可见运营层。队列显示是谁请求了工作,runner 让任务保持隔离,最终分支给团队一个正常的 review 表面,而不是神秘的终端记录。关于 runner 模型,请参阅 OpenClaw VPS manager 和 OpenClaw remote runner architecture。
无混乱扩展的工作泳道
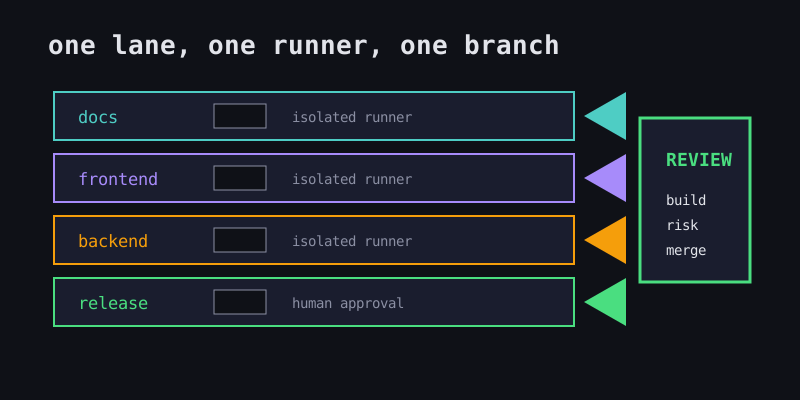
最安全的模式不是一个超级 agent,而是多个窄泳道,每个泳道有不同权限和 gates。文档任务可以低成本运行。Frontend polish 需要 screenshots 或 builds。Backend changes 需要 tests。Release work 保持 human approval。
software_team_lanes:
  docs:
    paths: ["website/content/**", "docs/**"]
    gate: "npx velite build && npm run build"
  frontend:
    paths: ["website/src/**"]
    gate: "npm run build"
  backend:
    paths: ["backend/**", "cmd/**", "internal/**"]
    gate: "go test ./..."
  release:
    paths: ["deploy/**", ".github/workflows/**"]
    gate: "human approval before production"
这些泳道让 OpenClaw-adjacent autonomy 保持实用。团队可以并行运行多个 agents,同时避免它们写入同一个 checkout、共享 credentials,或悄悄绕过 review process。
共享仓库的 Review Gates
共享仓库是 agent 工作变成真实变更的地方。我们建议一个朴素规则:agent 可以准备变更,但 merge 由人负责。每个完成的任务都应该包含 branch、commit、changed files、validation output、risks 和 follow-up notes。
| Gate | Agent 可以准备 | 人类保留 |
|---|---|---|
| 分支 | commit 有边界的 diff | 判断 scope 是否正确 |
| CI/build | 运行 checks 并报告 failures | 批准 skipped 或 flaky checks |
| Review notes | 总结 intent 和 risk | 判断 product 和 architecture tradeoffs |
| Deploy | 准备 release evidence | 批准 production rollout |
这也是从 OpenClaw 兴趣走向 Codex-backed execution 的诚实桥梁。Office Claws 不需要假装所有 runtime 都一样。它给软件团队提供 OpenClaw-style work 中真正需要的运营控制:isolated runners、visible logs、budget awareness,以及可 review 的 GitHub handoffs。可以搭配 OpenClaw security best practices 和 OpenClaw GitHub workflow 使用。
推荐的 Office Claws 设置
从小处开始。选择一个低风险泳道,要求证据,只有当团队信任流程后再扩展。
我们给软件团队的默认设置:
- 每个 agent task 都带负责人和允许路径进入队列。
- 每个任务使用一个 runner 和一个分支。
- 让 secrets 保持 scoped,并远离共享
.env文件。 - 流式输出 logs,以便发现 stalls、loops 和 scope drift。
- Review 前必须提供 validation output。
- Merge 和 deploy 交给人类完成。
这样,团队可以获得 OpenClaw-style autonomy 的有用部分,而不会把仓库变成无人看管的实验。Office Claws 是实用的 operator layer:desktop management、VPS runner provisioning、在适合时使用 Codex-backed execution,以及让人保持掌控的 GitHub gates。