为什么创业团队会采用 OpenClaw 风格的代理
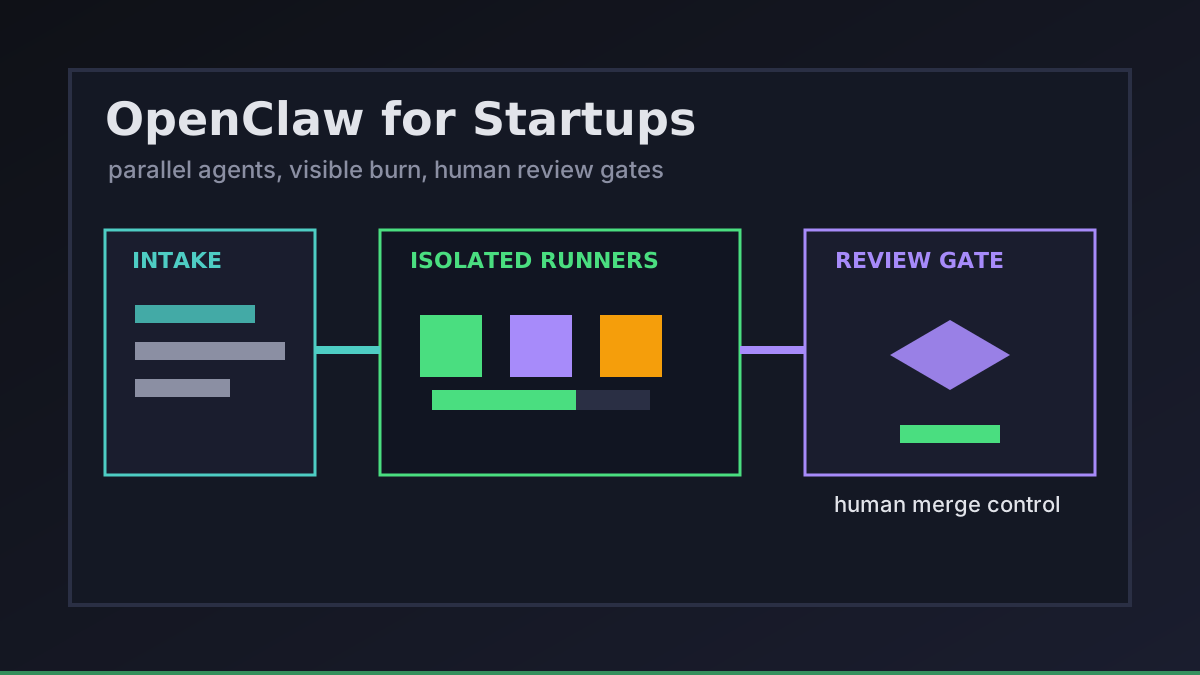
创业团队没有多余的工程时间。真正有用的代理工作流,应该把小而明确的任务变成可审查的分支,同时让团队保留产品判断、凭据和部署控制权。这就是 OpenClaw 风格工作的价值:更多并行执行,但不假装每个代理都可以接管整家公司。
Office Claws 不是原生 OpenClaw runtime。我们把它定位为面向 OpenClaw-adjacent 团队的桌面和 VPS 运维层:Codex-backed 代理、隔离 runner、可见日志、可预测交接。如果你还在先选 runtime,请先看 OpenClaw vs Codex 的取舍,再把本文当作创业团队的运营模型。
创业团队的代理栈
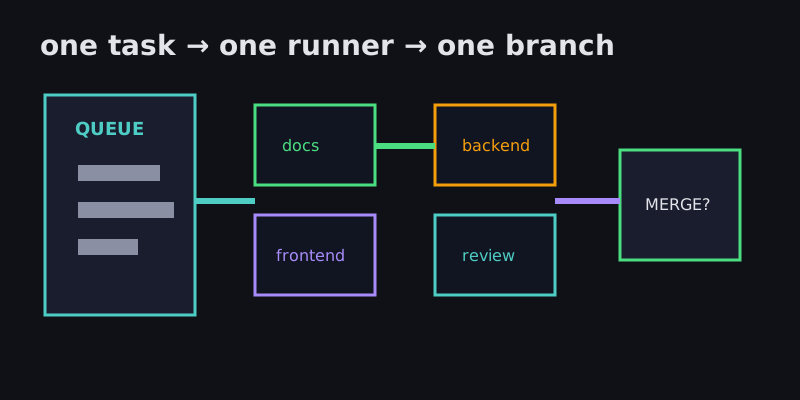
创业团队的技术栈应该刻意保持「无聊」。一个队列、每个任务一个 runner、每个改动一个分支、merge 前一个 review gate。这样速度能保持高位,而仓库不会像闹鬼一样不可控。
| 层级 | 创业团队默认做法 | 为什么重要 |
|---|---|---|
| Intake | 带 owner 的短任务 brief | 避免模糊的自主游荡 |
| Runner | 本地桌面或小型 VPS | 把任务和笔记本隔离 |
| Runtime | 合适时使用 Codex-backed agent | 避开被阻塞的订阅路径 |
| Secrets | scoped tokens,不共享混乱的 .env | 限制 blast radius |
| Review | GitHub 分支加 CI/build 输出 | 支持异步审查 |
| Deploy | 人类批准的生产步骤 | 保护客户安全 |
Office Claws for OpenClaw users 在这里就是控制平面。桌面视图让队列、runner 状态和日志可见;VPS runner 把长任务从脆弱的终端标签里移走;价格模型也足够简单,创始人在忙碌的一周里也能算清楚。
代理最先适合做什么
最好的第一批场景应该窄、可回滚、容易验证。我们不会一开始就让代理重写 billing。我们会从已经有明确验收检查的工作开始。
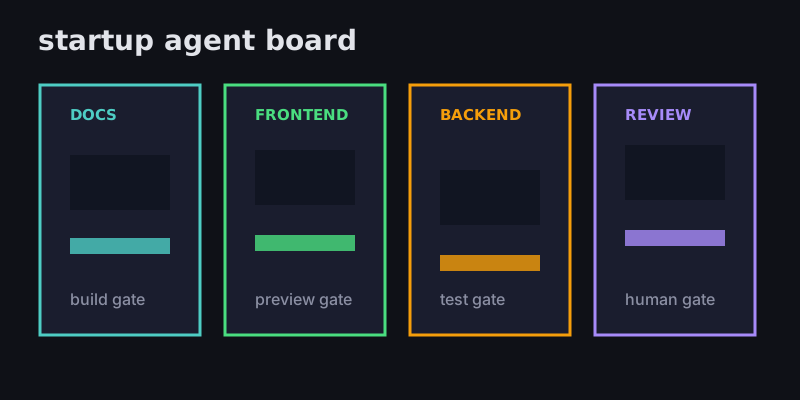
startup_agent_lanes:
  docs:
    paths: ["website/content/**", "docs/**"]
    gate: "npx velite build && npm run build"
  frontend_polish:
    paths: ["website/src/**"]
    gate: "npm run build"
  backend_fix:
    paths: ["backend/**", "cmd/**", "internal/**"]
    gate: "go test ./..."
  release_review:
    paths: ["*"]
    gate: "human merge approval"
这些通道故意保持简单。它们说明哪些任务适合便宜的后台 runner,哪些任务需要更强 review,哪些任务仍应由人主导。远程执行细节见 OpenClaw on VPS 和 OpenClaw remote agents。
让 burn rate 和风险保持可见
小团队只有在成本可见时才能快速移动。代理任务也应该像云基础设施一样有预算。任务启动前,先设定时间盒、token 姿态、runner 大小和停止规则。
| 预算信号 | 实用规则 |
|---|---|
| 时间 | 45–60 分钟后停止或询问 |
| 范围 | 未获批准时只触碰列出的路径 |
| 支出 | 后台任务优先使用小型 VPS runner |
| 证据 | 最终回复包含 commit、diff summary 和 validation |
| 部署 | production 等待 human gate |
Office Claws 在这里刻意保守。对创业团队来说,三个边界清晰且可见的代理,比十个没人记得何时启动的隐藏 shell 更好。OpenClaw desktop manager 解释本地控制模式,OpenClaw cost comparison 说明经济模型。
给创始人的建议
先从一个可重复通道开始,不要一上来就让代理自由混战。选择 docs、bug fix 或测试清理;要求分支和验证;等团队信任流程后再扩大。
我们给创业团队的默认建议:
- 产品决策由人负责。
- 每个代理任务都有自己的 branch 和 runner。
- 使用 scoped credentials,避免 shared secrets。
- 跟踪每个任务的成本和 runtime。
- 只在人类 review gate 后 merge。
这个模式给创业团队 OpenClaw 风格自治中有用的部分,而不是把整家公司交给无人看管的终端。Office Claws 是围绕这个模式的实用层:本地控制、VPS 执行、可见日志,以及在合适时使用 Codex-backed workflows。