Ein Agent stellt über Nacht einen Patch fertig. Das Terminal meldet den Abschluss, doch der Branch braucht noch eine Prüfung. Wir wollen einen zweiten Blick auf den tatsächlichen Diff, nicht eine weitere Zusammenfassung der Absichten des Erstellers.
Codex Code Review liefert einen gezielten Prüfschritt im Repository. Auf dem VPS zählt nicht nur: „Lief die Prüfung?“ Sondern: „Welche Dateien und welche Revision wurden geprüft, und wer gibt die Veröffentlichung frei?“ Dies ist ein manueller Codex-CLI-Ablauf, keine automatische Merge-Funktion von Office Claws.
Codex Code Review: Den richtigen Diff wählen
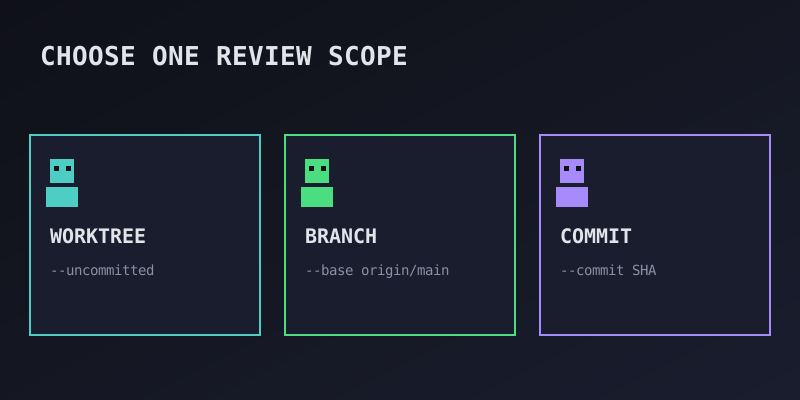
OpenAIs CLI-Übersicht beschreibt eigene Prüfungen für nicht committete Änderungen, einzelne Commits und Änderungen gegenüber einem Basisbranch. Die Prüfanleitung unterscheidet die Prüfung eines Checkouts von der eines Pull Requests. Wir nutzen den Checkout auf unserem Runner.
| Ziel | CLI-Befehl | Geeignet für | Typischer Fehler |
|---|---|---|---|
| Arbeitsverzeichnis | codex review --uncommitted | Änderungen vor dem Commit prüfen | Ein anderer Prozess bearbeitet weiter Dateien |
| Branch | codex review --base origin/main | Feature mit Integrationsbranch vergleichen | Veraltete Remote-Tracking-Referenz |
| Einzelner Commit | codex review --commit <SHA> | Änderungen eines bekannten Commits untersuchen | Einen Commit mit dem gesamten Feature verwechseln |
Die aktuellen CLI-Argumentdefinitionen schließen diese Ziele gegenseitig aus. Auch ein eigener Prompt als Positionsargument darf nicht mit diesen Zieloptionen kombiniert werden. Die Hilfe der installierten Version prüfen, statt Optionen aus verschiedenen Beispielen zu mischen. Das Ziel für nicht committete Arbeit umfasst vorgemerkte, nicht vorgemerkte und unversionierte Änderungen; vor der Übermittlung an ein Modell nach Geheimnissen suchen.
Starte deinen ersten Agenten in etwa 3 Minuten
Installiere die Office Claws CLI, verbinde dein Contabo-Konto und dein Codex-Abo – dein Agent bekommt einen eigenen VPS und einen Schreibtisch im Büro.
curl -fsSL https://officeclaws.com/downloads/install.sh | sh$4.99/Monat + dein eigener Contabo-VPS · Schlüssel bleiben in deinem Schlüsselbund
Die Übergabe vor der Prüfung fixieren
Wir beenden die Änderungen des Erstellers und committen den vorgesehenen Patch vor der Branch-Prüfung. Andere Schreibprozesse im Checkout werden angehalten. Beispielpfad und Basisbranch anpassen; Fetch aktualisiert Git-Referenzen, führt aber keinen Merge in den eigenen Branch aus.
cd ~/work/product-api
codex --version
codex review --help
git fetch origin
git status --short
git rev-parse HEAD
git rev-parse origin/main
git diff --stat origin/main...HEAD
codex review --base origin/main
Beide ausgegebenen Commit-IDs und die Codex-Version neben den Ergebnissen festhalten. Der Drei-Punkt-Diff zeigt die Branch-Änderung seit der gemeinsamen Basis; er garantiert nicht, dass jede Prüfimplementierung intern exakt denselben Kontext nutzt. Ist der Diff leer oder enthält fremde Arbeit, korrigieren wir zuerst die Übergabe.
Bei parallelen Erstellern verwenden wir einen eigenen Checkout oder Worktree für den Prüfkandidaten. Ein Worktree trennt Arbeitsdateien, nicht Unix-Zugangsdaten oder Netzwerkzugriffe. Kein bewegliches Ziel prüfen, während ein anderer Prozess einen Rebase ausführt oder den Branch wechselt. Unser Leitfaden für parallele Abläufe erklärt Aufgabengrenzen; hier fixieren wir die Identität des geprüften Ergebnisses.
Nach einer Korrektur beschreiben die alten Befunde weiterhin den alten Stand. Relevante Tests wiederholen und den aktualisierten Kandidaten erneut prüfen. Hat sich der Integrationsbranch verändert, auch die neue Basisbeziehung untersuchen: Eine frühere unauffällige Prüfung belegt nichts über ein späteres Merge-Ergebnis.
Befunde als Belege behandeln, nicht als Freigabe
Ein abgeschlossener Prüflauf ist keine Genehmigung. Sein Shell-Exitstatus ist kein Fehlerzähler, und „keine Befunde“ beweist keine Sicherheit. Wir vergleichen jeden Hinweis mit dem referenzierten Code und dem erwarteten Verhalten.
Für jeden relevanten Befund dokumentieren wir auslösende Eingabe, Datei und Zeile, Soll- und Ist-Verhalten sowie nach Möglichkeit einen Regressionstest. Lässt sich ein Fehler nicht reproduzieren, halten wir die Gründe fest, statt spekulativ umzuschreiben. Fehlender Zugriff auf Abhängigkeiten oder benötigte Dienste bleibt als Einschränkung sichtbar.
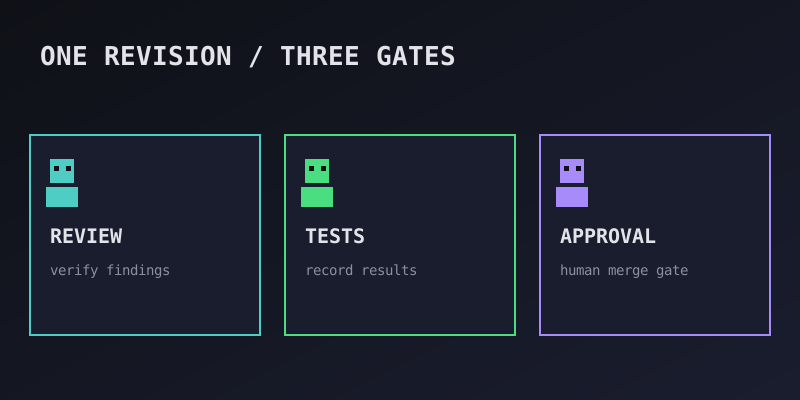
Die tatsächlichen Projektprüfungen separat ausführen. Zur Übergabe gehören geprüfte Head- und Basis-IDs, Testbefehle und Ergebnisse, offene Befunde und die menschliche Merge-Entscheidung. Änderungen an Authentifizierung, Schema-Migrationen und Zugangsdaten verdienen gezielte Prüfung, auch ohne Agentenbefund.
OpenAI beschreibt die eigene Prüffunktion als Befundausgabe ohne Änderungen am Arbeitsverzeichnis. Den Agenten um Korrekturen zu bitten, ist ein separater Bearbeitungsschritt. Diese Unterscheidung ist keine Sicherheitsgrenze des Betriebssystems: Passende Sandbox- und Genehmigungseinstellungen beibehalten und keine Produktions-Zugangsdaten auf einen Runner legen, nur um einen Diff zu prüfen.
Prüfung und Deployment auf dem VPS trennen
Office Claws betreibt Codex-gestützte Agenten auf VPS-Infrastruktur unter eigener Kontrolle und bietet die Desktop-/CLI-Bedienebene. Es macht aus diesen Befehlen weder eine garantierte Richtliniendurchsetzung noch eine automatische PR-Genehmigung. Per SSH den Checkout untersuchen und Protokolle für den Betreiber verfügbar halten.
Ein zweiter Prüflauf nutzt ebenfalls Modellzugriff. Ein eigener ChatGPT-Tarif macht Prüfungen nicht unbegrenzt und hebt keine Tariflimits auf; lokale CLI-Prüfung und gehostete Pull-Request-Prüfung sind unterschiedliche Abläufe. Vor mehr Parallelität aktuelle Berechtigungen und unseren Abo-Leitfaden prüfen.
Unsere Empfehlung: mit einem fertigen Branch, einer expliziten Basis, einem dokumentierten Revisionspaar und einer menschlichen Merge-Freigabe beginnen. Erst automatisieren, wenn klar ist, was geprüft wird, wo die Belege liegen und was eine ungeprüfte Revision von der Produktion fernhält.