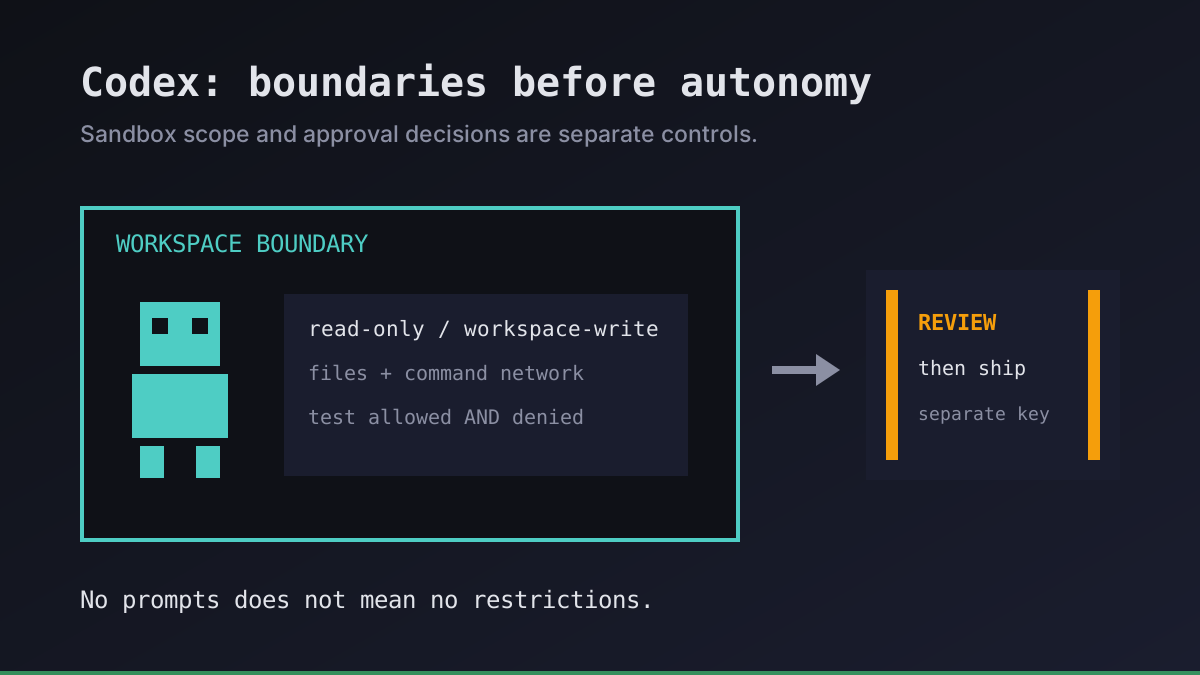
Ein nächtlicher Codex-Job sollte niemanden brauchen, der jeden Befehl beobachtet. Er sollte aber auch nicht die Berechtigung zum Produktiv-Deployment erben, nur weil niemand zusieht. Wir trennen diese Entscheidungen: worauf der Agent zugreifen kann, wann er fragen muss und wer das Ergebnis veröffentlichen darf.
Hier geht es um die Berechtigungen des Codex-Prozesses auf dem eigenen VPS, nicht um das eigenständige Produkt Codex Security zur Codeprüfung. Als Referenz nutzen wir die offizielle Dokumentation zu Agentenfreigaben. Prüfen Sie Ihre installierte CLI-Version und zentral verwaltete Vorgaben, bevor Sie eine Konfiguration übernehmen.
Codex-Sandbox-Modi und Freigaberichtlinien sind unterschiedliche Kontrollen
Die Sandbox bestimmt die technische Grenze für modellgenerierte Befehle. Die Freigaberichtlinie bestimmt, wann Codex eine Grenzüberschreitung oder eine genehmigungspflichtige Aktion anfragen kann. Beides ersetzt weder Betriebssystemrechte noch die Prüfung des fertigen Diffs.
| Einstellung | Was sie steuert | Was sie nicht verspricht |
|---|---|---|
read-only | Verhindert Schreibzugriffe gemäß aktiver Sandbox-Richtlinie | Alle für das Betriebssystemkonto lesbaren Dateien zu verbergen |
workspace-write | Erlaubt Änderungen im aktiven Arbeitsbereich, mit geschützten Pfaden | Uneingeschränktes Netzwerk, Änderungen an Git-Metadaten oder sicheren Code |
on-request | Erlaubt Codex, zusätzliche Berechtigungen anzufragen | Dass jeder Befehl bestätigt werden muss |
never | Entfernt interaktive Freigabeanfragen | Die Sandbox aufzuheben oder blockierte Aktionen erfolgreich zu machen |
Entscheidend ist: Keine Rückfragen bedeutet nicht keine Beschränkungen. Ein begrenzter Berichtsjob kann ohne Interaktion laufen, ohne vollen Hostzugriff zu erhalten. Umgekehrt ist eine interaktive Sitzung nicht automatisch sicher: Eine genehmigte Rechteausweitung kann die Ausführung außerhalb der ursprünglichen Sandbox erlauben.
Neuere Versionen schützen Pfade wie .git auch innerhalb eines beschreibbaren Arbeitsbereichs. Gehen Sie nicht davon aus, dass ein Agent committen kann, nur weil er Quelldateien bearbeiten darf. Prüfen Sie die wirksamen Einstellungen mit /status in einer interaktiven Codex-Sitzung und lesen Sie die Dokumentation zur jeweiligen Version. Ein Git-Worktree trennt Änderungen, ist aber keine Sicherheitsgrenze.
Starte deinen ersten Agenten in etwa 3 Minuten
Installiere die Office Claws CLI, verbinde dein Contabo-Konto und dein Codex-Abo – dein Agent bekommt einen eigenen VPS und einen Schreibtisch im Büro.
curl -fsSL https://officeclaws.com/downloads/install.sh | sh$4.99/Monat + dein eigener Contabo-VPS · Schlüssel bleiben in deinem Schlüsselbund
Die Grenze vor dem unbeaufsichtigten Betrieb festlegen
Wir beginnen in einem neuen Repository mit einer beaufsichtigten, schreibgeschützten Sitzung:
codex --sandbox read-only --ask-for-approval on-requestPrüfen Sie Repository-Anweisungen, lokale Projektkonfiguration, installierte Skills und angebundene Werkzeuge, bevor Sie ihnen vertrauen. Ein Repository kann schädliche Anweisungen enthalten. Wählen Sie für eine Bearbeitungssitzung bewusst workspace-write mit on-request, prüfen Sie angefragte Zugriffe und bleiben Sie für wichtige Entscheidungen verfügbar.
Für unbeaufsichtigte Berichte ist eine schreibgeschützte Sandbox mit nichtinteraktiver Freigaberichtlinie ein engerer Ausgangspunkt. Prüfen Sie vor der Zeitplanung die von Ihrem installierten codex exec unterstützten Optionen. Wird eine notwendige Aktion blockiert, protokollieren Sie den Fehler und geben Sie ihn zur Prüfung zurück. Wiederholen Sie den Versuch nicht automatisch mit erweiterten Rechten und deaktivieren Sie die Sandbox nicht, nur damit ein Timer erfolgreich aussieht.
Auch ein schreibgeschützter Bericht kann vertrauliche Informationen über seine Ausgabe offenlegen. Nutzen Sie ein eigenes unprivilegiertes Betriebssystemkonto, nur die benötigten Repositorys und keine Zugangsdaten für Produktiv-Deployments. Entfernen Sie unnötige Geheimnisse aus zugänglichen Dateien und geerbten Umgebungsvariablen. Leiten Sie weder Ihren persönlichen SSH-Agenten weiter noch binden Sie den Docker-Socket des Hosts ein: Beides kann die Befugnisse über das Arbeitsverzeichnis hinaus erweitern.
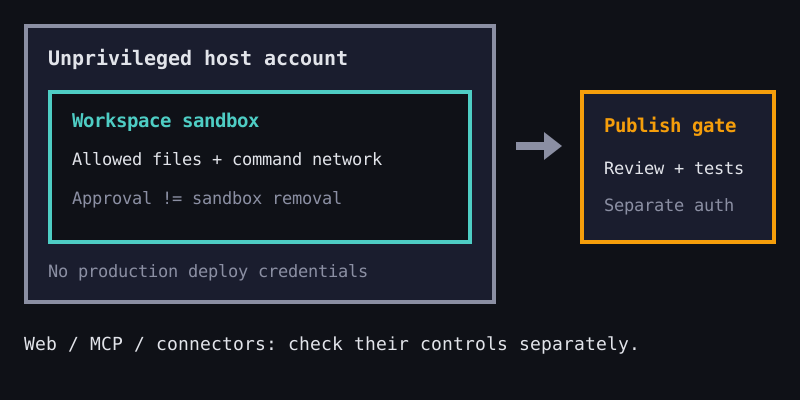
Netzwerkzugriff erfordert eine eigene Entscheidung. In der dokumentierten Konfiguration workspace-write ist das Befehlsnetzwerk standardmäßig deaktiviert. Es einzuschalten bedeutet nicht, die Ziele einzuschränken. Ein konfigurierter und aktiver Netzwerkproxy für Befehle hat eigene Regeln; eine Erlaubnisliste allein aktiviert keine Durchsetzung. Modell- und Authentifizierungsverkehr, Websuche, MCP und Konnektoren verwenden getrennte Kontrollen. Eine Shell ohne Netzwerk beweist nicht, dass jedes Agentenwerkzeug offline ist.
Berechtigungen an einem entbehrlichen Testprojekt prüfen
Erstellen Sie vor dem Einsatz auf echtem Code ein temporäres Test-Repository mit demselben Konto, Startverfahren und derselben Konfiguration wie der geplante Runner. Wir prüfen erlaubte und verbotene Aktionen:
| Prüfung | Aufzubewahrender Nachweis |
|---|---|
| Eine harmlose Testdatei lesen | Richtiger Inhalt und wirksames Arbeitsverzeichnis |
| Diese Datei im schreibgeschützten Modus ändern versuchen | Verweigerter Schreibzugriff und unveränderte Datei |
| Die Testdatei mit workspace-write bearbeiten | Erwarteter Diff ohne fremde Änderungen |
| Außerhalb des erlaubten Arbeitsbereichs schreiben versuchen | Ablehnung ohne Genehmigung einer Rechteausweitung |
| Eine harmlose Anfrage an einen eigenen Endpunkt versuchen, wenn das Befehlsnetzwerk deaktiviert sein soll | Ablehnung durch die Richtlinie, nicht nur ein DNS-Ausfall |
Verwenden Sie niemals ein echtes Geheimnis für den Test verweigerten Zugriffs. Ein Test belegt nur die tatsächlich geprüfte Grenze. Er beweist weder Schutz gegen jeden Exploit noch die korrekten Rechte unabhängiger MCP-Werkzeuge. Kann die Linux-Sandbox auf Ihrem VPS nicht starten, beheben Sie die Kompatibilität oder stoppen Sie den Job; ersetzen Sie sie nicht stillschweigend durch uneingeschränkte Ausführung.
Speichern Sie CLI-Version, gewählte Richtlinie, Aufgabenkennung, Exitstatus und Testergebnisse, ohne Authentifizierungsdateien einzusammeln. Wiederholen Sie die Tests nach Änderungen an CLI, Kernel, Startdienst oder Projektkonfiguration. Unterscheiden Sie im Monitoring verweigerte Aktionen von wartenden Freigabeanfragen, statt endlos erneut zu versuchen.
Ausführung und Veröffentlichung trennen
Ein Runner kann einen Diff oder Bericht erstellen, ohne das Geheimnis zum Mergen oder Deployment zu besitzen. Wir prüfen das Ergebnis, führen unabhängige Tests aus und veröffentlichen in einem getrennt autorisierten Schritt. Ein erfolgreicher Agentenabschluss belegt die Fertigstellung, nicht die Erlaubnis zur Veröffentlichung.
Office Claws bietet die Betriebsebene für Codex-Agenten auf Ihrem eigenen Contabo VPS, mit privater Tailscale-Verbindung und Desktop-/CLI-Verwaltung. Die beschriebenen Richtlinien gehören zur Codex- und Hostkonfiguration; das bedeutet nicht, dass Office Claws automatisch jede Berechtigung oder Veröffentlichungsfreigabe durchsetzt. Ein privates Netzwerk verringert die Angriffsfläche, isoliert aber keinen bereits auf der Maschine laufenden Prozess.
Beginnen Sie mit einem Codex-VPS-Runner, verwenden Sie einen geeigneten ChatGPT-Tarif und beachten Sie dessen Nutzungslimits: Ein rund um die Uhr verfügbarer Server bedeutet keine unbegrenzte Modellkapazität. Nutzen Sie nach der Rechteprüfung strukturierte Ausgaben für eine zuverlässige Berichtsübergabe. Unsere Empfehlung: zuerst enger Zugriff, dann dauerhafte Ausführung und eine getrennte Entscheidung zur Veröffentlichung.