Hermes Agent vs Codex ist eigentlich eine Kontrollfrage
Wer nach Hermes Agent vs Codex sucht, vergleicht meistens nicht nur zwei Namen. Die eigentliche Entscheidung lautet: Soll ein dauerhaftes autonomes System über Sitzungen hinweg lernen, oder brauchst du eine Coding-Runtime, die auf ein Repository, eine Aufgabe und ein Review-Gate begrenzt bleibt?
Hermes Agent von Nous Research wird rund um Memory, autonome Skill-Erstellung, Messaging-Gateways, Cron-Scheduling, Subagents, MCP und mehrere Terminal-Backends positioniert. Codex ist für viele OpenClaw-Nutzer der praktische Ausführungspfad, wenn ein Coding-Agent in einem Branch arbeiten und beim Review stoppen soll. Office Claws ist von Hermes und OpenClaw getrennt; unsere Rolle ist der Betrieb Codex-gestützter Desktop- und VPS-Runner mit sichtbaren Logs, Kostengrenzen und sicheren Übergabepunkten.
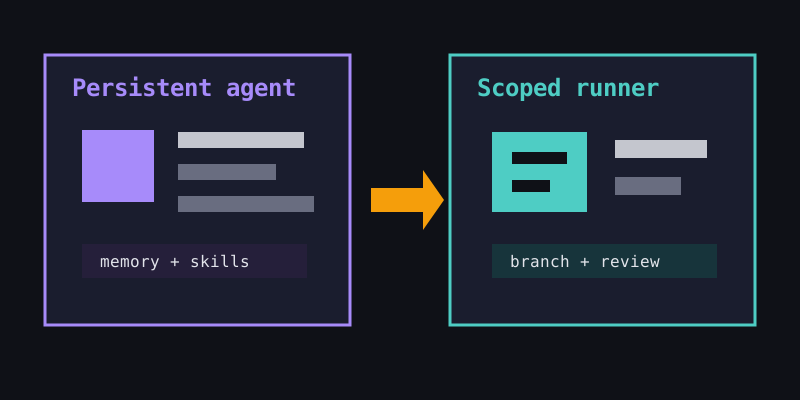
Vergleichstabelle für OpenClaw-Nutzer
| Entscheidungsbereich | Hermes Agent | Codex-gestützter Runner | Rolle von Office Claws |
|---|---|---|---|
| Primäre Wette | Dauerhaftes Agentenverhalten, Memory und Skills | Begrenzte Code-Ausführung im Repository | Runner, Branch, Logs und Review-Gate betreiben |
| Runtime-Ort | Aktuelle Hermes-Dokumentation für lokale, Container-, SSH- und gehostete Backends prüfen | Lokale Shell, VPS oder anderes konfiguriertes Terminal | Desktop- plus VPS-Management für wiederholbare Aufgaben |
| Memory-Modell | Memory ist Teil der Produktidee | Meist Prompt-, Repo- und Aufgaben-Kontext | Betriebszustand halten, ohne autonomen Memory-Import zu behaupten |
| Skill-/Plugin-Fläche | Skills können dauerhaftes Verhalten werden | Skripte und Prompts bleiben näher am Repo | Wiederverwendbare Automatisierung vor Produktion prüfen |
| Scheduling | Cron-artige Autonomie ist ein wichtiger Prüfpunkt | Externer Scheduler, CI oder Chat-ausgelöste Läufe | Geplante Aufgaben mit Owner-Kontext und Audit-Spur |
| Messaging | Breite Gateway-Nutzung braucht sauberes Scoping | Meist engere Chat- oder CLI-Einstiege | Arbeit in Branches leiten, nicht in unsichtbare Shells |
| Sicherheitsrisiko | Memory-Privatsphäre, Gateway-Exposition, Backend-Rechte | Shell-Rechte, Tokens, Repo-Scope | Begrenzte Tokens, isolierte Workdirs, wegwerfbare VPS-Runner |
| Bester Einsatz | Forschung an dauerhaften autonomen Assistenten | Codeänderungen durch normales Review bringen | OpenClaw-nahe Workflows sicher betreiben |
Kurz gesagt: Hermes fragt, wie viel ein Agent erinnern und weiterentwickeln soll. Codex fragt, wie sicher eine Coding-Aufgabe ausgeführt werden kann. Office Claws for OpenClaw users sitzt auf der Betriebsseite: bereitstellen, beobachten, begrenzen und reviewen.
Wähle Hermes, wenn Memory das Produkt ist
Hermes ist dann interessant, wenn dauerhaftes Verhalten der eigentliche Punkt ist. Wenn ein Agent Kontext über Sitzungen hinweg behalten, Skills erstellen oder verbessern, über Messaging-Oberflächen reagieren und Terminal-Backends wählen soll, testest du ein größeres autonomes System und nicht nur einen Coding-Arbeiter.
Dieses größere System braucht entsprechend gründliche Prüfung. Vor ernsthaftem Code solltest du fragen:
- Was landet im Memory, und wie wird es gelöscht oder auditiert?
- Welche Chat-Nachrichten dürfen Befehle auslösen?
- Wo leben generierte Skills, und wer prüft sie?
- Welches Backend hat Zugriff auf Secrets, SSH-Schlüssel und Repositories?
- Lässt sich eine fehlgeschlagene Aufgabe rekonstruieren, ohne privaten Kontext offenzulegen?
Diese Fragen sind nicht feindselig. Sie sind die normale Checkliste für jeden Agenten, der länger lebt als ein einzelner Branch.
Wähle Codex, wenn reviewbarer Code das Produkt ist
Codex-gestützte Workflows sind bewusst enger. Das ist oft ein Vorteil. Ein nützlicher Coding-Agent kann ein Repo öffnen, einen Branch anlegen, Tests ausführen, einen Diff erzeugen und vor dem Merge stoppen. Teams nach einer OpenClaw-Migration interessieren sich oft weniger für eine große Memory-Schicht und mehr dafür, ob die Aufgabe einen sauberen Pull Request erzeugt.
Wenn du aus der OpenClaw-Recherche kommst, lies dazu OpenClaw vs Codex und OpenClaw Desktop Manager. Die Betriebsfrage ist nicht nur, welches Modell Code schreibt. Sie lautet, ob jede Aufgabe einen sichtbaren Owner, Runner, Branch, Log-Stream und Rollback-Pfad hat.
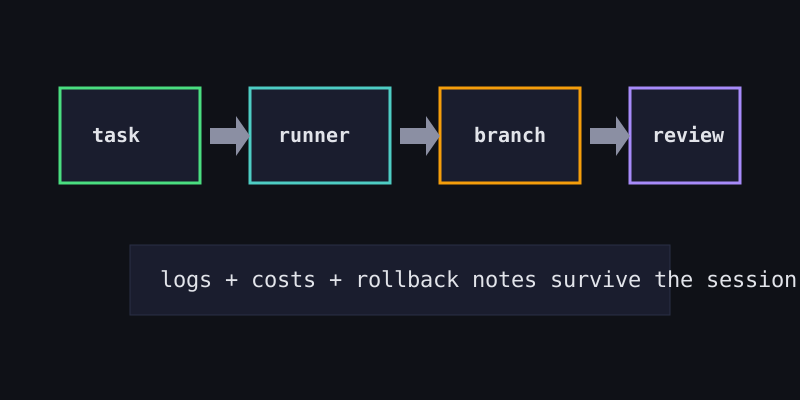
Ein sicherer Evaluierungsplan
Nutze für beide Werkzeuge denselben Rahmen, damit der Vergleich fair bleibt:
1. pick one low-risk repository
2. create an isolated branch and runner
3. scope tokens before the first task
4. keep secrets out of prompts and memory
5. require a human merge gate
6. archive logs, cost notes, and rollback commands
Miss danach Ergebnisse statt Bauchgefühl: Diff-Qualität, bestandene Tests, Token-/API-Kosten, Setup-Zeit, Erholung von hängenden Aufgaben und wie leicht ein Reviewer versteht, was passiert ist.
Für Produktion bevorzugen wir das langweilige Betriebsmodell: eine Aufgabe pro Workdir, ein Branch pro Ergebnis, Logs, die die Sitzung überleben, und ein Mensch entscheidet über den Merge. Hermes kann das ambitioniertere Autonomie-Experiment sein. Codex-gestützte Runner sind meistens der direktere Weg zu reviewbarem Code.
Empfehlung
Wähle Hermes Agent, wenn dein Hauptexperiment dauerhafte Erinnerung, Skill-Wachstum und breite autonome Operation ist. Wähle Codex-gestützte Runner, wenn dein Hauptziel begrenzte Codeänderungen mit planbarem Review sind. Wähle Office Claws, wenn der Codex-Pfad weniger wie ein loses Terminal und mehr wie eine Betriebsschicht für OpenClaw-nahe Arbeit wirken soll: isolierte Runner, sichtbarer Fortschritt, Kostennotizen und bewusste Merge-Gates.
Quellen und verwandte Lektüre
- Hermes Agent Dokumentation: https://hermes-agent.nousresearch.com/docs/
- NousResearch/hermes-agent auf GitHub: https://github.com/NousResearch/hermes-agent
- OpenClaw vs Codex
- Hermes Agent vs OpenClaw
- Hermes Agent OpenClaw Migration
- OpenClaw Desktop Manager