Warum OpenClaw Developer Tools eine Betriebsschicht brauchen
OpenClaw-artige Agenten sind nützlich, wenn sie ein Repository bearbeiten, Prüfungen ausführen und einen überprüfbaren Branch zurückgeben können. Riskant werden sie, wenn jede Entwicklerin und jeder Entwickler eigene Shell-Skripte, Token-Muster und VPS-Layouts erfindet.
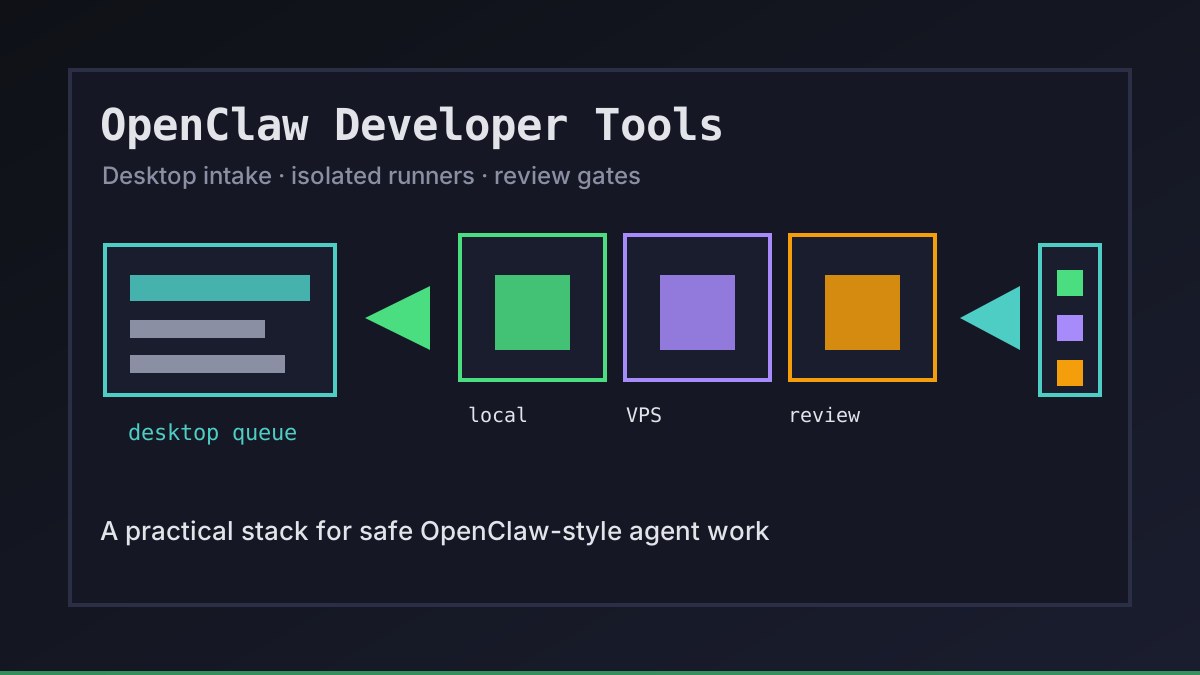
Wir halten den sichersten OpenClaw-Developer-Tools-Stack bewusst langweilig: eine Desktop-Steuerung, isolierte lokale oder VPS-Runner, GitHub-Branches, sichtbare Logs und klare Review-Gates. Office Claws ist keine native OpenClaw-Laufzeit; es ist die Betriebsschicht, die wir um Codex-gestützte Agenten legen, wenn Teams OpenClaw-artige Workflows wollen, ohne Kontrolle über Maschinen, Schlüssel oder Deployments zu verlieren. Wenn du zuerst Laufzeiten vergleichst, starte mit OpenClaw vs Codex und Office Claws for OpenClaw users.
Die zentrale OpenClaw-Toolchain
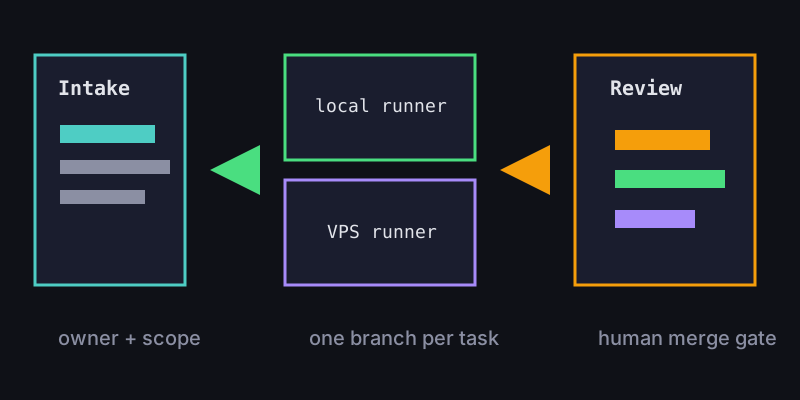
Ein praktischer Stack deckt Intake, Ausführung, Review und Wiederherstellung ab. Der genaue Modellanbieter ist weniger wichtig als Isolation und Beobachtbarkeit.
| Ebene | Tooling-Muster | Gutes Ergebnis |
|---|---|---|
| Intake | Desktop-Queue oder Issue-Template | jede Aufgabe hat Owner, Scope und Exit-Gate |
| Runner | Lokaler Worktree oder VPS-Agent | eine Aufgabe pro Checkout, Branch und Logstream |
| Secrets | Lokale Schlüsselverwaltung und scoped Tokens | keine geteilte .env, die in Remote-Shells kopiert wird |
| Review | GitHub-Branch, PR und CI | Menschen genehmigen Architektur- und Produktentscheidungen |
| Recovery | Snapshots, Logs und Kill-Switches | hängende Agenten lassen sich stoppen, ohne Kontext zu verlieren |
Office Claws sitzt zwischen menschlicher Anfrage und Runner. Der Desktop hält Aufgaben sichtbar, während VPS-Runner schwere Jobs vom Laptop fernhalten. Genau diese Architektur empfehlen wir auch im Leitfaden OpenClaw VPS manager.
Ein Starter-Manifest für Agentenarbeit
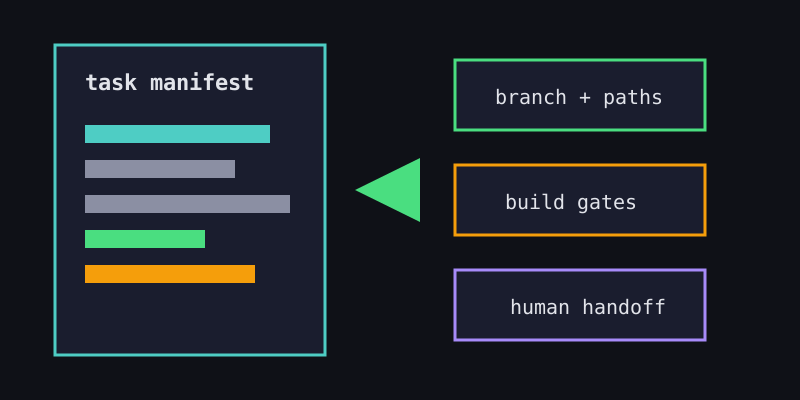
Das einfachste Developer Tool ist ein kleiner Vertrag, der mit der Aufgabe mitläuft. Er verhindert, dass aus einer Dokumentationsaufgabe ein Produkt-Refactoring wird.
task:
  owner: platform-team
  goal: add-developer-tools-guide
  runtime: codex-backed-runner
  branch: agent/openclaw-developer-tools
  allowed_paths:
    - website/content/blog/**
    - website/public/blog/**
  gates:
    - npx velite build
    - npm run build
  handoff:
    requires_pr: true
    human_merge: true
Halte dieses Manifest kurz. Entwicklerinnen und Entwickler sollten Rechte bewusst erweitern, nicht weil ein Agent eine verlockende Nachbardatei findet. Für Branch- und CI-Gewohnheiten lies den OpenClaw GitHub Workflow.
Tools wählen, ohne Kontrolle zu verlieren
Die besten OpenClaw Developer Tools machen riskante Teile sichtbar. Bevor du ein weiteres Plugin oder Gateway hinzufügst, frage, was es an Berechtigungen, Kosten und Auditierbarkeit verändert.
- Können wir sehen, welcher Runner die Aufgabe gerade besitzt?
- Können wir ihn stoppen, ohne andere Arbeit zu beenden?
- Sind Secrets auf die kleinste sinnvolle Oberfläche begrenzt?
- Beendet der Agent die Aufgabe mit Branch, Commit-Hash und Validierungsausgabe?
- Kann ein Teammitglied das Ergebnis prüfen, ohne die ganze Terminal-Sitzung nachzuspielen?
Wenn die Antwort nein ist, kann das Tool trotzdem nützlich sein, gehört aber nicht in den Standardpfad. Deshalb werden OpenClaw security best practices und OpenClaw secrets management zu Betriebsanforderungen, nicht zu optionaler Lektüre.
Empfohlenes Office-Claws-Setup
Für die meisten Teams empfehlen wir diesen Start-Stack:
- Office Claws Desktop-App für Task-Intake, Runner-Sichtbarkeit und Logs.
- Einen lokalen Runner für kleine Änderungen und einen VPS-Runner für lange Arbeit.
- GitHub-Branches für jede Agentenaufgabe, mit CI als Evidenzspur.
- Scoped Provider- und Repository-Tokens; keine geteilten Produktions-Secrets auf Runnern.
- Ein von Menschen verantwortetes Merge- und Deploy-Gate.
So bekommen Entwicklerinnen und Entwickler die Geschwindigkeit autonomer Agenten, behalten aber vertraute Kontrollpunkte. Office Claws for OpenClaw users ist die praktische Schicht: Desktop-Management, VPS-Runner-Isolation, Codex-gestützte Ausführung, wenn das die ehrliche Laufzeit ist, und Review-Gates, die Agentenarbeit wiederholbar sicher machen.
Weiterführende Artikel
- OpenClaw vs Codex — Laufzeit- und Betriebs-Tradeoffs vergleichen.
- OpenClaw Desktop Manager — Agentenarbeit aus einer lokalen App verwalten.
- OpenClaw GitHub Workflow — Branches, CI und PR-Übergaben.
- OpenClaw Security Best Practices — Runner isolieren und Blast Radius reduzieren.