Warum Indie Hacker einen kleineren OpenClaw-Workflow brauchen
Indie Hacker brauchen Hebelwirkung, kein weiteres System zum Babysitten. OpenClaw-artige Coding-Agents können Dokumentation, Landingpage-Experimente, Refactorings und kleine Bugs in fertige Branches verwandeln, während ein Mensch Produktgefühl und Launch-Entscheidungen behält.
Die Falle ist Skalierung ohne Kontrolle. Ein Solo-Builder kann nicht den Tag damit verbringen, versteckte Terminals, geleakte Tokens oder unfertige Änderungen in einem gemeinsamen Checkout zu suchen. Office Claws ist kein nativer OpenClaw-Runtime; es ist die Desktop- und VPS-Betriebsschicht für OpenClaw-nahe Arbeit, meist mit Codex-gestützten Agents als praktischer Ausführungspfad. Wenn du zuerst Runtimes vergleichst, lies OpenClaw vs Codex und nutze diesen Guide danach als Solo-Playbook.
Der Agent-Loop für Solo-Builder
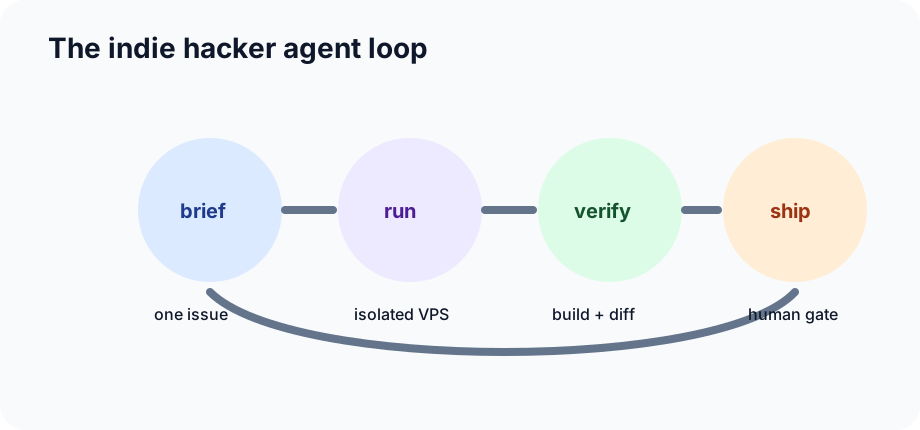
Der sicherste Indie-Workflow ist absichtlich wiederholbar: ein kleiner Brief, ein isolierter Runner, ein Branch, dann Review und Merge-Entscheidung.
| Schritt | Indie-Standard | Leitplanke |
|---|---|---|
| Auswahl | eine enge Aufgabe aus dem Backlog | keine vagen „verbessere die App“-Prompts |
| Lauf | ein Branch auf einem lokalen oder VPS-Runner | kein geteilter schmutziger Checkout |
| Beobachten | Logs, Status und Kosten in Office Claws | früh stoppen, wenn der Agent driftet |
| Prüfen | Build, Tests, Screenshot oder Preview | Belege vor dem Merge |
| Shippen | menschlich freigegebener Merge und Deploy | Produktion bleibt bewusst |
Office Claws for OpenClaw users macht Hintergrundarbeit sichtbar genug, damit ein einzelner Entwickler Agents zwischen Support, Marketing und Produktarbeit nutzen kann.
Gute erste Tasks
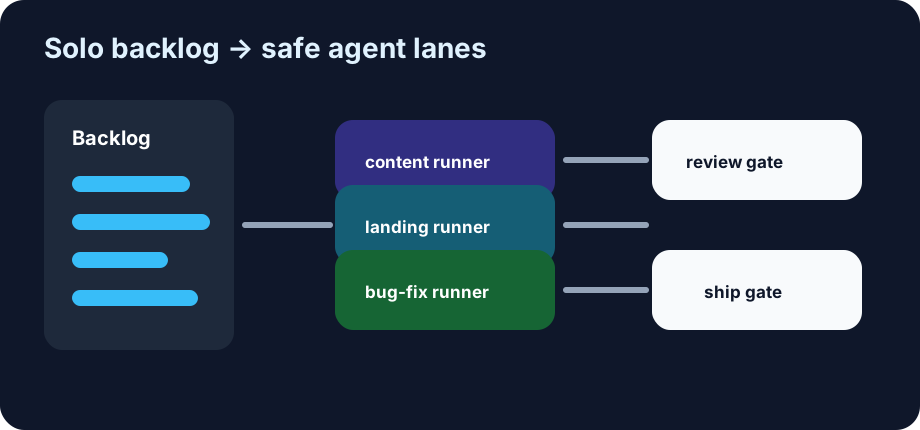
Starte mit Arbeit, die klare Akzeptanzchecks hat: Landingpages, Blogposts, Test-Aufräumen, Dependency-Bumps, Copy-Varianten und kleine UI-Politur. Pricing, Auth, Billing und Datenmigrationen bleiben besser menschlich geführt.
indie_hacker_agent_lanes:
  content:
    paths: ["website/content/**", "docs/**"]
    gate: "npx velite build && npm run build"
  landing_page:
    paths: ["website/src/**", "website/content/**"]
    gate: "npm run build und Screenshot-Review"
  bug_fix:
    paths: ["backend/**", "frontend/**"]
    gate: "gezielte Tests plus Diff-Review"
Für Remote-Ausführung kombiniere das mit OpenClaw on VPS oder dem OpenClaw remote SSH workflow.
Kosten berechenbar halten
Jeder Agent braucht vor dem Start eine Stop-Regel: Zeitbox, Tokenbudget, erlaubte Pfade und erforderliche Belege. Wenn nach dem ersten Checkpoint kein Fortschritt sichtbar ist, stoppen und den Brief neu schreiben.
| Hebel | Praktische Regel |
|---|---|
| Zeit | 30-45 Minuten für Content oder kleine Fixes |
| Runner | kleinster VPS, der das Projekt bauen kann |
| Scope | ein Issue, ein Branch, ein Validierungsbefehl |
| Secrets | nur begrenzte Tokens, keine Produktions-.env |
| Merge | erst nach menschlichem Review |
Mehr dazu: OpenClaw cost comparison und OpenClaw token optimization.
Praktische Wochenroutine
Montag drei kleine Wartungstasks, unter der Woche eine Feature-Hilfe mit Akzeptanztest, Freitag Release Notes oder Docs aus gemergten Änderungen. Vor jedem Deploy: Branch, Build-Ausgabe und Rollback-Pfad prüfen. So bekommen Indie Hacker die nützliche Autonomie, ohne Geschmack, Secrets oder Produktion aus der Hand zu geben.