Warum OpenClaw den Teambetrieb verändert
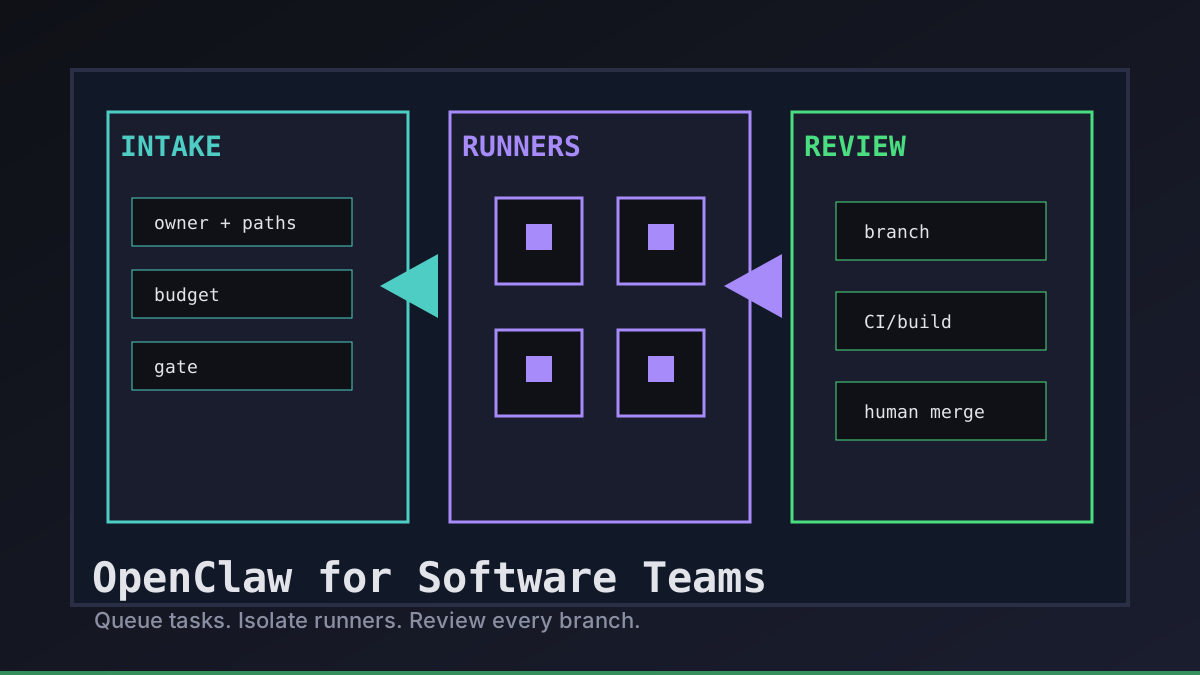
OpenClaw-artige Agenten machen Softwareteams nur dann schneller, wenn die Arbeit sichtbar bleibt. Der Gewinn besteht nicht darin, einen Bot frei durch das Monorepo laufen zu lassen. Der Gewinn besteht darin, eine klar begrenzte Aufgabe an einen isolierten Runner zu geben, Logs sichtbar zu halten und das Ergebnis in einen Branch zu verwandeln, den ein Teammitglied prüfen kann.
Office Claws ist keine native OpenClaw-Runtime. Wir nutzen die Nachfrage nach OpenClaw als Betriebsmuster und liefern die Desktop- und VPS-Steuerung rund um Codex-gestützte Agenten: Aufgabe einreihen, Runner zuweisen, Status streamen und Review-Gates in GitHub behalten. Wenn ihr Runtimes noch vergleicht, beginnt mit OpenClaw vs Codex und nutzt diesen Artikel danach als Teammodell.
Der Teamvertrag vor jedem Agentenlauf
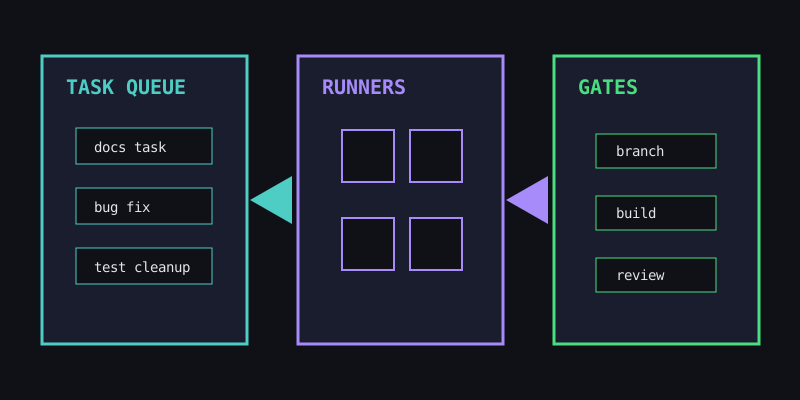
Ein Softwareteam sollte jede Agentenanfrage wie eine kleine Produktionsänderung behandeln. Bevor der Agent startet, sollte klar sein, wem die Aufgabe gehört, was er anfassen darf, welchen Runner er nutzt und welche Nachweise „fertig“ bedeuten.
| Vertragsfeld | Teamstandard | Warum es zählt |
|---|---|---|
| Owner | benannte Person oder On-Call-Rolle | jemand kann Scope-Fragen beantworten |
| Pfade | explizite Ordner oder Dateien | verhindert nützliche, aber fremde Änderungen |
| Runner | ein lokaler oder VPS-Runner pro Aufgabe | vermeidet Konflikte in gemeinsamen Checkouts |
| Branch | agent/<short-task> | macht Review und Rollback einfach |
| Budget | Zeitbox plus Token-Haltung | verhindert unsichtbare Kosten |
| Gate | Build, Tests, PR oder Docs-Build | macht Abschluss beweisbar |
Office Claws for OpenClaw users passt zu diesem Vertrag als sichtbare Betriebsschicht. Die Queue zeigt, wer Arbeit angefragt hat, der Runner hält sie isoliert, und der finale Branch gibt dem Team eine normale Review-Fläche statt eines rätselhaften Terminalprotokolls. Zur Runner-Seite siehe OpenClaw VPS manager und OpenClaw remote runner architecture.
Spuren, die ohne Chaos skalieren
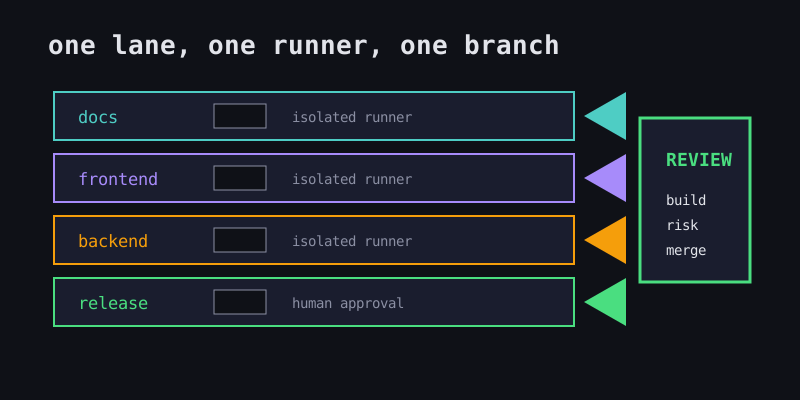
Das sicherste Muster ist kein Super-Agent. Es sind mehrere enge Spuren mit unterschiedlichen Rechten und Gates. Dokumentation kann günstig laufen. Frontend-Feinschliff braucht Screenshots oder Builds. Backend-Änderungen brauchen Tests. Release-Arbeit bleibt menschlich freigegeben.
software_team_lanes:
  docs:
    paths: ["website/content/**", "docs/**"]
    gate: "npx velite build && npm run build"
  frontend:
    paths: ["website/src/**"]
    gate: "npm run build"
  backend:
    paths: ["backend/**", "cmd/**", "internal/**"]
    gate: "go test ./..."
  release:
    paths: ["deploy/**", ".github/workflows/**"]
    gate: "human approval before production"
Diese Spuren halten OpenClaw-nahe Autonomie praktisch. Ein Team kann mehrere Agenten parallel ausführen, ohne dass sie in denselben Checkout schreiben, Zugangsdaten teilen oder Review-Prozesse still umgehen.
Review-Gates für gemeinsame Repositories
Im gemeinsamen Repository wird Agentenarbeit real. Unsere langweilige Regel: Ein Agent darf die Änderung vorbereiten, aber ein Mensch besitzt den Merge. Jede abgeschlossene Aufgabe sollte Branch, Commit, geänderte Dateien, Validierung, Risiken und Follow-ups enthalten.
| Gate | Agent kann vorbereiten | Mensch behält |
|---|---|---|
| Branch | begrenzten Diff committen | entscheiden, ob der Scope stimmt |
| CI/Build | Checks ausführen und Fehler melden | übersprungene oder flakey Checks bewerten |
| Review-Notizen | Ziel und Risiko zusammenfassen | Produkt- und Architekturtradeoffs beurteilen |
| Deploy | Release-Nachweise vorbereiten | Produktionsrollout freigeben |
Das ist auch die ehrliche Brücke von OpenClaw-Interesse zu Codex-gestützter Ausführung. Office Claws muss nicht so tun, als wären alle Runtimes gleich. Es gibt Softwareteams die Betriebskontrollen, die sie von OpenClaw-artiger Arbeit erwarten: isolierte Runner, sichtbare Logs, Budgetbewusstsein und prüfbare GitHub-Übergaben. Kombiniert das mit OpenClaw security best practices und OpenClaw GitHub workflow.
Empfohlenes Office-Claws-Setup
Beginnt klein. Wählt eine risikoarme Spur, verlangt Nachweise und erweitert erst, wenn das Team dem Prozess vertraut.
Unser Standardsetup für Softwareteams:
- Jede Agentenaufgabe mit Owner und erlaubten Pfaden einreihen.
- Einen Runner und einen Branch pro Aufgabe verwenden.
- Secrets begrenzen und aus gemeinsamen
.env-Dateien heraushalten. - Logs streamen, damit Stalls, Schleifen und Scope-Drift sichtbar sind.
- Validierungsausgabe vor dem Review verlangen.
- Menschen mergen und deployen lassen.
So bekommen Teams den nützlichen Teil OpenClaw-artiger Autonomie, ohne das Repository in ein unbeaufsichtigtes Experiment zu verwandeln. Office Claws ist die praktische Betriebsschicht: Desktop-Management, VPS-Runner-Provisioning, Codex-gestützte Ausführung, wenn sie passt, und GitHub-Gates, die Menschen in Kontrolle halten.