Warum ein OpenClaw-Glossar Teams schneller macht
OpenClaw-artige Agentenarbeit erzeugt schnell eigenes Vokabular: Runner, Sandboxes, Freigaben, Checkpoints, Gateways, Local-first-Kontrolle und Codex-gestützte Ausführung. Wenn ein Team diese Wörter unterschiedlich benutzt, wird das Agenten-Setup schwerer zu prüfen als der Code, den es schreibt.
Dieses Glossar gibt uns eine gemeinsame Sprache für sichere autonome Coding-Abläufe. Office Claws ist keine native OpenClaw-Laufzeit; es ist die praktische Desktop- und VPS-Betriebsschicht für OpenClaw-nahe Workflows, besonders wenn Codex der passende Ausführungspfad ist. Beginnen Sie mit OpenClaw vs Codex für Laufzeit-Tradeoffs und nutzen Sie dann diese Referenz, um das Betriebsmodell abzustimmen.
Zentrale OpenClaw-Begriffe
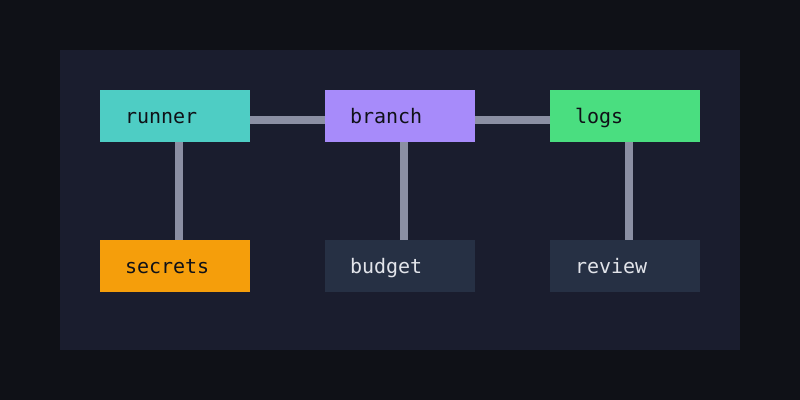
| Begriff | Einfache Bedeutung | Betriebsnotiz für Office Claws |
|---|---|---|
| Agent | Der Coding-Arbeiter, der liest, editiert, testet und berichtet | Behandeln Sie ihn als mächtig, aber begrenzt, nicht als Eigentümer |
| Runner | Die lokale Maschine, VPS oder isolierte Umgebung, in der der Agent läuft | Nutzen Sie bei hohem Risiko einen Task pro Runner |
| Worktree | Der ausgecheckte Repository-Zustand, den ein Agent verändert | Sauber starten und fremde Diffs heraushalten |
| Branch | Die prüfbare Arbeitslinie, die zurück zu Git gepusht wird | Kleine Branches mit klarer Validierung bevorzugen |
| Checkpoint | Kurzer Fortschrittsbericht mit Evidenz und nächstem Schritt | Vor langen Wartezeiten, Deploys oder großen Refactorings verlangen |
| Approval-Gate | Menschlicher Entscheidungspunkt vor riskanten Aktionen | Secrets, Löschungen oder Deploys nie hinter Automatisierung verstecken |
| Blast Radius | Der maximale Schaden, den ein Fehler verursachen kann | Mit begrenzten Credentials und isolierten Runnern reduzieren |
Die sicherste Gewohnheit ist, jeden Begriff mit einem sichtbaren Artefakt zu verbinden: Branch, Logstream, Validierungsbefehl oder Reviewer-Entscheidung. Office Claws for OpenClaw users ist auf diese Sichtbarkeit ausgelegt statt auf unsichtbare Terminal-Sitzungen.
Vokabular für Laufzeit und Infrastruktur
OpenClaw-Diskussionen vermischen oft Produkt-, Modell- und Infrastrukturbegriffe. Halten Sie sie bei der Planung getrennt.
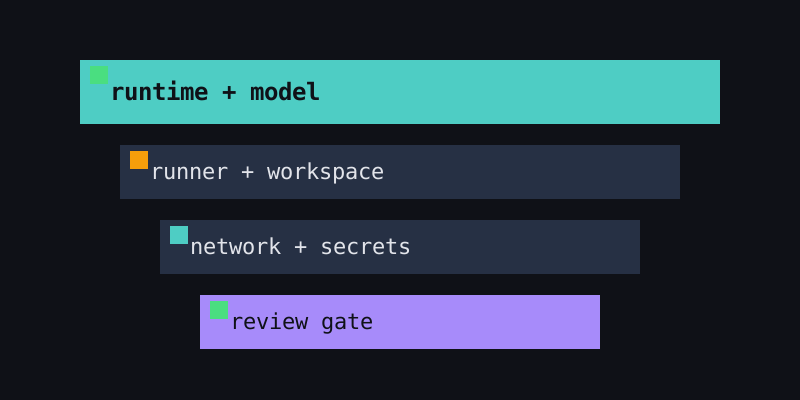
runtime = the tool or agent interface
model = the provider doing the reasoning
runner = where commands execute
workspace = the files the runner can touch
network = what the runner can reach
secrets = credentials available to the task
review_gate = who accepts or rejects the output| Frage | Zu klärender Begriff | Sicherer Standard |
|---|---|---|
| Wo läuft der Code? | Runner | VPS oder lokales Workdir pro Task |
| Wer bezahlt Tokens? | Modell-/Provider-Budget | Budget und Nutzung pro Task verfolgen |
| Was darf der Agent ändern? | Workspace-Umfang | Allowlist für Repository-Pfade |
| Darf er deployen? | Approval-Gate | Nur mit menschlicher Freigabe |
| Darf er Secrets lesen? | Secret-Umfang | Minimale, taskspezifische Credentials |
Für Architekturpattern kombinieren Sie dieses Glossar mit OpenClaw remote runner architecture und OpenClaw sandbox.
Sicherheits- und Review-Begriffe
Sicherheitssprache ist wichtig, weil Agentenfehler meist an Grenzen passieren. Ein Prompt kann harmlos klingen, während ein Befehl in Produktion greift, eine gemeinsame .env liest oder fremde Dateien umschreibt.
| Sicherheitsbegriff | Bedeutung | Teamregel |
|---|---|---|
| Local-first | Schlüssel und Kontrolle bleiben möglichst auf der Operator-Maschine | Secrets nicht nur aus Bequemlichkeit zentralisieren |
| Scoped Token | Credential, das nach Dienst, Repo oder Task begrenzt ist | Wenn praktikabel nach dem Job rotieren und widerrufen |
| Sandbox | Isoliertes Workdir, Container oder VPS-Grenze | Für fremde Abhängigkeiten und breite Edits nutzen |
| Audit Trail | Dauerhafte Aufzeichnung von Prompts, Befehlen, Diffs und Freigaben | Genug Evidenz für Code Review behalten |
| Stop-Regel | Bedingung, die den Agenten zum Pausieren zwingt | Secrets, destruktive Migrationen, Deploys, wiederholte Fehler |
Das ist das Vokabular hinter OpenClaw security best practices und OpenClaw secrets management: Autonomie ist nur nützlich, wenn der Review-Pfad verständlich bleibt.
Wie Teams dieses Glossar nutzen
Übernehmen Sie die Begriffe in Task-Vorlagen, Pull-Request-Beschreibungen und Runbooks. Eine kleine gemeinsame Checkliste verhindert die meiste Verwirrung:
task: <one sentence>
runner: <local | vps-name>
branch: <branch-name>
budget: <time + token limit>
workspace_scope: <allowed paths>
validation: <commands to prove the work>
stop_rules: <when the agent must pause>
reviewer: <human owner>
Wenn das Team dies vor Arbeitsbeginn ausfüllen kann, bewegt sich der Agent schneller, ohne rätselhaft zu werden. Office Claws gibt OpenClaw-artigen Teams Desktop-Übersicht, getrennte VPS-Runner, Logstreams und den Codex-gestützten Ausführungspfad, der diese Begriffe praktisch macht.
Weiterführende Lektüre
- OpenClaw vs Codex — Laufzeit- und Modell-Tradeoffs klären.
- OpenClaw desktop manager — OpenClaw-artige Arbeit lokal verwalten.
- OpenClaw security best practices — Sicherheitsbegriffe in Review-Gates verwandeln.
- OpenClaw remote runner architecture — Glossarbegriffe auf echte Infrastruktur abbilden.