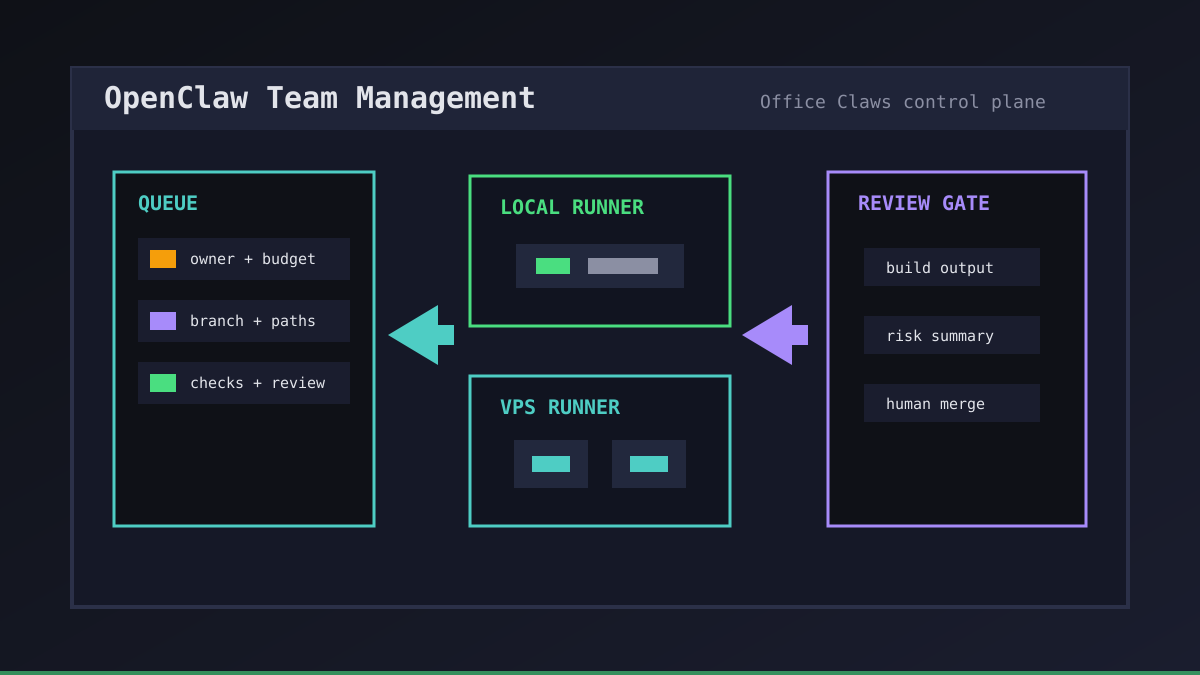
OpenClaw-artige Arbeit wird unübersichtlich, wenn jeder Entwickler einen privaten Agent aus einer anderen Shell startet. Der erste Gewinn ist Geschwindigkeit. Das zweite Problem ist Management: Wem gehört die Aufgabe, welcher Runner ist sicher, wie viel darf sie kosten, und was beweist, dass der Patch bereit ist?
Office Claws ist keine native OpenClaw-Runtime. Wir nutzen die Nachfrage nach OpenClaw als Signal für eine praktische Betriebsschicht: Desktop-Management, VPS-Runner, Codex-gestützte Ausführung, wenn das der sicherere Weg ist, und Review-Gates, denen Menschen vertrauen können. Wenn ihr Runtimes noch vergleicht, startet mit OpenClaw vs Codex und nutzt dann diesen Leitfaden, um das Team rund um die Agents zu managen.
Warum OpenClaw Team Management eine Control Plane braucht
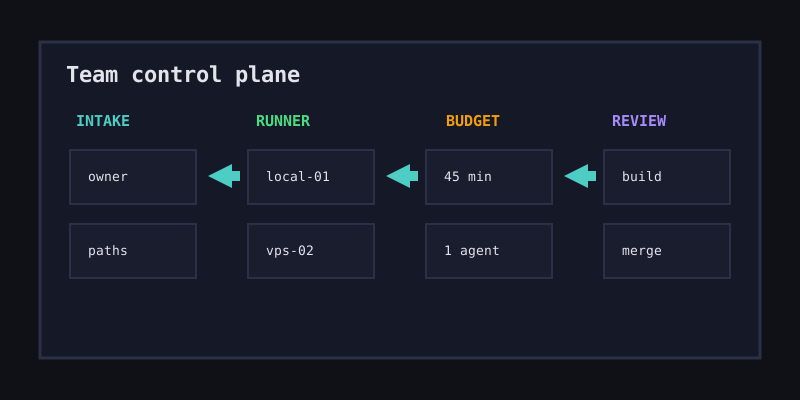
Ein Team braucht nicht noch mehr unsichtbare Terminals. Es braucht eine kleine Control Plane, die Agent-Arbeit in verantwortete, überprüfbare Einheiten verwandelt. Ohne diese Schicht konkurrieren Agents um denselben Checkout, teilen versehentlich Secrets und lassen Teamkollegen raten, ob eine Aufgabe noch läuft oder still festhängt.
Die Control Plane sollte fünf Fragen beantworten, bevor ein Agent Code bearbeitet:
| Management-Frage | Sichere Antwort |
|---|---|
| Wem gehört diese Anfrage? | Ein benannter Teamkollege oder eine Rotation |
| Wo darf sie laufen? | Ein lokaler oder VPS-Runner mit begrenztem Zugriff |
| Was darf sie anfassen? | Ein Branch und eine Liste erlaubter Pfade |
| Wie viel darf sie kosten? | Ein Zeit-, Token- oder Budgetlimit |
| Wer liefert aus? | Ein Mensch nach Checks und Review |
Office Claws for OpenClaw users ist um genau diese Form gebaut: sichtbare Anfragen, isolierte Maschinen, gestreamte Logs und eine saubere Übergabe an GitHub-Reviews.
Die Team-Management-Schleife
Gutes Management ist eine Schleife, kein Dashboard-Screenshot. Jede Agent-Aufgabe sollte durch Intake, Zuweisung, Ausführung, Review und Aufräumen laufen. Die Schleife ist absichtlich langweilig, denn Langeweile erlaubt einem Team, mehrere Agents zu betreiben, ohne das Repo in einen Krimi zu verwandeln.
agent_task:
  owner: platform-oncall
  branch: agent/fix-billing-empty-state
  runner: vps-small-02
  allowed_paths:
    - website/src/app/**
    - website/content/**
  budget:
    max_minutes: 45
    max_parallel_agents: 1
  gates:
    - npm run build
    - human_review_required
Dieses Manifest löst die Aufgabe nicht. Es definiert den Rahmen. Wenn der Agent mehr Umfang braucht, ändert der Owner den Vertrag bewusst, statt den Runner mit Produktionszugängen oder fremden Dateien improvisieren zu lassen.
Runner, Secrets und Budgetlimits
OpenClaw Team Management wird riskant, wenn Runner-Policy implizit bleibt. Wir bevorzugen eine Aufgabe, einen Runner, einen Branch und einen Log-Stream. Lokale Runner sind gut für schnelle Produktarbeit. VPS-Runner sind besser für lange Jobs, schwere Builds und Aufgaben, die kein Entwickler-Laptop anfassen sollte.
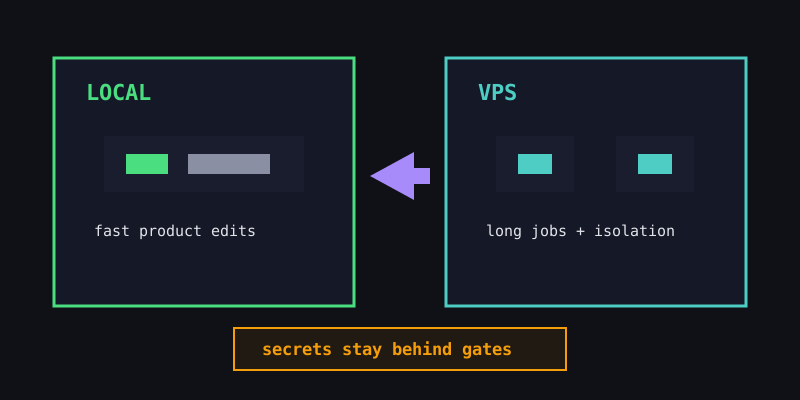
Wichtig ist, Secrets aus dem Standardpfad herauszuhalten. Ein Runner sollte nur die Zugangsdaten bekommen, die er braucht, und Release-Keys sollten hinter einem separaten Deploy-Gate bleiben. So wird eine Coding-Aufgabe nicht zur Produktionsoperation, nur weil ein Agent ein bequemes Token in .env gefunden hat.
Budgetlimits gehören direkt neben Runner-Limits. Ein Team sollte Arbeit pausieren, abbrechen oder verkleinern können, bevor ein Background-Agent einen Tag Tokens verbrennt. Für Kostenplanung kombiniert diesen Leitfaden mit OpenClaw cost comparison und OpenClaw API cost.
Review-Gates, denen Manager vertrauen können
Manager müssen nicht jedes Token einer Agent-Session lesen. Sie brauchen kompakte Evidenz. Am Ende einer Aufgabe verlangen wir Branch, Commit, Zusammenfassung geänderter Dateien, Validierungsausgabe und bekannte Risiken. Wenn der Agent das nicht liefern kann, ist er nicht fertig.
| Gate | Verantwortung des Agents | Verantwortung des Menschen |
|---|---|---|
| Branch | Einen fokussierten Diff pushen | Prüfen, ob der Umfang passt |
| Build | Vereinbarte Checks ausführen | Entscheiden, ob Fehler das Shipping blockieren |
| Review | Änderungen und Risiken erklären | Produkt- und Sicherheitsurteil übernehmen |
| Merge | Übergabe sauber halten | Merge drücken und Rollout verantworten |
Hier ergänzt Office Claws OpenClaw-artige Workflows. Es hält die operative Aufzeichnung sichtbar, während Menschen die letzte Autorität behalten. Für die GitHub-Seite der Schleife siehe OpenClaw GitHub workflow und OpenClaw team workflow.
Empfohlenes Office-Claws-Setup
Fangt klein an: eine gemeinsame Queue, zwei Runner-Klassen, eine Review-Policy und ein wöchentliches Audit fehlgeschlagener oder verlassener Agent-Aufgaben. Gebt nicht jedem Agent am ersten Tag breiten Repo- und Deploy-Zugriff.
Unser empfohlenes Setup für OpenClaw Team Management ist:
- Anfragen über Office Claws statt private Shells routen.
- Pro Aufgabe einen Owner, Runner, Branch und ein Budget zuweisen.
- Secrets begrenzen und Release-Zugangsdaten getrennt halten.
- Logs streamen, damit Teamkollegen Schleifen und Stillstand sehen.
- Build-Ausgabe und menschliches Review vor dem Merge verlangen.
- Fehler verfolgen, damit Prompts, Runner-Images und Policies besser werden.
Das ist der ehrliche Wert: Office Claws ersetzt kein Urteil und behauptet nicht, OpenClaw zu besitzen. Es gibt Teams eine praktische Desktop- und VPS-Management-Schicht für OpenClaw-nahe, Codex-gestützte Agent-Arbeit, die sichtbar genug ist, um ihr zu vertrauen.
Verwandte Lektüre
- OpenClaw vs Codex — praktische Runtime und Betriebsmodell wählen.
- Office Claws for OpenClaw users — Desktop-Management für Agent-Arbeit.
- OpenClaw team workflow — Rollen, Queues und PR-Übergaben.
- OpenClaw security best practices — sicherere Runner und Credentials.