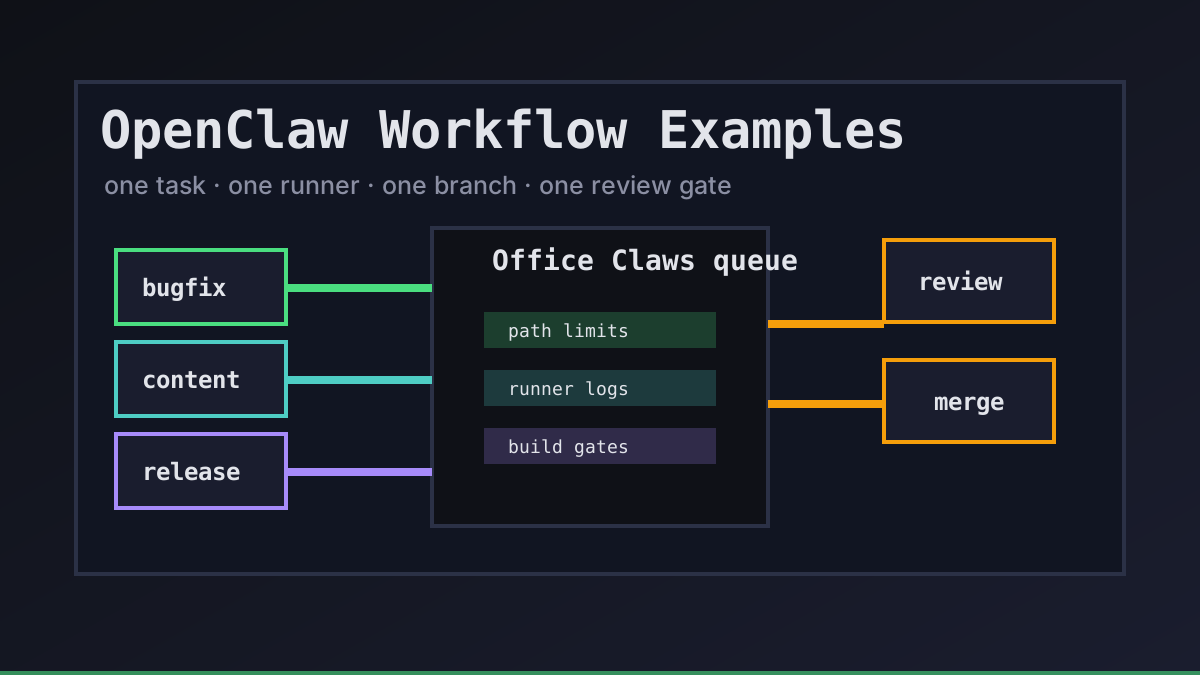
OpenClaw-artige Agents funktionieren am besten, wenn der Workflow kleiner ist als die Ambition. Wir beginnen nicht mit „verbessere das Produkt“. Wir beginnen mit einer klaren Spur, einem sauberen Branch, einem isolierten Runner und Nachweisen, denen ein Reviewer vertrauen kann.
Office Claws ist keine native OpenClaw-Runtime. Es ist die Desktop- und VPS-Betriebsschicht, die wir für OpenClaw-nahe, Codex-gestützte Arbeit nutzen: Job einreihen, Runner isolieren, Logs beobachten, Secrets eng halten und den finalen Diff reviewbar machen. Wenn du zuerst die Runtime auswählst, lies OpenClaw vs Codex und nutze diese Beispiele dann als Betriebsmuster.
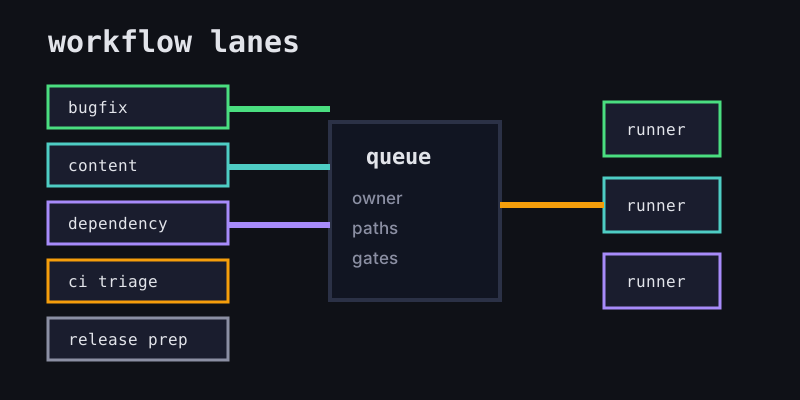
Die Workflow-Vorlage
Jeder nützliche OpenClaw-Workflow beginnt mit demselben kleinen Vertrag. Er sagt dem Agent, was Erfolg bedeutet, und dem Menschen, was zu prüfen ist.
| Feld | Gutes Beispiel | Riskantes Beispiel |
|---|---|---|
| Ziel | fix empty dashboard state copy | make dashboard better |
| Erlaubte Pfade | website/src/app/**, website/content/** | gesamtes Repository |
| Runner | ein lokaler oder VPS-Runner | geteilte Shell mit altem Zustand |
| Branch | agent/dashboard-empty-state | direkte Edits auf main |
| Gate | npm run build und Screenshot | „sieht gut aus“ |
Hier hilft Office Claws for OpenClaw users: Die Arbeit ist in einer Oberfläche sichtbar, während die Ausführung lokal oder auf VPS-Maschinen laufen kann. Für Remote-Ausführung passt dazu der Leitfaden zur OpenClaw remote runner architecture.
Fünf praktische Beispiele
1. Kleiner Bugfix
Nutze dies, wenn die Aufgabe eng ist und die erwarteten Dateien offensichtlich sind.
workflow: small-bugfix
owner: frontend-oncall
allowed_paths:
  - website/src/app/**
branch: agent/fix-empty-dashboard-state
gates:
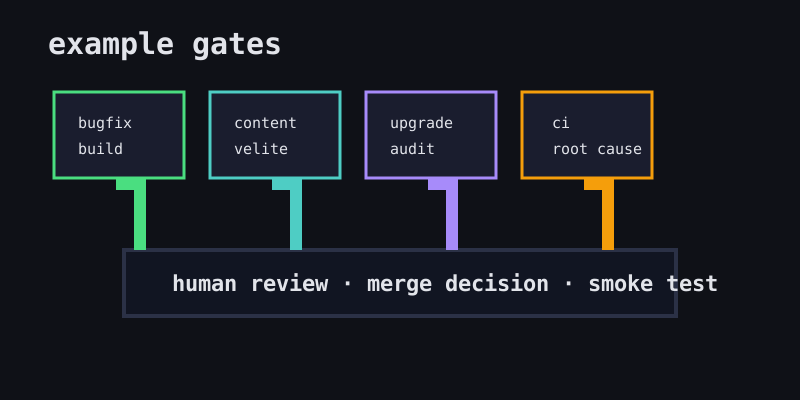
  - npm run build
  - human-review
Der Agent darf nahegelegenen Code prüfen, aber nicht die Anwendung refaktorisieren. Wenn der Bug tiefer liegt, ist das richtige Ergebnis eine Notiz und eine neue Aufgabe, kein überraschender Rewrite.
2. Dokumentations- oder Blog-Update
Content-Arbeit ist ein guter früher OpenClaw-Workflow, weil der Wirkungsradius klein ist und Validierung günstig bleibt.
workflow: content-update
owner: marketing
allowed_paths:
  - website/content/**
  - website/public/blog/**
gates:
  - npx velite build
  - npm run build
Für Office Claws hält dieses Muster generierte Artikel, Übersetzungen und SVG-Assets auf einem normalen Branch. Der Reviewer prüft Text, Schema-Ausgabe und finalen Seiten-Build vor dem Merge.
3. Dependency-Upgrade
Upgrades brauchen engere Gates, weil Agents Tests grün machen können, während Verhaltensänderungen verborgen bleiben.
workflow: dependency-upgrade
owner: platform
allowed_paths:
  - package.json
  - package-lock.json
  - website/package.json
  - website/package-lock.json
gates:
  - npm audit --omit=dev
  - npm run build
  - changelog-note
Halte pro Aufgabe eine Upgrade-Familie ein. Bitte den Agent, Lockfile-Änderungen zusammenzufassen und die Upstream-Release-Notes zu verlinken. Betrifft das Paket Authentifizierung, Deployment oder Billing, ist Human Review vor jedem Produktiv-Deploy Pflicht.
4. CI-Fehler-Triage
Dieser Workflow macht aus einem roten Build einen kleinen Diagnose-Branch.
workflow: ci-triage
owner: repo-maintainer
inputs:
  - failing_job_url
  - last_green_commit
allowed_paths:
  - .github/workflows/**
  - website/**
gates:
  - reproduce-failure-locally
  - explain-root-cause
  - minimal-fix-commit
Das nützliche Ergebnis ist nicht nur ein grüner Check. Es ist die Erklärung: was fehlschlug, warum es jetzt fehlschlug, was sich geändert hat und welche Dateien bewusst unberührt blieben.
5. Release-Vorbereitung
Bei Release-Vorbereitung werden wir langsamer. Agents können Nachweise sammeln, Notizen aktualisieren und Branches vorbereiten, aber Menschen sollten die finale Produktionsentscheidung behalten.
workflow: release-prep
owner: release-manager
allowed_paths:
  - RELEASE.md
  - WEB_RELEASE_PLAN.md
  - website/content/**
gates:
  - local-build
  - diff-summary
  - explicit-human-merge
  - production-smoke-test
Office Claws passt hier gut, weil lang laufende Runner weiter Logs sammeln können, während der Mensch reviewt. Die Grenze ist einfach: Der Agent bereitet das Release vor; der Mensch besitzt das Release.
Den richtigen Runner wählen
Der Workflow sollte den Runner bestimmen, nicht umgekehrt.
| Workflow | Empfohlener Runner | Warum |
|---|---|---|
| Copy-Fix | lokal oder kleiner VPS | schnelle Validierung, geringes Risiko |
| Content-Batch | VPS-Runner | dauerhafter Build, saubere Umgebung |
| Dependency-Upgrade | frischer VPS-Snapshot | vermeidet lokale Cache-Verschmutzung |
| CI-Triage | Runner passend zur CI | reproduziert Umgebungsfehler |
| Release-Vorbereitung | isolierter VPS | hält Credentials und Logs eingegrenzt |
Ein starker OpenClaw-Workflow hat einen Runner pro Aufgabe und einen Branch pro Runner. Das ergibt saubere Logs, saubere Diffs und sauberes Rollback. Die OpenClaw sandbox-Checkliste behandelt Isolation ausführlicher.
Empfohlenes Office-Claws-Setup
Starte mit drei Spuren, statt jede mögliche Aufgabe zu modellieren:
- Content-Spur: risikoarme Docs, Blog und Website-Copy mit
npx velite buildundnpm run buildals Gates. - Code-Spur: Bugfixes und kleine Features mit Pfadgrenzen, Tests und PR-Review.
- Ops-Spur: CI-, Dependency- und Release-Aufgaben mit strengeren Secrets und menschlicher Freigabe.
Das ist genug Struktur, damit autonomes Coding langweilig nützlich wird. OpenClaw-artige Workflows bleiben schnell, aber Office Claws hält Queue, Runner, Logs, Branch und Review-Gate sichtbar, damit das Team vor dem Shipping vertrauen kann, was sich geändert hat.
Weiterführende Artikel
- OpenClaw vs Codex — Runtime- und Betriebs-Tradeoffs vergleichen.
- Office Claws for OpenClaw users — Desktop-Management für lokale und VPS-Runner.
- OpenClaw remote runner architecture — Aufgaben auf Remote-Maschinen isolieren.
- OpenClaw sandbox — Wirkungsradius reduzieren, bevor Agents echte Repos anfassen.