Por qué Office Claws pertenece a un stack OpenClaw
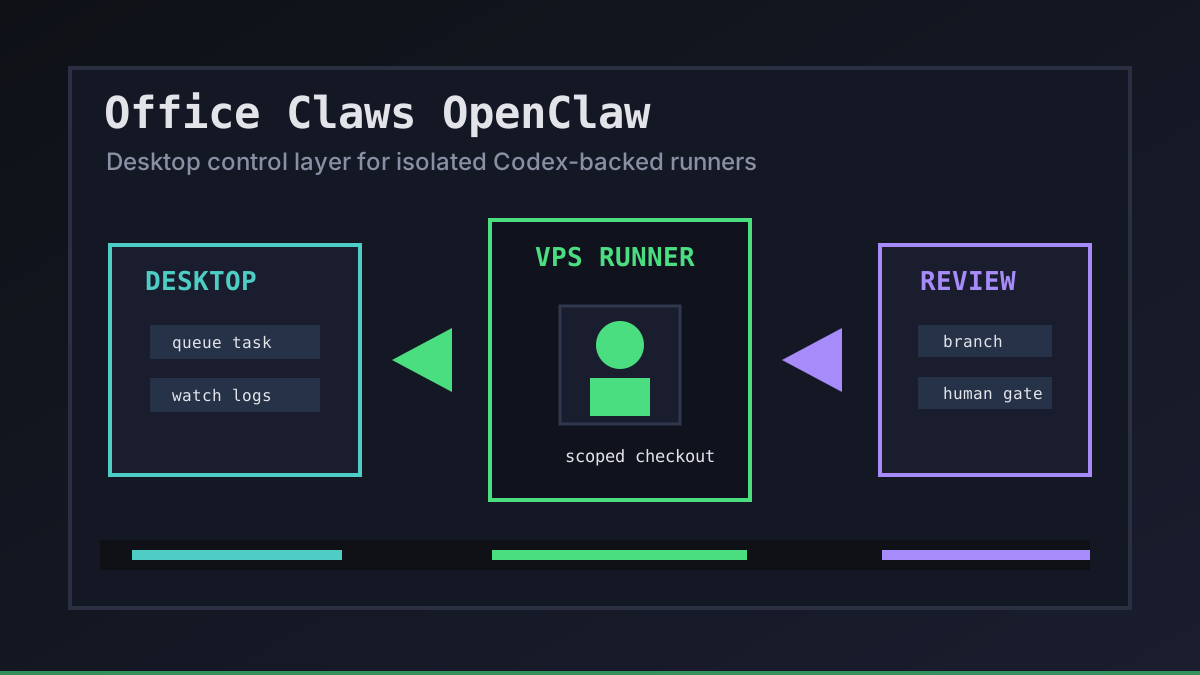
Office Claws y OpenClaw resuelven partes distintas del mismo problema práctico: los desarrolladores quieren trabajo de código autónomo sin dar confianza ilimitada a cada agente. OpenClaw crea la demanda de tareas guiadas por agentes. Office Claws es la capa de control de escritorio y VPS que usamos alrededor de runners con Codex cuando los equipos necesitan visibilidad local, máquinas aisladas y puertas de revisión aburridas.
Somos cuidadosos con el límite. Office Claws no se presenta como un runtime nativo de OpenClaw. Ayuda a usuarios de OpenClaw a diseñar la capa operativa del flujo: dónde corre una tarea, qué rama posee el diff, cómo se vigilan los logs y cuándo una persona aprueba el resultado. Si primero estás comparando runtimes, empieza con OpenClaw vs Codex y usa este artículo como lista de arquitectura.
El contrato de la capa de control
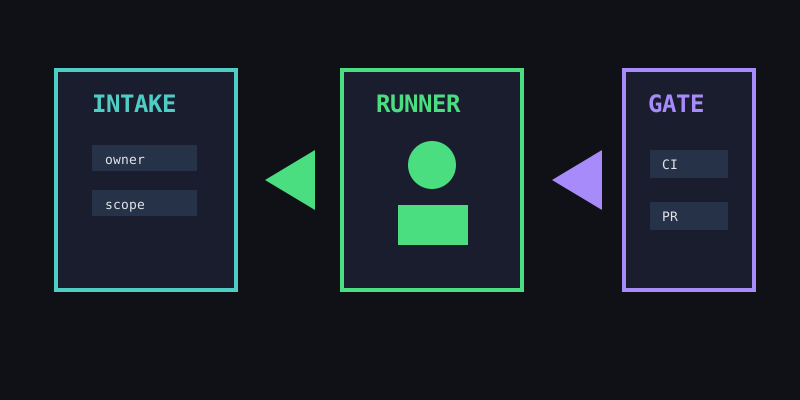
Una configuración útil de Office Claws OpenClaw empieza con un contrato pequeño antes de que cualquier agente toque el repositorio. No es burocracia. Es lo que convierte el trabajo autónomo en algo revisable por un equipo.
| Capa | Responsabilidad de Office Claws | Riesgo estilo OpenClaw que reduce |
|---|---|---|
| Entrada | Poner una tarea en cola con dueño, alcance y rama | Trabajo anónimo en un checkout compartido |
| Runner | Ubicar el trabajo en una máquina local o VPS | Bloqueos del portátil y secretos mezclados |
| Red | Preferir SSH o Tailscale | Superficies de agentes expuestas públicamente |
| Evidencia | Mantener visibles logs y validación | Confiar en un resumen sin pruebas |
| Release | Mantener el merge/deploy en manos humanas | Agentes enviando cambios más amplios de lo previsto |
Por eso OpenClaw desktop manager, OpenClaw VPS manager y Office Claws for OpenClaw users repiten el mismo patrón: una tarea, un runner, una rama, una puerta de revisión.
Una arquitectura de referencia para equipos pequeños
El valor por defecto más seguro es deliberadamente simple. Mantén Office Claws en el escritorio, conecta uno o más runners VPS y deja que agentes con Codex trabajen en checkouts acotados. El equipo conserva prompts, secretos, revisiones y despliegues de producción.
office_claws_openclaw_stack:
  desktop: operator console
  runner: vps-small-01
  transport: tailscale_or_ssh
  runtime: codex_backed_agent
  branch: agent/<task-name>
  gates:
    - build_or_test_command
    - pull_request_review
    - human_deploy_decision
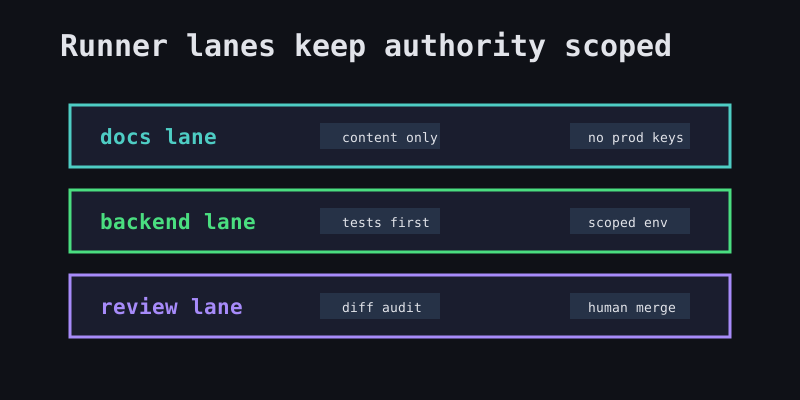
Lo importante no es el tamaño exacto del VPS. Es la separación. Una tarea de documentación no debería ver claves de producción. Una migración backend no debería reutilizar la misma shell larga que una edición de marketing. Un agente atascado debería ser suficientemente visible para detenerlo antes de que queme el día.
Cuándo encaja este patrón
Usa Office Claws en un flujo cercano a OpenClaw cuando el equipo ya pasó los experimentos y necesita disciplina operativa. Encaja especialmente cuando:
- Los desarrolladores quieren agentes remotos sin dejar sesiones de terminal ocultas por todas partes.
- Un equipo pequeño necesita visibilidad compartida de estado y coste.
- Seguridad quiere secretos locales o limitados a un runner.
- Producto quiere cada cambio autónomo como rama y PR normales.
- Restricciones de suscripción, migración o runtime de OpenClaw hacen que la ejecución con Codex sea el camino práctico.
Para planificar costes, combínalo con OpenClaw cost comparison. Para endurecerlo, usa OpenClaw security best practices y OpenClaw secrets management.
Recomendaciones
Empieza pequeño. Pasa una tarea segura por Office Claws, ejecútala en un runner aislado y exige rama más salida de validación antes de revisar. Añade más runners solo cuando el modelo operativo sea aburrido.
Office Claws funciona mejor para usuarios de OpenClaw cuando se mantiene honesto: no es un intercambio mágico de runtime ni una cola alojada de caja negra, sino una capa práctica de escritorio/VPS para trabajo de agentes con Codex, logs visibles, autoridad acotada y puertas humanas de release.