Por qué los flujos OpenClaw en VPS necesitan una capa de operación
Los agentes al estilo OpenClaw son mucho más útiles cuando pueden trabajar en un VPS. Pueden ejecutar pruebas largas, mantener una rama activa durante horas o aislar instalaciones de dependencias lejos de tu máquina diaria. El coste es el control: si el agente está remoto, necesitas ver qué hace, detenerlo, recuperar su trabajo y mantener los secretos fuera del radio de daño.
Ese es el papel de un OpenClaw VPS manager. Office Claws no es un runtime nativo de OpenClaw; es la capa local de escritorio y operación VPS para flujos cercanos a OpenClaw, normalmente respaldados por Codex. Si primero estás comparando runtimes, lee OpenClaw vs Codex. Esta guía se centra en operar el lado remoto con seguridad.
Qué debe seguir un OpenClaw VPS manager
Un agente remoto solo es manejable cuando cada tarea tiene propietario, runner, rama y camino de salida.
| Capa | Qué seguir | Por qué importa |
|---|---|---|
| Tarea | prompt, propietario, fecha límite, estado | evita trabajo de fondo misterioso |
| Runner | host, región, tamaño, salud | hace visibles fallos y costes |
| Repositorio | rama, worktree, archivos cambiados | simplifica revisión y rollback |
| Credenciales | token limitado, vencimiento, propósito | limita daños por prompt injection |
| Logs | último avance útil, errores, comandos | muestra si el agente vive o está bloqueado |
| Presupuesto | tokens, horas VPS, timeout | corta la deriva silenciosa de coste |
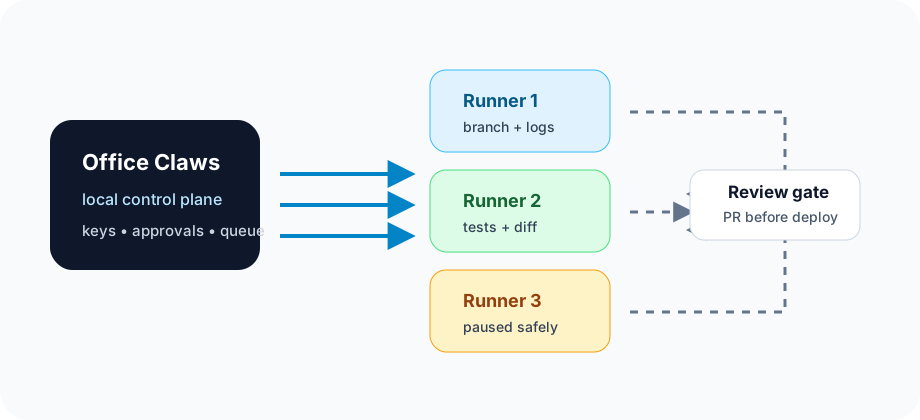
Office Claws for OpenClaw users coloca esas señales en el escritorio mientras el runner sigue siendo desechable. La ejecución práctica suele ser Codex hoy, pero el patrón operativo es el mismo: una tarea, un workspace aislado y un resultado revisable.
Arquitectura recomendada para runners OpenClaw en VPS
escritorio local
  ├─ plano de control Office Claws
  ├─ claves de proveedor y aprobaciones
  ├─ inventario de runners
  └─ logs, diffs, estado, kill switch
        │
        ▼ SSH / túnel seguro
runner VPS
  ├─ checkout o worktree limpio
  ├─ una tarea de agente
  ├─ solo token limitado al repositorio
  ├─ sin clave de deploy de producción
  └─ push de rama / PR / limpieza
Este enfoque es más disciplinado que dejar un agente potente dentro del checkout principal. Combina bien con OpenClaw remote agents, OpenClaw monitoring y OpenClaw secrets management.
Lista de comprobación del runner
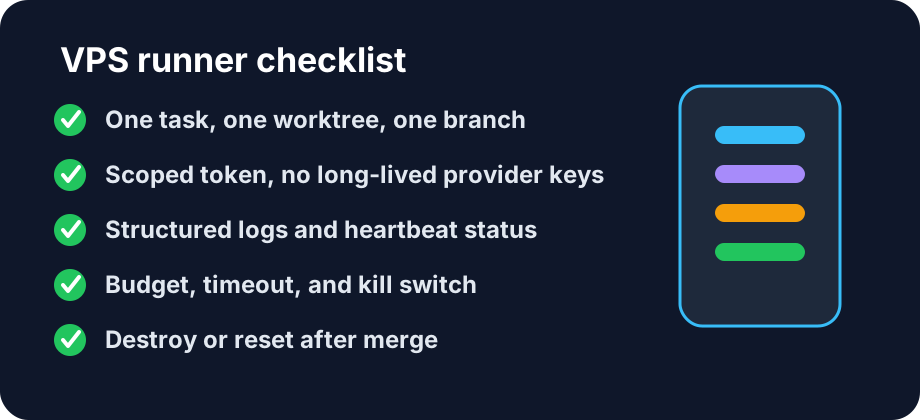
- Un workspace por tarea. Un worktree separado o clon limpio evita colisiones entre agentes.
- Convención de ramas.
agent/<ticket-or-slug>facilita revisión, limpieza y CI. - Credenciales limitadas. Un token de repositorio es más seguro que un token personal largo o un
.envcompartido. - Logs estructurados al escritorio. Debes ver salida, progreso, paso actual y errores sin arqueología SSH.
- Límites de tiempo y gasto. Cada tarea necesita timeout, presupuesto de tokens y regla de vida del VPS.
- Puerta de revisión. Los agentes preparan ramas; producción debe pasar por revisión humana o CI.
- Resetear o destruir runners viejos. La infraestructura desechable solo ayuda si desaparecen credenciales, cachés y checkouts antiguos.
Cuándo un manager supera a SSH
SSH basta para un experimento. Un manager merece la pena cuando hay varios agentes, trabajo largo, logs ocultos en tmux, necesidad de auditoría por runner o ejecución Codex con hábitos operativos de OpenClaw. Para el lado local, consulta OpenClaw desktop manager; para costes, OpenClaw cost comparison.
Fallos que conviene diseñar
| Fallo | Síntoma | Recuperación segura |
|---|---|---|
| Agente esperando entrada | minutos sin logs útiles | pedir estado, guardar diff y continuar o matar |
| Instalación comprometida | scripts o cambios inesperados | revocar token y destruir runner |
| Rama desactualizada | conflictos o pruebas viejas | rebase en worktree limpio y validar |
| VPS quema presupuesto | runtime alto sin commits | aplicar timeout y resumir progreso |
| Secreto en logs | token pegado o mostrado | rotar token y redactar transcript |
Cómo encaja Office Claws
Office Claws ofrece una forma local-first de gestionar agentes remotos: provisionar runners VPS, vigilar estado, transmitir logs, mantener claves cerca del escritorio y devolver ramas revisables al flujo Git normal. Es una capa operativa práctica para usuarios de OpenClaw que quieren ejecución controlada y respaldada por Codex en sus propias máquinas y VPS.