Por qué OpenClaw Developer Tools necesita una capa operativa
Los agentes de estilo OpenClaw son útiles cuando pueden editar un repositorio, ejecutar comprobaciones y devolver una rama revisable. Se vuelven arriesgados cuando cada persona inventa su propio script de shell, patrón de tokens y diseño de VPS.
Creemos que la pila más segura de OpenClaw developer tools debe ser deliberadamente aburrida: una capa de control de escritorio, runners locales o VPS aislados, ramas de GitHub, logs visibles y puertas de revisión explícitas. Office Claws no es un runtime nativo de OpenClaw; es la capa operativa que usamos alrededor de agentes respaldados por Codex para equipos que quieren flujos de trabajo tipo OpenClaw sin perder control de máquinas, claves o despliegues. Si primero estás comparando runtimes, empieza con OpenClaw vs Codex y Office Claws for OpenClaw users.
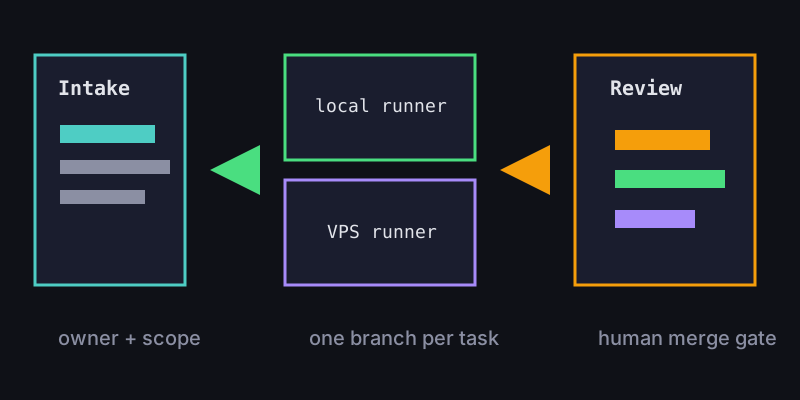
La cadena principal de herramientas OpenClaw
Una pila práctica cubre entrada, ejecución, revisión y recuperación. El proveedor de modelo exacto importa menos que aislar y observar el trabajo.
| Capa | Patrón de herramientas | Buen resultado |
|---|---|---|
| Entrada | Cola de escritorio o plantilla de issue | cada tarea tiene responsable, alcance y puerta de salida |
| Runner | Worktree local o agente VPS | una tarea por checkout, rama y flujo de logs |
| Secretos | Manejo local de claves y tokens con alcance | ninguna .env compartida pegada en shells remotas |
| Revisión | Rama de GitHub, PR y CI | humanos aprueban decisiones de arquitectura y producto |
| Recuperación | Snapshots, logs y kill switches | agentes bloqueados se detienen sin perder contexto |
Office Claws encaja entre la solicitud humana y el runner. El escritorio mantiene visibles las tareas, mientras los runners VPS alejan los trabajos pesados del portátil. Es la misma arquitectura que recomendamos en la guía OpenClaw VPS manager.
Un manifiesto inicial para trabajo con agentes
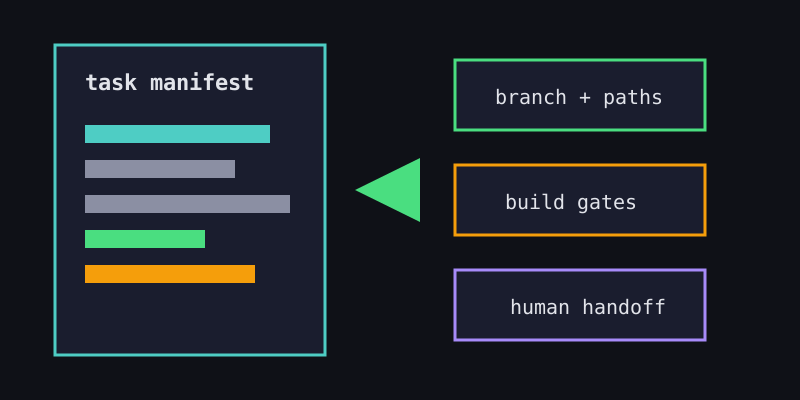
La herramienta de desarrollo más simple es un pequeño contrato que viaja con la tarea. Evita que una solicitud de documentación se convierta en una reescritura del producto.
task:
  owner: platform-team
  goal: add-developer-tools-guide
  runtime: codex-backed-runner
  branch: agent/openclaw-developer-tools
  allowed_paths:
    - website/content/blog/**
    - website/public/blog/**
  gates:
    - npx velite build
    - npm run build
  handoff:
    requires_pr: true
    human_merge: true
Mantén este manifiesto breve. El equipo debería ampliar permisos de forma deliberada, no porque un agente descubrió un archivo cercano tentador. Para hábitos de ramas y CI, consulta OpenClaw GitHub workflow.
Elegir herramientas sin perder control
Las mejores OpenClaw developer tools hacen explícitas las partes riesgosas. Antes de añadir otro plugin o gateway, pregunta qué cambia sobre permisos, coste y auditabilidad.
- ¿Podemos ver qué runner posee la tarea ahora mismo?
- ¿Podemos detenerlo sin matar trabajo no relacionado?
- ¿Los secretos están limitados a la superficie mínima útil?
- ¿El agente termina con rama, hash de commit y salida de validación?
- ¿Puede una persona del equipo revisar el resultado sin reproducir toda la terminal?
Si la respuesta es no, la herramienta puede seguir siendo útil, pero no debería formar parte del camino por defecto. Aquí OpenClaw security best practices y OpenClaw secrets management pasan a ser requisitos operativos, no lecturas opcionales.
Configuración recomendada de Office Claws
Para la mayoría de equipos recomendamos esta pila inicial:
- App de escritorio Office Claws para entrada de tareas, visibilidad de runners y logs.
- Un runner local para cambios pequeños y un runner VPS para trabajo largo.
- Ramas de GitHub para cada tarea de agente, con CI como rastro de evidencia.
- Tokens de proveedor y repositorio con alcance; sin secretos de producción compartidos en runners.
- Una puerta de merge y despliegue propiedad de humanos.
Esto da a los desarrolladores la velocidad de los agentes autónomos manteniendo puntos de control familiares. Office Claws for OpenClaw users es la capa práctica: gestión de escritorio, aislamiento de runners VPS, ejecución respaldada por Codex cuando ese es el runtime honesto, y puertas de revisión que hacen el trabajo con agentes suficientemente seguro para repetirlo.
Lecturas relacionadas
- OpenClaw vs Codex — compara runtime y operación.
- OpenClaw Desktop Manager — gestiona agentes desde una app local.
- OpenClaw GitHub Workflow — ramas, CI y traspasos por PR.
- OpenClaw Security Best Practices — aísla runners y reduce blast radius.