Por qué OpenClaw cambia las operaciones del equipo
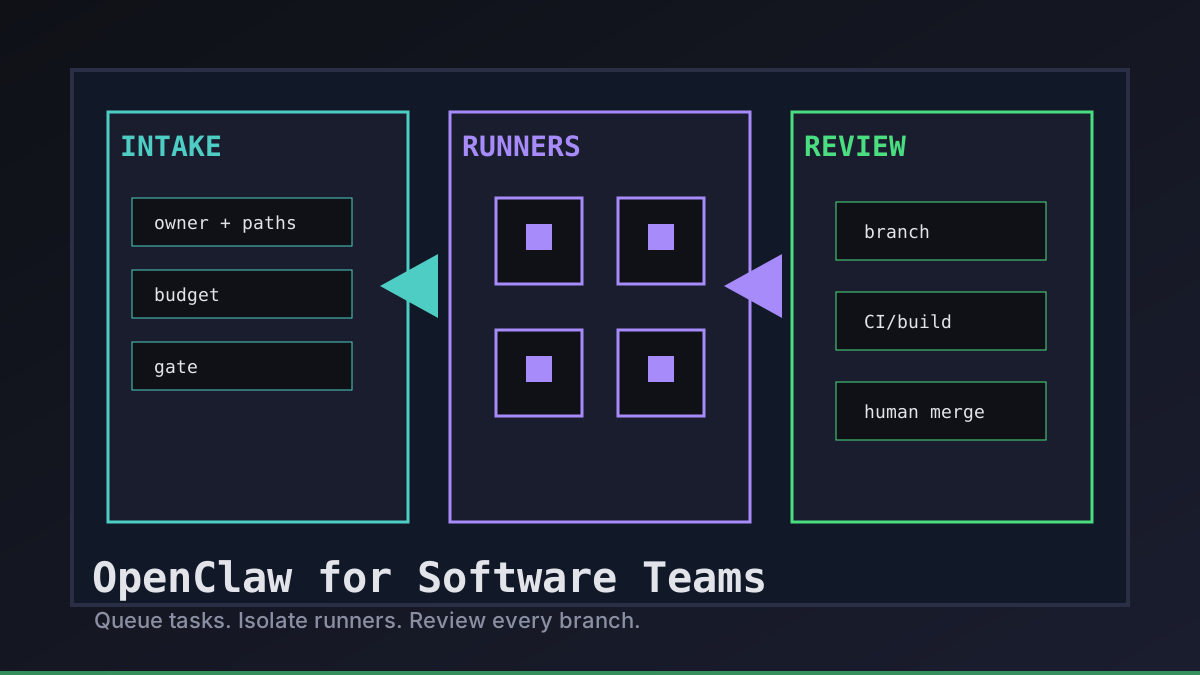
Los agentes al estilo OpenClaw hacen que los equipos de software sean más rápidos solo cuando el trabajo sigue siendo observable. La ventaja no es dejar que un bot recorra el monorepo. La ventaja es dar una tarea acotada a un runner aislado, mantener los logs visibles y convertir el resultado en una rama que un compañero pueda revisar.
Office Claws no es una runtime nativa de OpenClaw. Usamos la demanda de OpenClaw como patrón operativo y ofrecemos la capa de control de escritorio/VPS alrededor de agentes respaldados por Codex: poner la tarea en cola, asignar un runner, transmitir el estado y mantener las puertas de revisión en GitHub. Si todavía comparas runtimes, empieza con OpenClaw vs Codex y usa este artículo como modelo de equipo.
El contrato del equipo antes de ejecutar cualquier agente
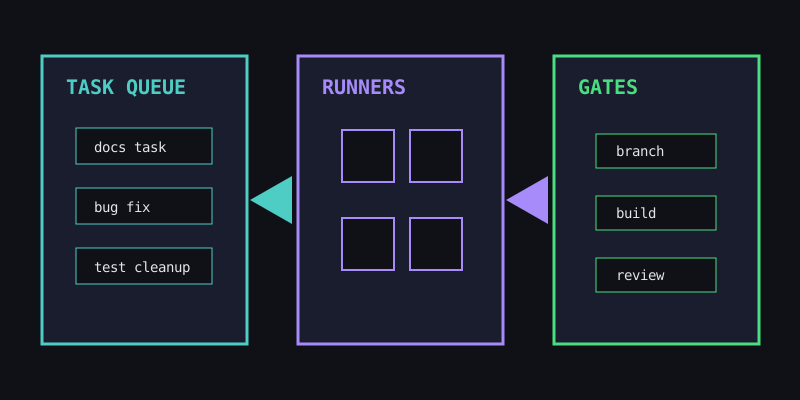
Un equipo de software debe tratar cada solicitud de agente como un pequeño cambio de producción. Antes de que el agente empiece, conviene escribir quién es responsable, qué puede tocar, qué runner usa y qué evidencia demuestra que terminó.
| Campo del contrato | Valor por defecto | Por qué importa |
|---|---|---|
| Responsable | ingeniero o rol de guardia | alguien puede responder dudas de alcance |
| Rutas | carpetas o archivos explícitos | evita cambios útiles pero no relacionados |
| Runner | un runner local o VPS por tarea | evita conflictos en checkouts compartidos |
| Rama | agent/<short-task> | simplifica revisión y rollback |
| Presupuesto | límite de tiempo y postura de tokens | evita costes invisibles |
| Puerta | build, tests, PR o build de docs | convierte el final en evidencia |
Office Claws for OpenClaw users encaja como capa operativa visible. La cola muestra quién pidió el trabajo, el runner mantiene la tarea aislada y la rama final ofrece una superficie normal de revisión en vez de una transcripción de terminal misteriosa. Para el lado de runners, consulta OpenClaw VPS manager y OpenClaw remote runner architecture.
Carriles que escalan sin caos
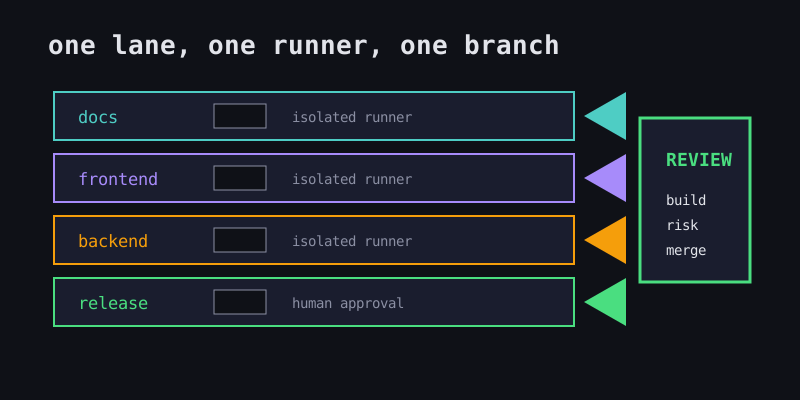
El patrón más seguro no es un superagente. Son varios carriles estrechos con permisos y puertas distintos. La documentación puede correr de forma barata. Los ajustes frontend necesitan capturas o builds. Los cambios backend necesitan tests. El trabajo de release sigue requiriendo aprobación humana.
software_team_lanes:
  docs:
    paths: ["website/content/**", "docs/**"]
    gate: "npx velite build && npm run build"
  frontend:
    paths: ["website/src/**"]
    gate: "npm run build"
  backend:
    paths: ["backend/**", "cmd/**", "internal/**"]
    gate: "go test ./..."
  release:
    paths: ["deploy/**", ".github/workflows/**"]
    gate: "human approval before production"
Estos carriles mantienen práctica la autonomía cercana a OpenClaw. Un equipo puede ejecutar varios agentes en paralelo sin que escriban en el mismo checkout, compartan credenciales o esquiven silenciosamente el proceso de revisión.
Puertas de revisión para repositorios compartidos
El repositorio compartido es donde el trabajo del agente se vuelve real. Recomendamos una regla aburrida: un agente puede preparar el cambio, pero una persona posee el merge. Cada tarea terminada debe incluir rama, commit, archivos cambiados, salida de validación, riesgos y notas de seguimiento.
| Puerta | El agente puede preparar | La persona conserva |
|---|---|---|
| Rama | commit con diff acotado | decidir si el alcance es correcto |
| CI/build | ejecutar checks y reportar fallos | aprobar checks omitidos o inestables |
| Notas de revisión | resumir intención y riesgo | juzgar decisiones de producto y arquitectura |
| Deploy | preparar evidencia de release | aprobar el despliegue a producción |
Esta también es la conexión honesta entre el interés por OpenClaw y la ejecución respaldada por Codex. Office Claws no necesita fingir que todas las runtimes son iguales. Da a los equipos las operaciones que buscaban en el trabajo al estilo OpenClaw: runners aislados, logs visibles, conciencia de presupuesto y entregas revisables en GitHub. Combínalo con OpenClaw security best practices y OpenClaw GitHub workflow.
Configuración recomendada de Office Claws
Empieza pequeño. Elige un carril de bajo riesgo, exige evidencia y amplía solo cuando el equipo confíe en el proceso.
Nuestra configuración por defecto para equipos de software:
- Poner cada tarea de agente en cola con responsable y rutas permitidas.
- Usar un runner y una rama por tarea.
- Mantener los secretos acotados y fuera de archivos
.envcompartidos. - Transmitir logs para ver bloqueos, bucles y desvíos de alcance.
- Exigir salida de validación antes de la revisión.
- Dejar que las personas hagan merge y desplieguen.
Así los equipos obtienen la parte útil de la autonomía al estilo OpenClaw sin convertir el repositorio en un experimento sin supervisión. Office Claws es la capa operativa práctica: gestión de escritorio, aprovisionamiento de runners VPS, ejecución con Codex cuando encaja y puertas de GitHub que mantienen a las personas al mando.