OpenClaw avanza rápido, y por eso los equipos no deberían rehacer su stack de agentes cada vez que aparece una runtime, una extensión o una historia de migración nueva. El hábito más seguro es un roadmap watch: seguir señales, probar en aislamiento y mover el trabajo de código en producción solo cuando el modelo operativo esté claro.
Esta guía es la lista que usamos para workflows cercanos a OpenClaw. No es una promesa de que Office Claws ejecute OpenClaw de forma nativa. Office Claws es Codex-first; encaja gestionando la parte duradera de coding con control local, runners en VPS, aislamiento por rama y gates de revisión.
Sigue señales de roadmap, no hype
Un OpenClaw roadmap watch útil separa las señales de producto del ruido. Nos importa menos el titular de lanzamiento y más si un equipo puede operar el workflow con seguridad durante semanas.
| Señal | Qué preguntar | ¿Adoptar ahora? |
|---|---|---|
| Estabilidad de runtime | ¿La tarea sobrevive a reinicios, reconexiones y logs largos? | Solo tras una prueba |
| Superficie de extensiones | ¿Qué herramientas y credenciales quedan al alcance? | Limitar por workflow |
| Ruta de migración | ¿Qué estado, prompts y aprobaciones se transfieren? | Probar en repos no críticos |
| Modelo de coste | ¿La factura es predecible con reintentos y trabajo paralelo? | Comparar con runners VPS |
| Gate de revisión | ¿Las personas pueden revisar diffs antes de merge o deploy? | Obligatorio |
Para el posicionamiento, mantén cerca la comparación OpenClaw vs Codex. OpenClaw puede ser una capa amplia de workflow; los runners con Codex suelen ser el lugar más simple para la ejecución centrada en repos.
Usa una prueba de tres carriles antes de cambiar
Nos gusta la prueba de tres carriles porque evita que una novedad brillante de roadmap toque producción demasiado pronto.
lane 1: research task
  - no secrets
  - disposable notes
  - inspect transcript only

lane 2: code task
  - isolated branch
  - scoped token
  - tests must run before PR

lane 3: production task
  - human approval
  - deploy gate
  - rollback owner named
El primer carril muestra si la nueva capacidad es útil. El segundo muestra cómo se comporta con un repositorio real. El tercero debe seguir cerrado hasta que logs, permisos y rollback sean aburridos.
Si el carril de coding es lo importante, la respuesta práctica puede ser Office Claws for OpenClaw users: mantén amplia la exploración y mueve la implementación duradera a un runner Codex en una máquina local o VPS.
Vigila la deuda operativa
Las hojas de ruta suelen vender capacidad. Rara vez venden la deuda que viene con ella: más credenciales, más sesiones en segundo plano, más lugares donde un agente bloqueado puede esconderse y más estado parcial tras una tarea interrumpida.
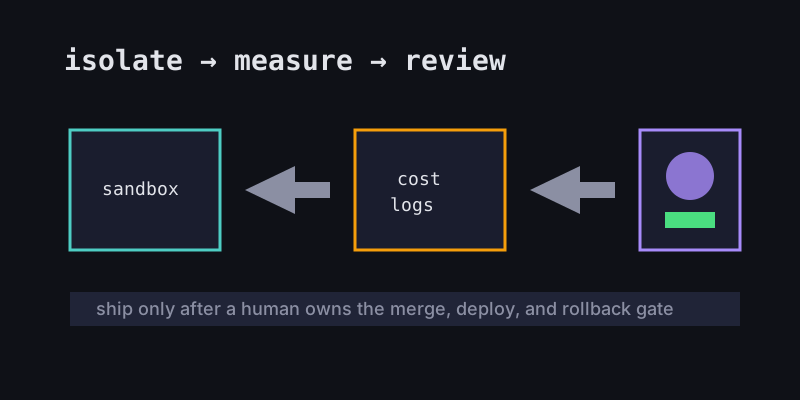
Antes de adoptar un nuevo patrón de OpenClaw, escribe quién responde por cada modo de fallo.
| Modo de fallo | Control mínimo |
|---|---|
| El agente entra en bucle toda la noche | Límite de presupuesto y control de parada |
| Una extensión toca la cuenta equivocada | Credenciales con alcance por workflow |
| El estado del repo diverge | Una rama por runner |
| Un secreto aparece en logs | Gestión local de claves y revisión de redacción |
| El deploy empieza demasiado pronto | Gate manual de merge y deploy |
Aquí ayuda pensar como OpenClaw desktop manager y OpenClaw VPS manager, incluso cuando la ejecución es Codex. Trata a los agentes como infraestructura, no como pestañas.
Recomendación
Mantén un OpenClaw roadmap watch, pero no dejes que se convierta en perseguir la roadmap. Adopta nuevas capacidades de OpenClaw primero en carriles de investigación, luego en carriles de repos aislados y solo después en rutas de producción con un gate humano nombrado.
Para trabajo de código, nuestra recomendación es deliberadamente conservadora: usa OpenClaw donde importa el contexto amplio de workflow y ejecuta cambios largos de repo en runners aislados con Codex gestionados por Office Claws. Así los equipos obtienen lo mejor de la conversación OpenClaw sin convertir cada actualización de roadmap en una reescritura operativa.