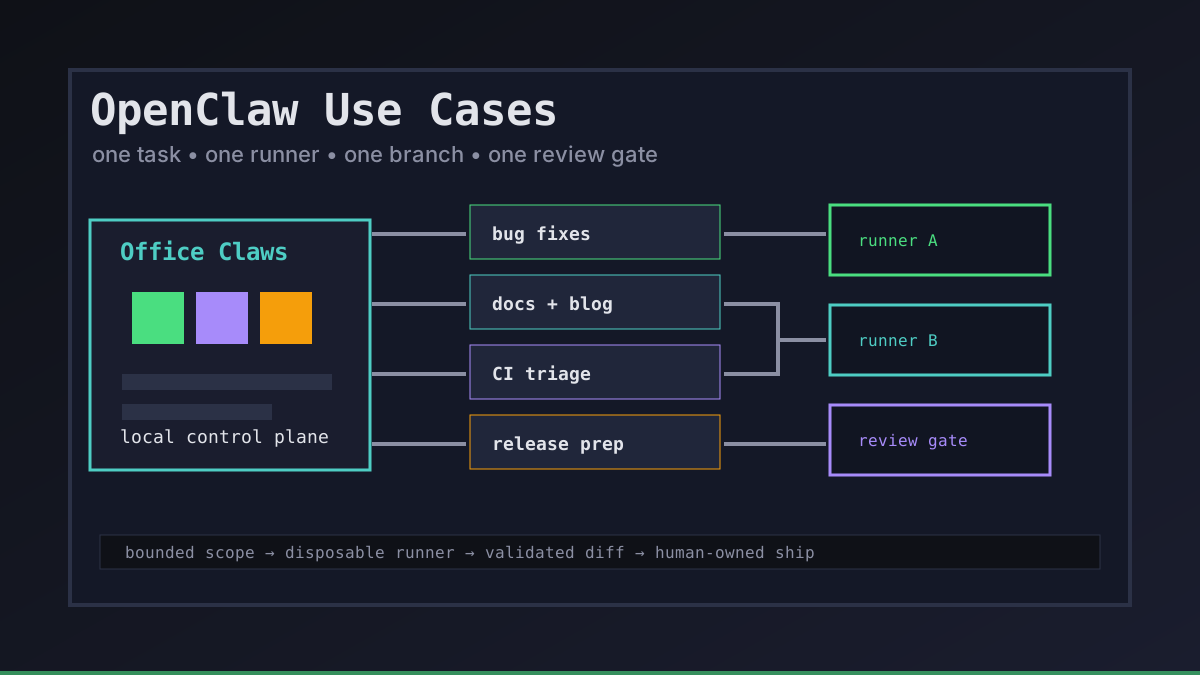
Los casos de uso de OpenClaw se vuelven útiles cuando son concretos. Una petición vaga como «mejora la app» le da demasiado margen a un agente. Una vía acotada como «corrige este error de checkout en una rama, ejecuta el build y resume el diff» es donde el código autónomo empieza a sentirse confiable.
Office Claws no es un runtime nativo de OpenClaw. Usamos el patrón de OpenClaw para describir el modelo operativo: control local, runners locales o VPS aislados, logs visibles, puertas de revisión y ejecución respaldada por Codex cuando ese es el runtime práctico. Si todavía estás eligiendo runtime, empieza con OpenClaw vs Codex y luego usa estos casos como mapa de flujo.
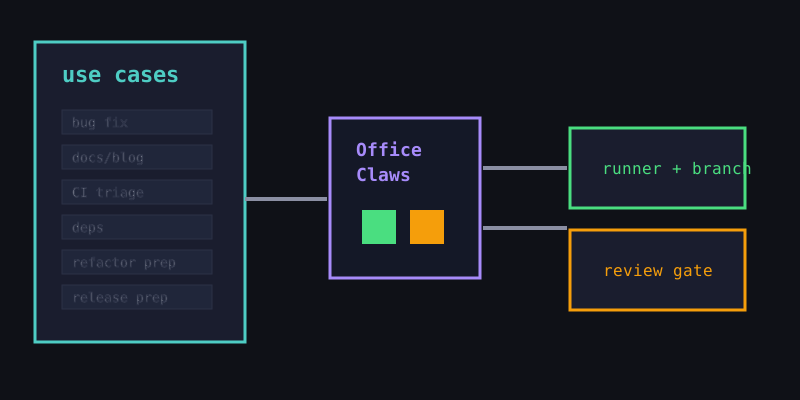
El filtro de casos de uso de OpenClaw
Los mejores casos de uso tienen un objetivo delimitado, un radio de impacto pequeño y un paso de validación obvio. Antes de entregar trabajo a cualquier agente estilo OpenClaw, hacemos tres preguntas:
| Filtro | Buena señal | Detén y acota la tarea si... |
|---|---|---|
| Alcance | Los archivos permitidos son evidentes | El agente necesita permiso para recorrer todo el repositorio |
| Validación | Un build, test, screenshot o diff puede demostrar avance | El éxito depende solo del gusto o de suposiciones |
| Recuperación | El runner, la rama o el token se pueden descartar | Un error podría tocar producción o secretos de larga duración |
Por eso Office Claws for OpenClaw users se centra en runners y revisión, no en prompts mágicos. La superficie de control importa porque el trabajo del agente debe ser observable, interrumpible y fácil de revertir.
Siete casos de uso prácticos de OpenClaw
1. Correcciones pequeñas de bugs
Dale al agente un issue, una rama y una puerta. Buenos ejemplos son estados vacíos, enlaces rotos, errores de validación o una prueba de componente fallida. El agente debe explicar la causa raíz y dejar un diff mínimo.
2. Actualizaciones de documentación y blog
Las tareas de contenido tienen bajo riesgo y se validan fácilmente con comprobaciones de esquema. Es una primera vía fuerte para trabajo estilo OpenClaw porque borradores, traducciones, SVGs y metadatos pueden vivir en una rama normal de revisión.
3. Diagnóstico de fallos de CI
Los agentes son buenos leyendo logs, reproduciendo fallos y proponiendo pequeños arreglos. Mantén este caso como diagnóstico: qué falló, por qué cambió y qué comando prueba la corrección. Si el arreglo crece, divídelo en una tarea nueva.
4. Actualizaciones de dependencias
Un runner puede actualizar una familia de paquetes, ejecutar el build, recoger enlaces a notas de versión y resumir cambios del lockfile. No mezcles actualizaciones no relacionadas. Las dependencias de autenticación, facturación y despliegue deben exigir revisión humana explícita.
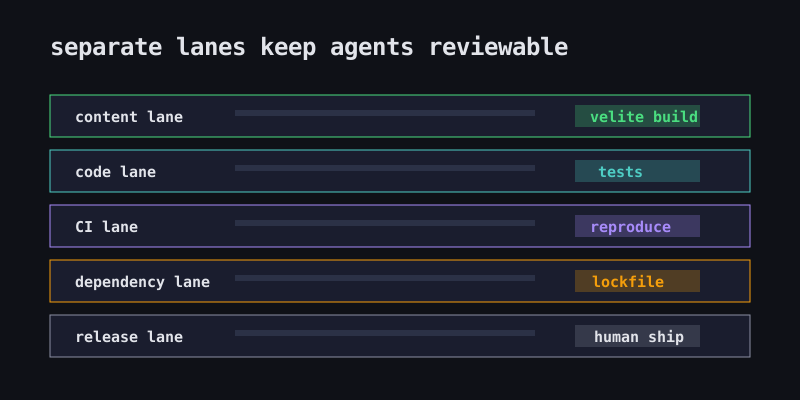
5. Preparación de refactors
Usa el agente para mapear call sites, identificar archivos riesgosos y preparar una lista de migración antes de empezar el refactor. El resultado suele ser más valioso como plan que como código. Así los cambios grandes no se convierten en reescrituras sin supervisión.
6. Preparación de releases
Los agentes pueden recopilar entradas de changelog, verificar páginas localizadas, comprobar builds estáticos y preparar notas de smoke test. La decisión de producción debe seguir siendo humana. Office Claws lo mantiene claro mostrando la rama, el runner, los logs y la puerta final en un solo lugar.
7. Trabajo remoto de larga duración
Algunas tareas son demasiado lentas o ruidosas para una terminal de portátil. Ejecutarlas en un VPS descartable le da tiempo al agente sin ensuciar la máquina de desarrollo. Combínalo con OpenClaw remote runner architecture y OpenClaw monitoring para que los trabajos atascados sean visibles.
Un playbook inicial
Un playbook de equipo sencillo basta para repetir estos casos de uso:
openclaw_style_task:
  owner: human-reviewer
  runner: isolated-local-or-vps
  branch: agent/<short-task-name>
  allowed_paths:
    - website/**
    - docs/**
  gates:
    - reproduce-or-build
    - summarize-diff
    - human-review
  secrets:
    policy: scoped-and-temporary
Para equipos local-first, el patrón es el mismo tanto si la ejecución usa OpenClaw, Codex u otro agente: una tarea, un runner, una rama y una pista de revisión. Office Claws añade la capa de gestión de escritorio y VPS alrededor de ese patrón para que el trabajo no desaparezca en una terminal olvidada.
Recomendaciones
Empieza con documentación, bugs pequeños y diagnóstico de CI. Añade actualizaciones de dependencias solo cuando el equipo confíe en las puertas de revisión. Mantén la preparación de releases y los despliegues de producción bajo propiedad humana hasta que el proceso sea aburrido.
Los casos de uso de OpenClaw más útiles no son los más llamativos. Son aquellos donde el agente puede avanzar de forma constante, la persona puede revisar la evidencia y una mala ejecución se puede descartar sin drama.
Lecturas relacionadas
- OpenClaw vs Codex — compara runtimes y tradeoffs operativos.
- Office Claws for OpenClaw users — gestión de escritorio para runners locales y VPS.
- OpenClaw workflow examples — cinco plantillas concretas de flujos para agentes.
- OpenClaw sandbox — reduce el radio de impacto antes de que los agentes toquen repos reales.