Pourquoi Office Claws a sa place dans une pile OpenClaw
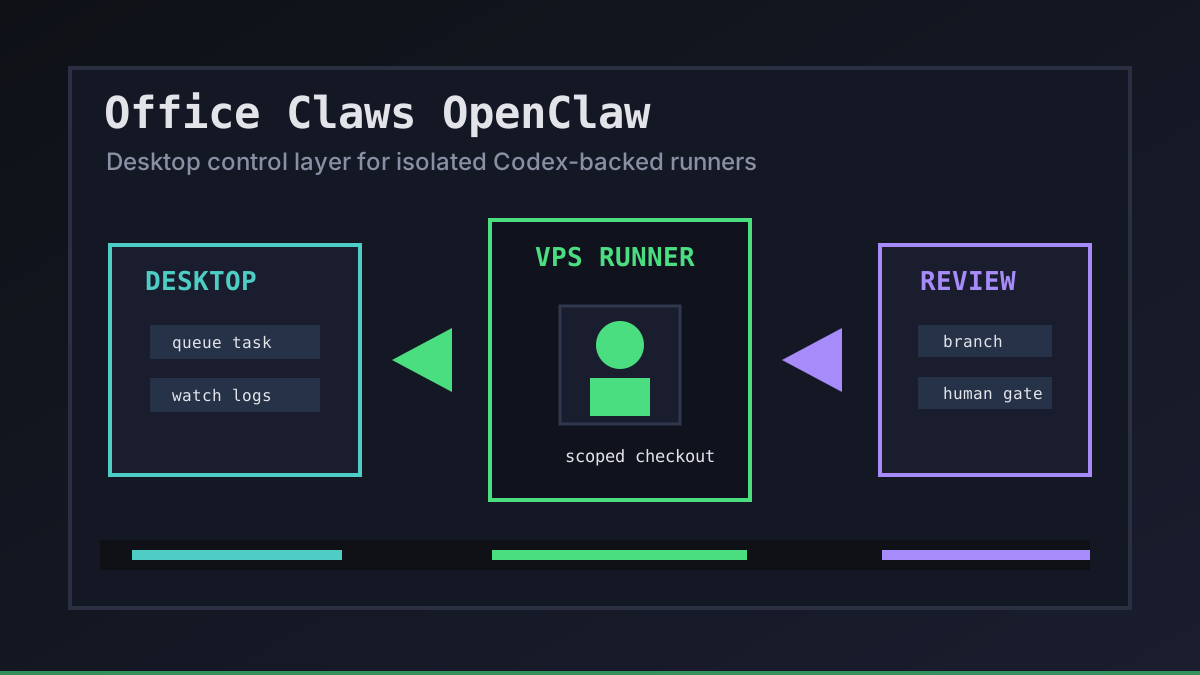
Office Claws et OpenClaw résolvent deux parties du même problème concret : les développeurs veulent du travail de code autonome sans donner une confiance illimitée à chaque agent. OpenClaw crée la demande pour des tâches pilotées par agent. Office Claws est la couche de contrôle desktop et VPS que nous plaçons autour de runners soutenus par Codex quand les équipes ont besoin de visibilité locale, de machines isolées et de portes de revue prévisibles.
Nous sommes prudents sur la limite. Office Claws n’est pas présenté comme un runtime OpenClaw natif. Il aide les utilisateurs OpenClaw à concevoir la couche d’exploitation autour du workflow : où une tâche s’exécute, quelle branche porte le diff, comment les logs sont suivis et quand un humain approuve le résultat. Si vous comparez d’abord les runtimes, commencez par OpenClaw vs Codex, puis utilisez cet article comme checklist d’architecture.
Le contrat de la couche de contrôle
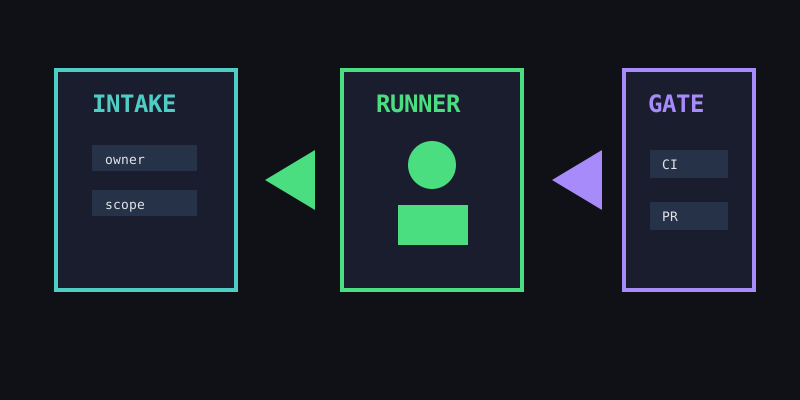
Un bon setup Office Claws OpenClaw commence par un petit contrat avant qu’un agent touche au dépôt. Ce n’est pas de la bureaucratie. C’est ce qui transforme le travail autonome en quelque chose qu’une équipe peut relire.
| Couche | Responsabilité Office Claws | Risque de type OpenClaw réduit |
|---|---|---|
| Entrée | Mettre une tâche en file avec owner, scope et branche | Travail d’agent anonyme dans un checkout partagé |
| Runner | Placer le travail sur une machine locale ou VPS | Laptop bloqué et secrets mélangés |
| Réseau | Préférer SSH ou Tailscale | Surfaces d’agents exposées publiquement |
| Preuves | Garder logs et validation visibles | Croire un résumé sans preuve |
| Release | Garder le merge/deploy côté humain | Agents livrant des changements trop larges |
C’est pourquoi OpenClaw desktop manager, OpenClaw VPS manager et Office Claws for OpenClaw users répètent le même modèle : une tâche, un runner, une branche, une porte de revue.
Une architecture de référence pour petites équipes
Le défaut le plus sûr est volontairement simple. Gardez Office Claws sur le desktop, connectez un ou plusieurs runners VPS, et laissez les agents soutenus par Codex travailler dans des checkouts limités. L’équipe garde les prompts, les secrets, les revues et les déploiements production.
office_claws_openclaw_stack:
  desktop: operator console
  runner: vps-small-01
  transport: tailscale_or_ssh
  runtime: codex_backed_agent
  branch: agent/<task-name>
  gates:
    - build_or_test_command
    - pull_request_review
    - human_deploy_decision
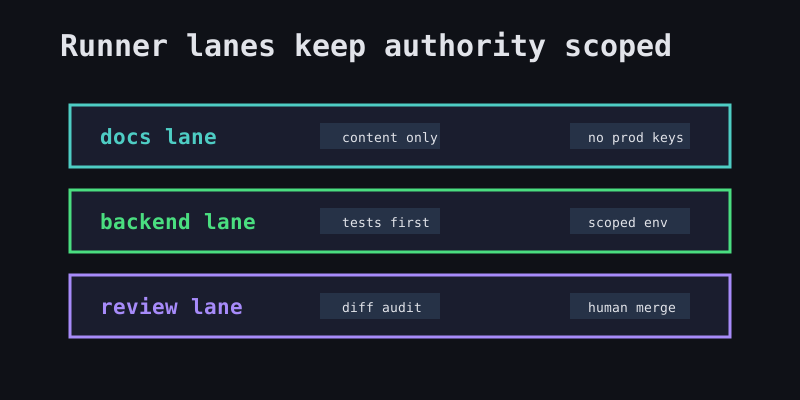
Le point important n’est pas la taille exacte du VPS. C’est la séparation. Une tâche de documentation ne doit pas voir les clés de production. Une migration backend ne doit pas réutiliser le même shell long qu’une modification marketing. Un agent bloqué doit être assez visible pour être arrêté avant de brûler la journée.
Quand ce modèle convient
Utilisez Office Claws dans un workflow adjacent à OpenClaw quand l’équipe dépasse l’expérimentation et a besoin de discipline opérationnelle. Le modèle convient surtout quand :
- Les développeurs veulent des agents distants sans laisser des sessions terminal cachées partout.
- Une petite équipe a besoin d’une visibilité partagée sur le statut et le coût des agents.
- Les reviewers sécurité veulent garder les secrets locaux ou limités à un runner.
- Les responsables produit veulent chaque changement autonome sous forme de branche et PR normales.
- Les contraintes d’abonnement, de migration ou de runtime OpenClaw font de l’exécution avec Codex le chemin pratique.
Pour la planification des coûts, associez-le à OpenClaw cost comparison. Pour le durcissement, utilisez OpenClaw security best practices et OpenClaw secrets management.
Recommandations
Commencez petit. Faites passer une tâche sûre par Office Claws, exécutez-la sur un runner isolé, et exigez une branche plus la sortie de validation avant la revue. Ajoutez d’autres runners seulement quand le modèle d’exploitation devient ennuyeux.
Office Claws fonctionne le mieux pour les utilisateurs OpenClaw quand il reste honnête : pas d’échange magique de runtime, pas de file hébergée opaque, mais une couche desktop/VPS pratique pour du travail d’agent soutenu par Codex, avec logs visibles, autorité limitée et portes humaines de release.