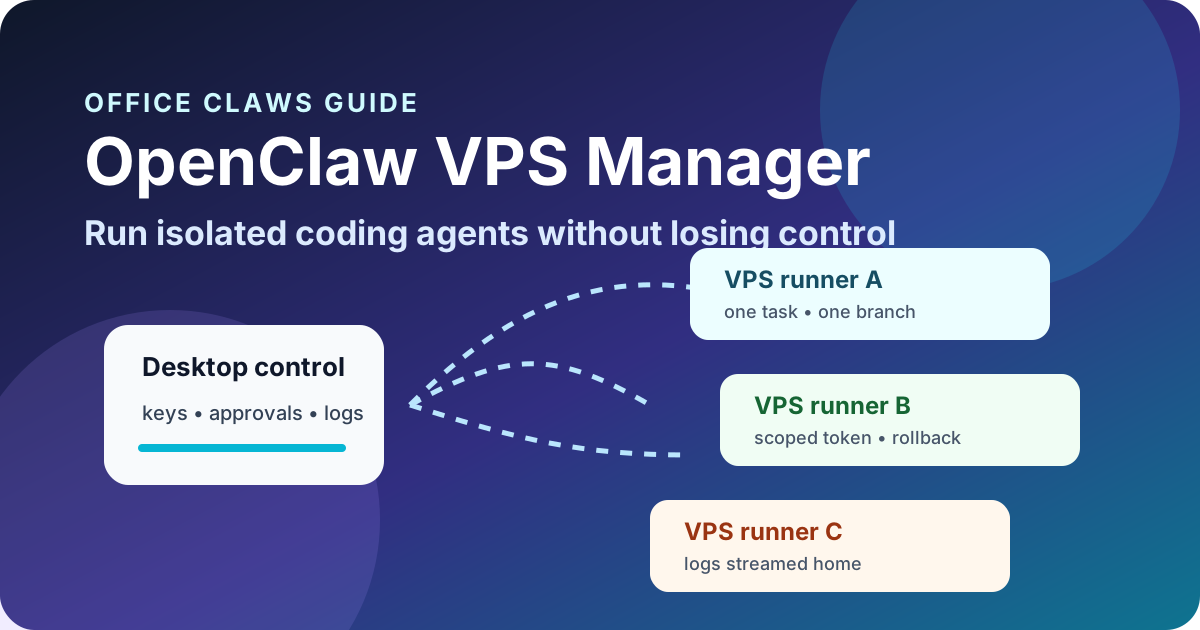
Pourquoi les workflows OpenClaw sur VPS ont besoin d'une couche opérateur
Les agents de style OpenClaw deviennent beaucoup plus utiles lorsqu'ils travaillent sur un VPS. Ils peuvent lancer de longues suites de tests, faire avancer une branche pendant des heures et isoler les installations risquées de ta machine principale. Le compromis est le contrôle : à distance, il faut voir l'état, les logs, les diffs, pouvoir arrêter le travail et protéger les secrets.
C'est le rôle d'un OpenClaw VPS manager. Office Claws n'est pas un runtime OpenClaw natif ; c'est une couche locale desktop/VPS pour des workflows proches d'OpenClaw, souvent exécutés avec Codex. Pour comparer les runtimes, commence par OpenClaw vs Codex. Ici, nous couvrons l'exploitation sûre du côté distant.
Ce qu'un OpenClaw VPS manager doit suivre
Un agent distant reste maîtrisable seulement si chaque tâche a un propriétaire, un runner, une branche et une sortie claire.
| Couche | À suivre | Pourquoi c'est important |
|---|---|---|
| Tâche | prompt, propriétaire, échéance, état | évite le travail fantôme en arrière-plan |
| Runner | hôte, région, taille, santé | rend visibles pannes et coûts |
| Dépôt | branche, worktree, fichiers modifiés | facilite revue et rollback |
| Identifiants | token limité, expiration, objectif | réduit l'impact d'une prompt injection |
| Logs | dernier progrès utile, erreurs, commandes | montre si l'agent avance ou bloque |
| Budget | tokens, heures VPS, timeout | stoppe la dérive silencieuse des coûts |
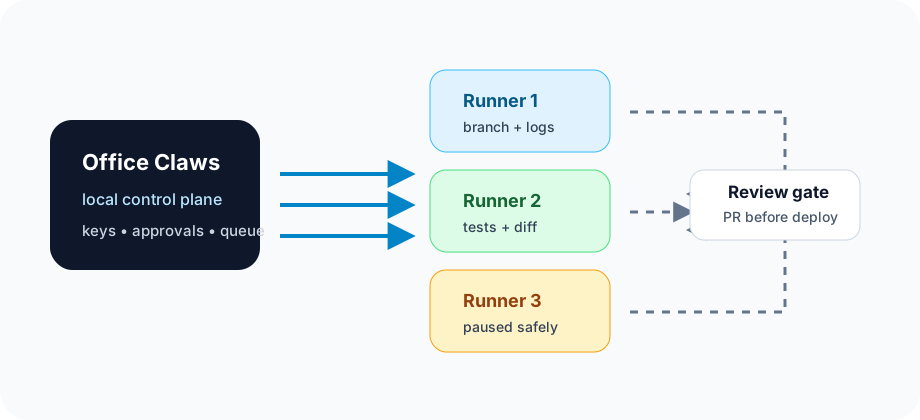
Office Claws for OpenClaw users place ces signaux dans le plan de contrôle desktop, tandis que le runner reste jetable. Le runtime pratique est souvent Codex aujourd'hui, mais le modèle opérationnel reste : une tâche, un workspace isolé, un résultat révisable.
Architecture recommandée
poste local
  ├─ contrôle Office Claws
  ├─ clés fournisseur et validations
  ├─ inventaire des runners
  └─ logs, diffs, état, arrêt d'urgence
        │
        ▼ SSH / tunnel sécurisé
runner VPS
  ├─ checkout ou worktree propre
  ├─ une tâche agent
  ├─ token limité au dépôt
  ├─ pas de clé de déploiement production
  └─ push branche / PR / nettoyage
Cette discipline est plus sûre qu'un agent puissant dans le checkout principal. Elle complète OpenClaw remote agents, OpenClaw monitoring et OpenClaw secrets management.
Checklist du runner
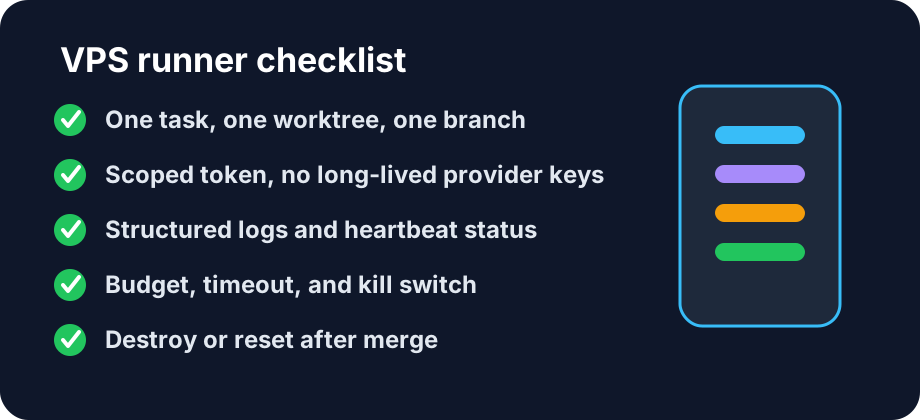
- Un workspace par tâche. Un worktree séparé ou un clone propre évite les collisions.
- Une convention de branche.
agent/<ticket-or-slug>simplifie revue, nettoyage et CI. - Des identifiants limités. Un token scoped au dépôt vaut mieux qu'un token personnel long ou un
.envpartagé. - Des logs structurés vers le desktop. Voir sortie, étape actuelle, erreurs et dernier progrès sans fouiller SSH.
- Limites de temps et de budget. Chaque tâche doit avoir timeout, budget tokens et règle de cycle de vie.
- Une revue obligatoire. Les agents préparent les branches ; la production passe par revue ou CI.
- Réinitialiser ou détruire les runners anciens. Le jetable n'est sûr que si caches, secrets et checkouts disparaissent.
Quand un manager bat une session SSH
SSH suffit pour une expérience unique. Un manager devient utile avec plusieurs agents, des tâches longues, des logs cachés dans tmux, un besoin d'audit ou une exécution Codex qui conserve les habitudes OpenClaw. Pour le côté local, lis OpenClaw desktop manager. Pour le budget, vois OpenClaw cost comparison.
Pannes à anticiper
| Panne | Symptôme | Récupération plus sûre |
|---|---|---|
| Agent en attente | plus de logs utiles | demander l'état, sauvegarder le diff, reprendre ou tuer |
| Installation compromise | scripts ou fichiers inattendus | révoquer le token et détruire le runner |
| Branche en retard | conflits ou tests obsolètes | rebase dans un worktree propre et valider |
| VPS coûte trop | durée élevée sans commits | appliquer timeout et résumer le progrès |
| Secret dans les logs | token collé ou affiché | rotation du token et rédaction du transcript |
Comment Office Claws s'insère
Office Claws donne une manière local-first de gérer des agents de code distants : provisionner des runners VPS, surveiller l'état, streamer les logs, garder les clés près du desktop et renvoyer des branches révisables dans Git. C'est une couche opérateur pratique pour les utilisateurs OpenClaw qui veulent une exécution contrôlée, souvent Codex-backed, sur leurs machines et VPS.