Pourquoi OpenClaw change les opérations d’équipe
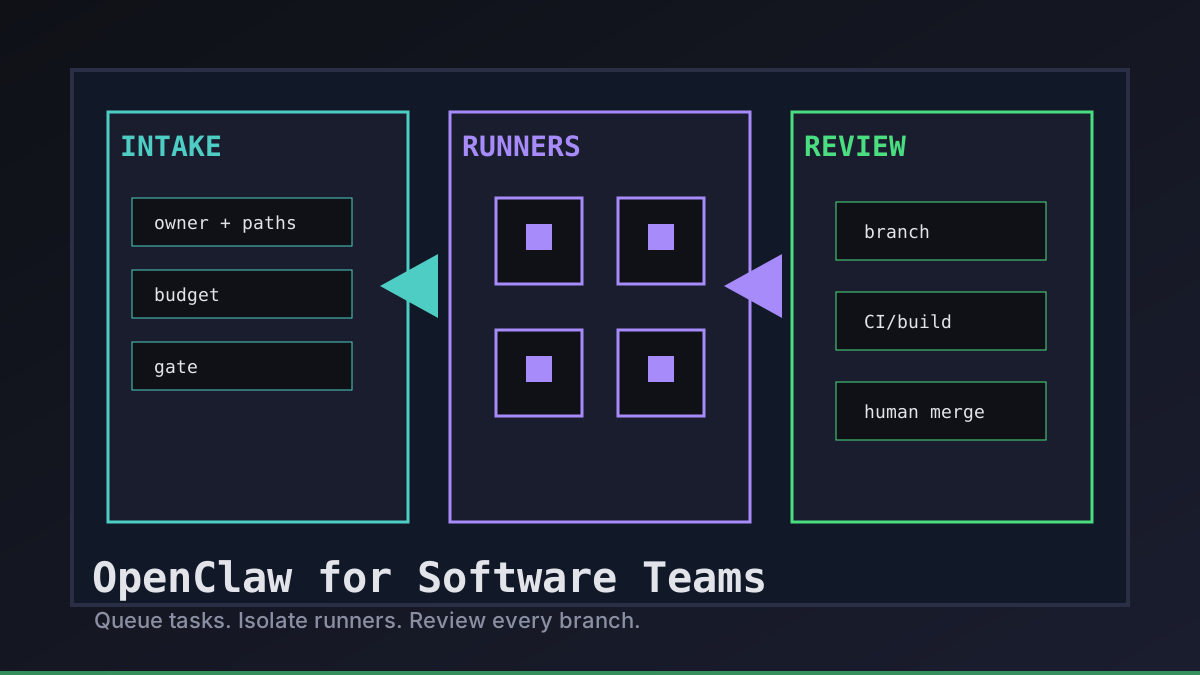
Les agents de type OpenClaw accélèrent une équipe logicielle seulement si le travail reste observable. Le gain n’est pas de laisser un bot parcourir le monorepo. Le gain est de confier une tâche bornée à un runner isolé, de garder les logs visibles et de transformer le résultat en branche qu’un collègue peut relire.
Office Claws n’est pas une runtime OpenClaw native. Nous utilisons la demande OpenClaw comme modèle opérationnel et fournissons la couche de contrôle desktop/VPS autour d’agents exécutés avec Codex : mettre la tâche en file, affecter un runner, diffuser l’état et garder les gates de revue dans GitHub. Si vous comparez encore les runtimes, commencez par OpenClaw vs Codex, puis utilisez cet article comme modèle d’équipe.
Le contrat d’équipe avant tout lancement d’agent
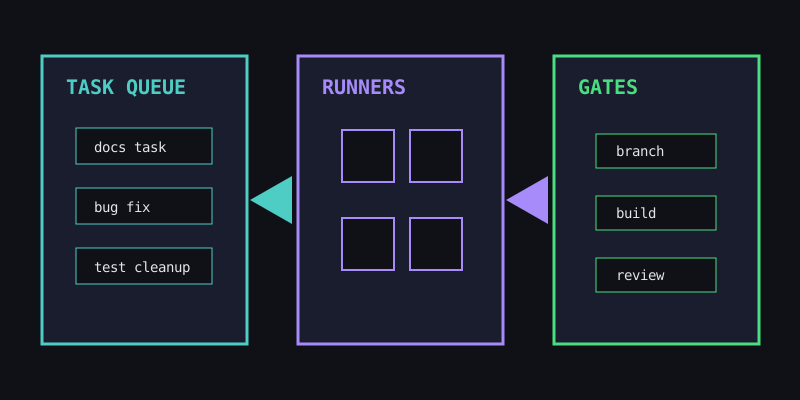
Une équipe logicielle devrait traiter chaque demande d’agent comme un petit changement de production. Avant le démarrage, il faut écrire qui en est responsable, ce que l’agent peut modifier, quel runner il utilise et quelle preuve signifie « terminé ».
| Champ du contrat | Valeur par défaut | Pourquoi c’est important |
|---|---|---|
| Responsable | ingénieur nommé ou rôle d’astreinte | quelqu’un peut répondre aux questions de périmètre |
| Chemins | dossiers ou fichiers explicites | évite les modifications utiles mais hors sujet |
| Runner | un runner local ou VPS par tâche | évite les conflits de checkout partagé |
| Branche | agent/<short-task> | simplifie la revue et le rollback |
| Budget | limite de temps et posture tokens | empêche les coûts invisibles |
| Gate | build, tests, PR ou build docs | transforme la fin en preuve |
Office Claws for OpenClaw users correspond à ce contrat comme couche opérationnelle visible. La file montre qui a demandé le travail, le runner garde la tâche isolée et la branche finale donne à l’équipe une surface de revue normale au lieu d’un transcript de terminal opaque. Pour le modèle de runner, voir OpenClaw VPS manager et OpenClaw remote runner architecture.
Des voies qui montent en charge sans chaos
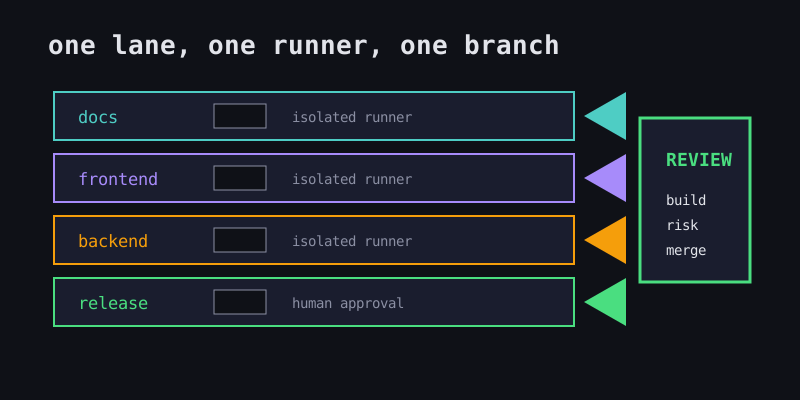
Le modèle le plus sûr n’est pas un super-agent. Ce sont plusieurs voies étroites avec des permissions et des gates différents. La documentation peut tourner à faible coût. Le polish frontend demande des captures ou des builds. Le backend demande des tests. Le release reste approuvé par un humain.
software_team_lanes:
  docs:
    paths: ["website/content/**", "docs/**"]
    gate: "npx velite build && npm run build"
  frontend:
    paths: ["website/src/**"]
    gate: "npm run build"
  backend:
    paths: ["backend/**", "cmd/**", "internal/**"]
    gate: "go test ./..."
  release:
    paths: ["deploy/**", ".github/workflows/**"]
    gate: "human approval before production"
Ces voies gardent l’autonomie proche d’OpenClaw exploitable. Une équipe peut lancer plusieurs agents en parallèle sans les laisser écrire dans le même checkout, partager des secrets ou contourner silencieusement le processus de revue.
Des gates de revue pour les dépôts partagés
Le dépôt partagé est l’endroit où le travail d’agent devient réel. Notre règle volontairement simple : un agent peut préparer le changement, mais un humain possède le merge. Chaque tâche terminée doit inclure la branche, le commit, les fichiers modifiés, la sortie de validation, les risques et les suites.
| Gate | L’agent peut préparer | L’humain garde |
|---|---|---|
| Branche | committer un diff borné | décider si le périmètre est correct |
| CI/build | lancer les checks et signaler les échecs | approuver les checks ignorés ou instables |
| Notes de revue | résumer l’intention et le risque | juger les compromis produit et architecture |
| Deploy | préparer les preuves de release | approuver le déploiement production |
C’est aussi le pont honnête entre l’intérêt pour OpenClaw et l’exécution avec Codex. Office Claws n’a pas besoin de prétendre que toutes les runtimes sont identiques. Il donne aux équipes les contrôles opérationnels qu’elles recherchaient avec OpenClaw : runners isolés, logs visibles, conscience du budget et handoffs GitHub relisibles. Associez-le à OpenClaw security best practices et OpenClaw GitHub workflow.
Configuration Office Claws recommandée
Commencez petit. Choisissez une voie peu risquée, exigez des preuves et élargissez seulement quand l’équipe fait confiance au processus.
Notre configuration par défaut pour les équipes logicielles :
- Mettre chaque tâche d’agent en file avec un responsable et des chemins autorisés.
- Utiliser un runner et une branche par tâche.
- Garder les secrets limités et hors des fichiers
.envpartagés. - Diffuser les logs pour voir les blocages, boucles et dérives de périmètre.
- Exiger une sortie de validation avant la revue.
- Laisser les humains merger et déployer.
Ainsi, les équipes obtiennent la partie utile de l’autonomie OpenClaw sans transformer le dépôt en expérience non supervisée. Office Claws est la couche opérationnelle pratique : gestion desktop, provisionnement de runners VPS, exécution Codex quand c’est adapté et gates GitHub qui gardent les humains aux commandes.