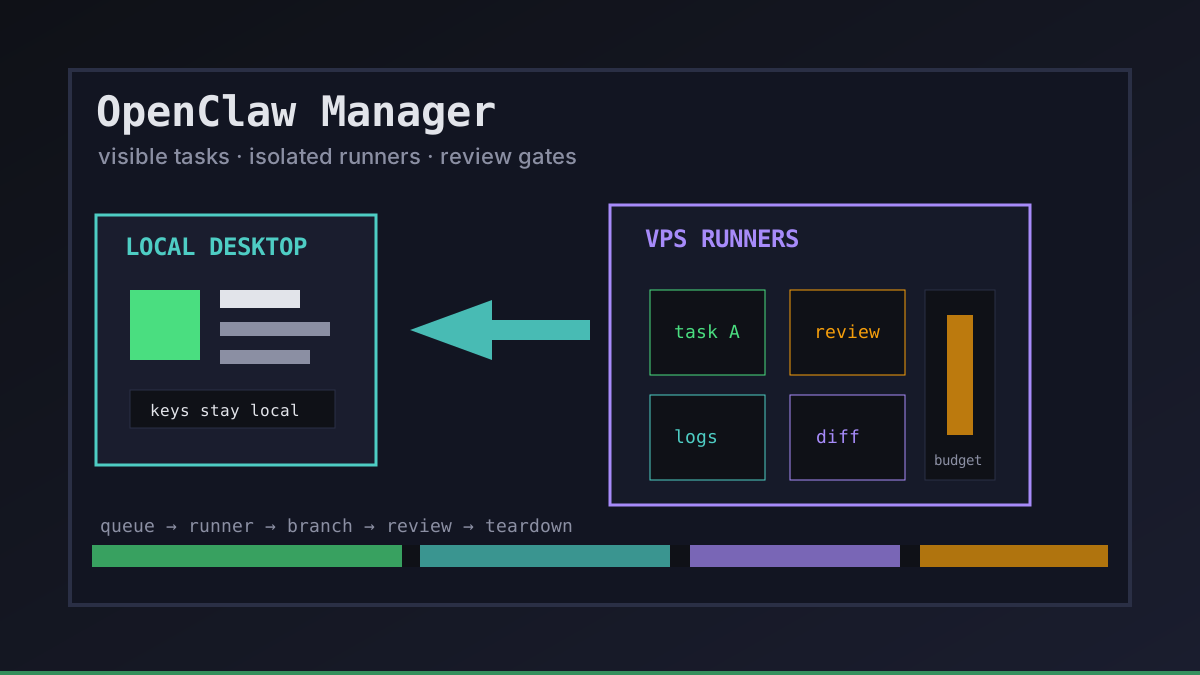
Les agents de style OpenClaw ne sont utiles que si le workflow autour d’eux reste observable. Un modèle peut modifier du code pendant des heures, mais un développeur doit toujours savoir quelle tâche tourne, où se trouve la branche, quelles informations sensibles ont été exposées et quand un humain doit relire le diff.
C’est le rôle d’un OpenClaw manager. Office Claws n’est pas une runtime OpenClaw native ; c’est la couche de contrôle desktop et VPS que nous avons construite pour le travail logiciel proche d’OpenClaw et soutenu par Codex. Si tu compares d’abord les runtimes, commence par OpenClaw vs Codex. Cet article se concentre sur la couche manager autour de l’agent.
Ce qu’un OpenClaw manager doit rendre visible
Un manager mérite sa place lorsqu’il transforme l’activité cachée des agents en quelques signaux fiables. Si un développeur doit se connecter en SSH à chaque runner et lire des logs bruts pour répondre à des questions simples, le manager ne fait pas assez.
| Signal | Pourquoi c’est important | Défaut sain |
|---|---|---|
| Responsable de tâche | Quelqu’un doit décider quand le résultat est suffisant | chaque run a un responsable et un objectif |
| État du runner | Les longues tâches échouent silencieusement sans health checks | online, idle, running, stuck, offline |
| Branche et diff | La revue a besoin d’un artefact clair | une tâche, une branche, un worktree |
| Portée des identifiants | Les agents ne devraient pas hériter de tous les secrets | tokens courts et limités au repo |
| Budget | Temps d’exécution et tokens dérivent si personne ne regarde | timeout, plafond de dépense, règle de teardown |
| Porte de revue | Les agents peuvent préparer le travail ; humains ou CI doivent livrer | PR ou approbation explicite de déploiement |
Office Claws affiche ces signaux dans une application desktop locale au lieu de les disperser dans des terminaux. Ce n’est pas de la décoration. Le bureau pixel-art est un tableau de statut : tu vois quels agents sont vivants, quels runners demandent de l’attention et quels jobs sont prêts pour revue.
L’architecture OpenClaw manager en laquelle nous avons confiance
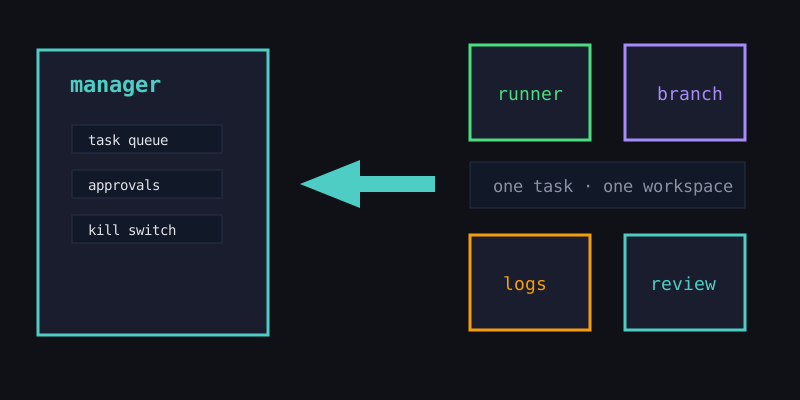
Le modèle le plus sûr est volontairement simple : garder le manager local, placer l’exécution risquée sur des runners jetables et faire revenir les changements par Git.
local desktop manager
  ├─ task queue and approvals
  ├─ local keys and provider setup
  ├─ runner inventory
  └─ logs, diffs, kill switch
        │
        ▼ secure SSH / Tailscale path
isolated VPS runner
  ├─ clean checkout or worktree
  ├─ Codex-backed coding task
  ├─ scoped repo token
  ├─ branch push or PR
  └─ teardown after review
C’est pourquoi nos guides OpenClaw desktop manager et OpenClaw VPS manager insistent sur l’isolation. OpenClaw a créé la demande pour des workflows autonomes plus larges ; les équipes orientées code ont toujours besoin d’un modèle opérationnel concret pour runners persistants, logs, branches et rollback.
Les fonctions de manager qui comptent plus que le nombre d’agents
Il est tentant de juger un manager au nombre d’agents qu’il peut lancer. Ce chiffre compte moins que la capacité à borner et récupérer chaque agent.
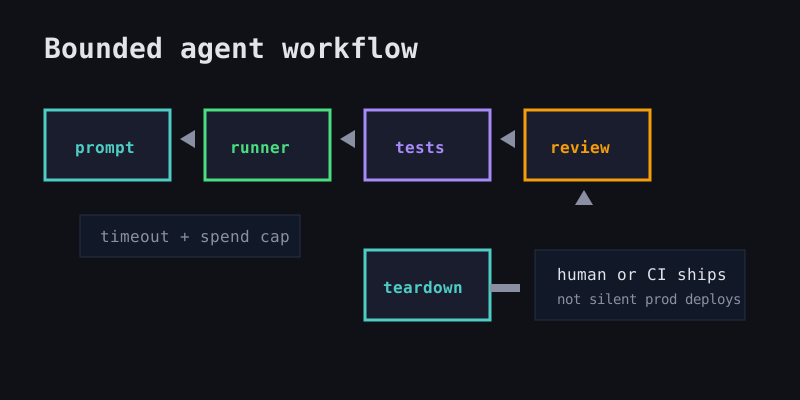
Un bon OpenClaw manager doit fournir :
- Un workspace par tâche. Les checkouts partagés créent des conflits invisibles et des diffs confus.
- Une file visible. Chaque run doit avoir un prompt, un responsable, un statut et un résultat attendu.
- Des logs durables. Si le laptop dort ou qu’un onglet SSH ferme, l’historique doit survivre.
- Des secrets limités. Les tokens doivent correspondre au dépôt et à la tâche, pas à tout le compte développeur.
- Un kill switch. Les agents bloqués ou suspects doivent pouvoir être arrêtés sans perdre le diff courant.
- Des contrôles de budget. Timeouts, règles de cycle de vie VPS et suivi des tokens rendent le travail parallèle sûr.
- Un passage en revue. La sortie doit être une branche, une PR, un patch ou un résumé compatible avec la revue d’ingénierie habituelle.
Ces fonctions sont moins spectaculaires qu’une longue liste d’agents, mais elles évitent que le codage autonome devienne un tas de machines cloud oubliées.
Quand Office Claws remplit le rôle de manager
Utilise Office Claws quand ton workflow de style OpenClaw devient du travail d’ingénierie logicielle : modifier ce dépôt, lancer ces tests, garder la tâche en vie sur un VPS et ramener un résultat relisible. Aujourd’hui, la runtime pratique est souvent soutenue par Codex, tandis qu’Office Claws gère le provisioning, le monitoring, le chat et le statut depuis le desktop.
Utilise OpenClaw pur ou un autre framework natif quand le framework lui-même est l’expérience : nouveaux outils, comportement de mémoire, automatisation non-code ou workflows de recherche qui ne rentrent pas dans une boucle centrée dépôt.
| Workflow | Meilleur choix | Pourquoi |
|---|---|---|
| Explorer de larges capacités d’agents | Setup OpenClaw natif | le comportement du framework est le sujet |
| Lancer de longues tâches de code sur VPS | Office Claws + Codex | runner persistant, branche, logs, revue |
| Coordonner plusieurs tâches repo | Office Claws | un runner et une branche par tâche |
| Tester des idées mémoire/plugins | Framework natif | éviter de prétendre qu’Office Claws importe l’état |
| Contrôler le coût des changements de code | Office Claws | chemin Codex type abonnement plus limites VPS |
Pour les coûts, lis OpenClaw cost comparison. Pour les limites de sécurité, lis OpenClaw secrets management.
Recommandation
Choisis un OpenClaw manager pour la clarté opérationnelle, pas pour la checklist de fonctions la plus longue. Le bon manager doit rendre le travail des agents visible, borné, relisible et assez économique pour tourner sans stress.
Notre proposition honnête est simple : Office Claws pour les utilisateurs OpenClaw donne aux développeurs un plan de contrôle desktop local pour des runners soutenus par Codex sur une vraie infrastructure VPS. Il ne remplace pas le jugement et ne revendique pas OpenClaw nativement. Il apporte l’état, l’isolation et les portes de revue nécessaires avant qu’un agent tourne tout l’après-midi.