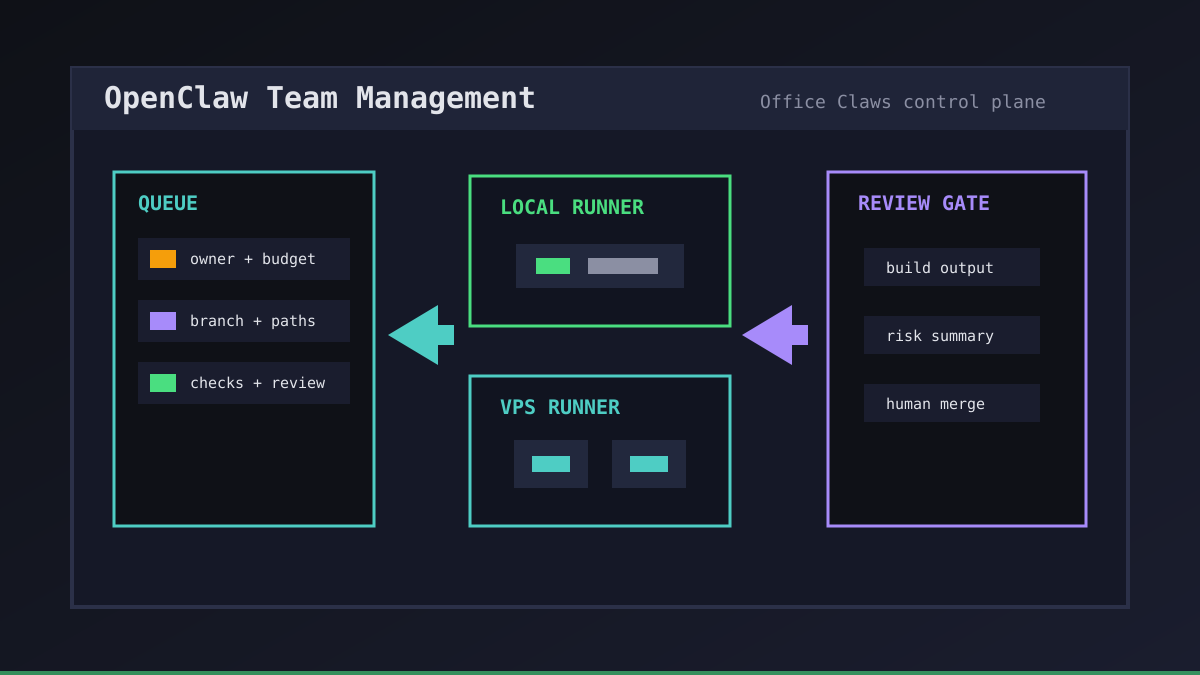
Le travail façon OpenClaw devient vite brouillon quand chaque développeur lance un agent privé depuis un shell différent. Le premier gain, c’est la vitesse. Le deuxième problème, c’est la gestion : qui possède la tâche, quel runner est sûr, combien peut-elle coûter, et qu’est-ce qui prouve que le patch est prêt ?
Office Claws n’est pas un runtime OpenClaw natif. Nous utilisons la demande OpenClaw comme signal pour une couche opérationnelle pratique : gestion desktop, runners VPS, exécution basée sur Codex quand c’est le chemin le plus sûr, et gates de revue auxquels les humains peuvent faire confiance. Si vous comparez encore les runtimes, commencez par OpenClaw vs Codex, puis utilisez ce guide pour gérer l’équipe autour des agents.
Pourquoi OpenClaw Team Management a besoin d’un plan de contrôle
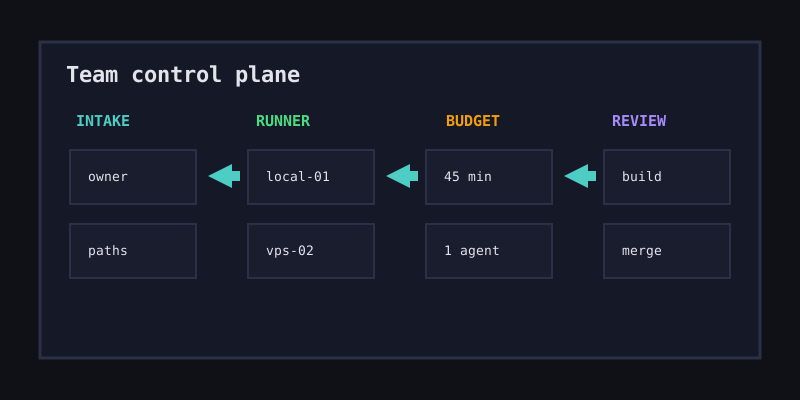
Une équipe n’a pas besoin de davantage de terminaux invisibles. Elle a besoin d’un petit plan de contrôle qui transforme le travail des agents en unités possédées et révisables. Sans cette couche, les agents se disputent le même checkout, partagent des secrets par accident et laissent les coéquipiers deviner si une tâche tourne encore ou reste bloquée en silence.
Le plan de contrôle doit répondre à cinq questions avant qu’un agent modifie le code :
| Question de gestion | Réponse sûre |
|---|---|
| Qui possède cette demande ? | Un coéquipier nommé ou une rotation |
| Où peut-elle tourner ? | Un runner local ou VPS avec accès limité |
| Que peut-elle toucher ? | Une branche et une liste de chemins autorisés |
| Combien peut-elle coûter ? | Une limite de temps, tokens ou budget |
| Qui livre ? | Un humain après checks et revue |
Office Claws for OpenClaw users est construit autour de cette forme : demandes visibles, machines isolées, logs en streaming et passage propre vers la revue GitHub.
La boucle de gestion d’équipe
Une bonne gestion est une boucle, pas une capture d’écran de dashboard. Chaque tâche d’agent doit passer par intake, assignation, exécution, revue et nettoyage. La boucle est volontairement ennuyeuse, car l’ennui permet à une équipe de lancer plusieurs agents sans transformer le repo en roman policier.
agent_task:
  owner: platform-oncall
  branch: agent/fix-billing-empty-state
  runner: vps-small-02
  allowed_paths:
    - website/src/app/**
    - website/content/**
  budget:
    max_minutes: 45
    max_parallel_agents: 1
  gates:
    - npm run build
    - human_review_required
Ce manifeste ne résout pas la tâche. Il définit la boîte. Si l’agent a besoin d’un périmètre plus large, l’owner change le contrat délibérément au lieu de laisser le runner improviser avec des identifiants de production ou des fichiers sans rapport.
Runners, secrets et limites de budget
OpenClaw team management devient risqué quand la politique des runners est implicite. Nous préférons une tâche, un runner, une branche et un flux de logs. Les runners locaux sont utiles pour le travail produit rapide. Les runners VPS conviennent mieux aux longues tâches, aux builds lourds et au travail qui ne doit pas toucher le portable d’un développeur.
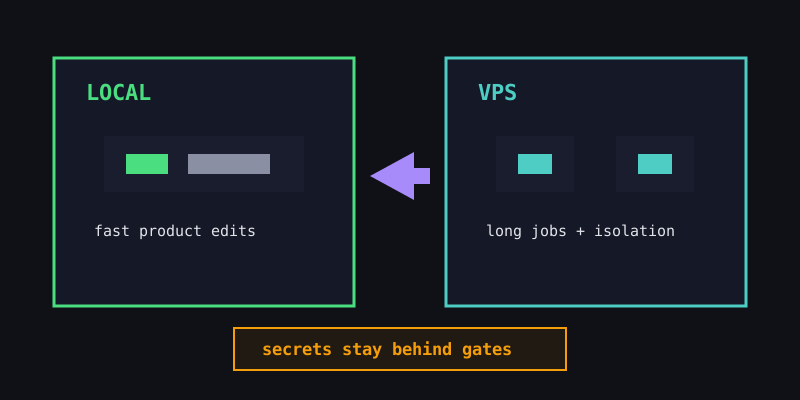
Le point essentiel est de garder les secrets hors du chemin par défaut. Un runner ne devrait recevoir que les identifiants nécessaires, et les clés de release devraient rester derrière un gate de déploiement séparé. Ainsi, une tâche de code ne devient pas une opération de production parce qu’un agent a trouvé un token pratique dans .env.
Les limites de budget doivent vivre à côté des limites de runners. Une équipe doit pouvoir mettre en pause, annuler ou réduire une tâche avant qu’un agent en arrière-plan brûle une journée de tokens. Pour la planification des coûts, combinez ce guide avec OpenClaw cost comparison et OpenClaw API cost.
Des gates de revue auxquels les managers peuvent faire confiance
Les managers n’ont pas besoin de lire chaque token d’une session agent. Ils ont besoin d’une preuve compacte. À la fin d’une tâche, demandez branche, commit, résumé des fichiers modifiés, sortie de validation et risques connus. Si l’agent ne peut pas fournir cela, il n’a pas terminé.
| Gate | Responsabilité de l’agent | Responsabilité humaine |
|---|---|---|
| Branche | Pousser un diff ciblé | Confirmer que le périmètre correspond |
| Build | Exécuter les checks convenus | Décider si les échecs bloquent la livraison |
| Revue | Expliquer changements et risques | Assumer le jugement produit et sécurité |
| Merge | Garder la passation propre | Merger et assumer le rollout |
C’est là qu’Office Claws complète les workflows façon OpenClaw. Il garde le journal opérationnel visible pendant que les humains conservent l’autorité finale. Pour le côté GitHub de la boucle, voir OpenClaw GitHub workflow et OpenClaw team workflow.
Configuration Office Claws recommandée
Commencez petit : une file partagée, deux classes de runners, une politique de revue et un audit hebdomadaire des tâches agent échouées ou abandonnées. Ne donnez pas à chaque agent un large accès repo et déploiement dès le premier jour.
Notre configuration recommandée pour OpenClaw team management :
- Faire passer les demandes par Office Claws plutôt que par des shells privés.
- Assigner un owner, un runner, une branche et un budget par tâche.
- Garder les secrets limités et les identifiants de release séparés.
- Streamer les logs pour repérer boucles et blocages.
- Exiger une sortie de build et une revue humaine avant merge.
- Suivre les échecs pour améliorer prompts, images de runner et politiques.
Voilà la valeur honnête : Office Claws ne remplace pas le jugement et ne prétend pas posséder OpenClaw. Il donne aux équipes une couche pratique de gestion desktop et VPS pour le travail d’agents adjacent à OpenClaw et basé sur Codex, assez visible pour être fiable.
Lectures liées
- OpenClaw vs Codex — choisir le runtime et le modèle opérationnel pratiques.
- Office Claws for OpenClaw users — gestion desktop du travail agent.
- OpenClaw team workflow — rôles, files et passages PR.
- OpenClaw security best practices — runners et identifiants plus sûrs.