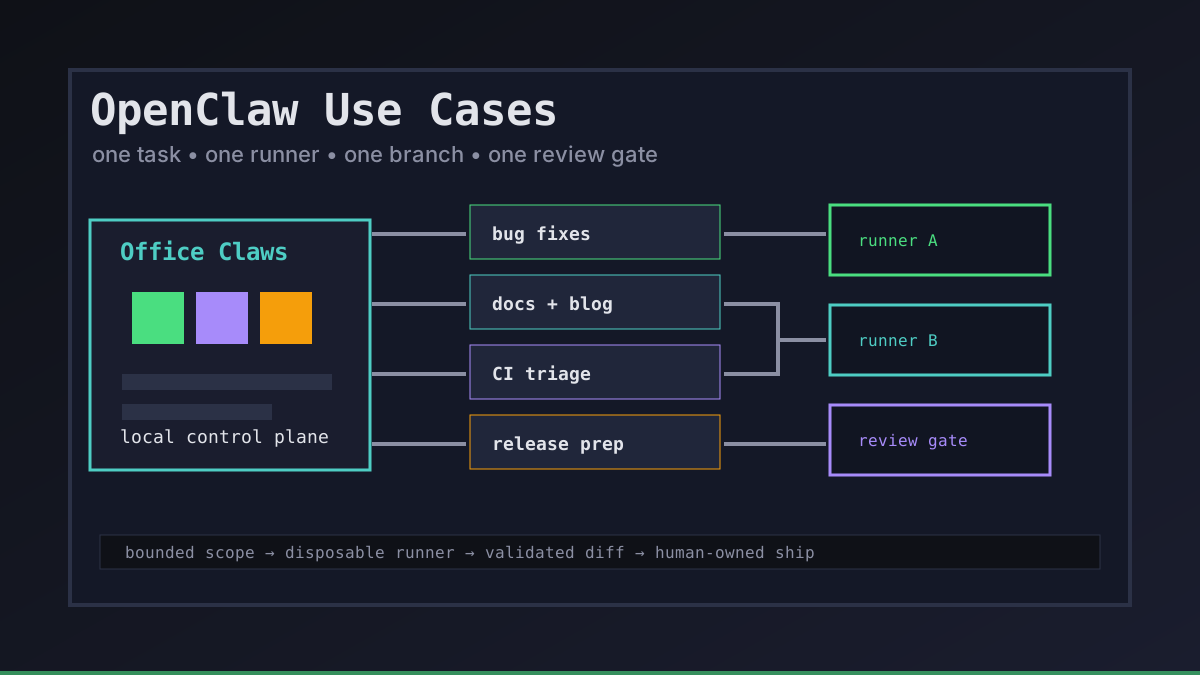
Les cas d’usage OpenClaw deviennent utiles quand ils sont concrets. Une demande vague comme « améliore l’app » laisse trop de marge à un agent. Une voie étroite comme « corrige ce bug de checkout sur une branche, lance le build et résume le diff » est le moment où le code autonome commence à devenir fiable.
Office Claws n’est pas un runtime OpenClaw natif. Nous utilisons le modèle OpenClaw pour décrire l’exploitation : contrôle local, runners locaux ou VPS isolés, logs visibles, portes de revue et exécution adossée à Codex quand c’est le runtime pratique. Si vous choisissez encore votre runtime, commencez par OpenClaw vs Codex, puis utilisez ces cas d’usage comme carte de workflow.
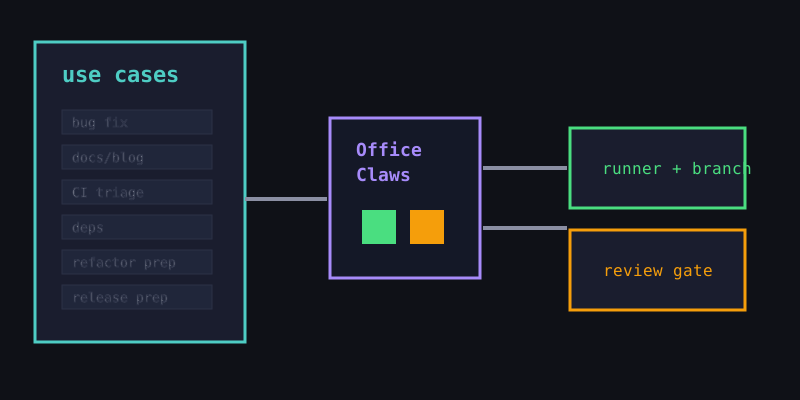
Le filtre des cas d’usage OpenClaw
Les meilleurs cas d’usage ont un objectif borné, un faible rayon d’impact et une étape de validation évidente. Avant de confier du travail à un agent de style OpenClaw, nous posons trois questions :
| Filtre | Bon signal | Arrêtez et resserrez la tâche si... |
|---|---|---|
| Périmètre | Les fichiers autorisés sont évidents | L’agent a besoin de parcourir tout le dépôt |
| Validation | Un build, un test, une capture ou un diff peut prouver le progrès | Le succès dépend seulement du goût ou d’une supposition |
| Récupération | Le runner, la branche ou le jeton peuvent être jetés | Une erreur pourrait toucher la production ou des secrets durables |
C’est pourquoi Office Claws for OpenClaw users se concentre sur les runners et la revue plutôt que sur des prompts magiques. La surface de contrôle compte, car le travail de l’agent doit être observable, interruptible et facile à annuler.
Sept cas d’usage OpenClaw pratiques
1. Petites corrections de bugs
Donnez à l’agent un ticket, une branche et une porte de validation. Les bons exemples incluent les états vides, les liens cassés, les erreurs de validation ou un test de composant qui échoue. L’agent doit expliquer la cause racine et laisser un diff minimal.
2. Mises à jour de documentation et de blog
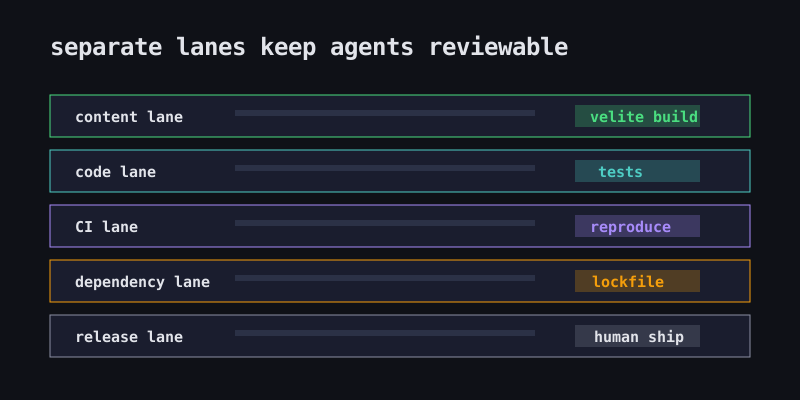
Les tâches de contenu sont peu risquées et faciles à valider avec des contrôles de schéma. C’est une première voie solide pour du travail de style OpenClaw, car brouillons, traductions, SVGs et métadonnées peuvent vivre sur une branche de revue normale.
3. Triage d’échecs CI
Les agents savent bien lire les logs, reproduire les échecs et proposer de petites corrections. Gardez ce cas d’usage diagnostique : ce qui a échoué, pourquoi cela a changé et quelle commande prouve la correction. Si le correctif grossit, séparez-le dans une nouvelle tâche.
4. Mises à jour de dépendances
Un runner peut mettre à jour une famille de paquets, lancer le build, collecter les liens de notes de version et résumer les changements du lockfile. Ne regroupez pas des mises à jour sans rapport. Les dépendances d’authentification, de facturation et de déploiement doivent exiger une revue humaine explicite.
5. Préparation de refactor
Utilisez l’agent pour cartographier les points d’appel, repérer les fichiers risqués et préparer une checklist de migration avant de commencer le refactor. Le résultat vaut souvent plus comme plan que comme code. Cela évite que les grands changements deviennent des réécritures non supervisées.
6. Préparation de release
Les agents peuvent collecter les entrées de changelog, vérifier les pages localisées, contrôler les builds statiques et préparer des notes de smoke test. La décision de production doit rester humaine. Office Claws garde cela lisible en montrant la branche, le runner, les logs et la porte finale au même endroit.
7. Travail distant de longue durée
Certaines tâches sont trop lentes ou trop bruyantes pour un terminal de portable. Les exécuter sur un VPS jetable donne du temps à l’agent sans polluer la machine de développement. Associez cela à OpenClaw remote runner architecture et OpenClaw monitoring pour garder les jobs bloqués visibles.
Un playbook de départ
Un playbook d’équipe simple suffit pour rendre ces cas d’usage répétables :
openclaw_style_task:
  owner: human-reviewer
  runner: isolated-local-or-vps
  branch: agent/<short-task-name>
  allowed_paths:
    - website/**
    - docs/**
  gates:
    - reproduce-or-build
    - summarize-diff
    - human-review
  secrets:
    policy: scoped-and-temporary
Pour les équipes local-first, le modèle reste identique, que le moteur d’exécution soit OpenClaw, Codex ou un autre agent : une tâche, un runner, une branche, une trace de revue. Office Claws ajoute la couche de gestion desktop et VPS autour de ce modèle pour que le travail ne disparaisse pas dans un onglet de terminal oublié.
Recommandations
Commencez par la documentation, les petits bugs et le triage CI. Ajoutez les mises à jour de dépendances seulement quand l’équipe fait confiance aux portes de revue. Gardez la préparation des releases et les déploiements de production sous responsabilité humaine jusqu’à ce que le processus devienne banal.
Les cas d’usage OpenClaw les plus utiles ne sont pas les plus spectaculaires. Ce sont ceux où l’agent peut avancer régulièrement, où l’humain peut examiner les preuves, et où une mauvaise exécution peut être jetée sans drame.
Lectures associées
- OpenClaw vs Codex — comparer les runtimes et compromis opérationnels.
- Office Claws for OpenClaw users — gestion desktop des runners locaux et VPS.
- OpenClaw workflow examples — cinq modèles concrets de workflows agents.
- OpenClaw sandbox — réduire le rayon d’impact avant que les agents touchent de vrais repos.