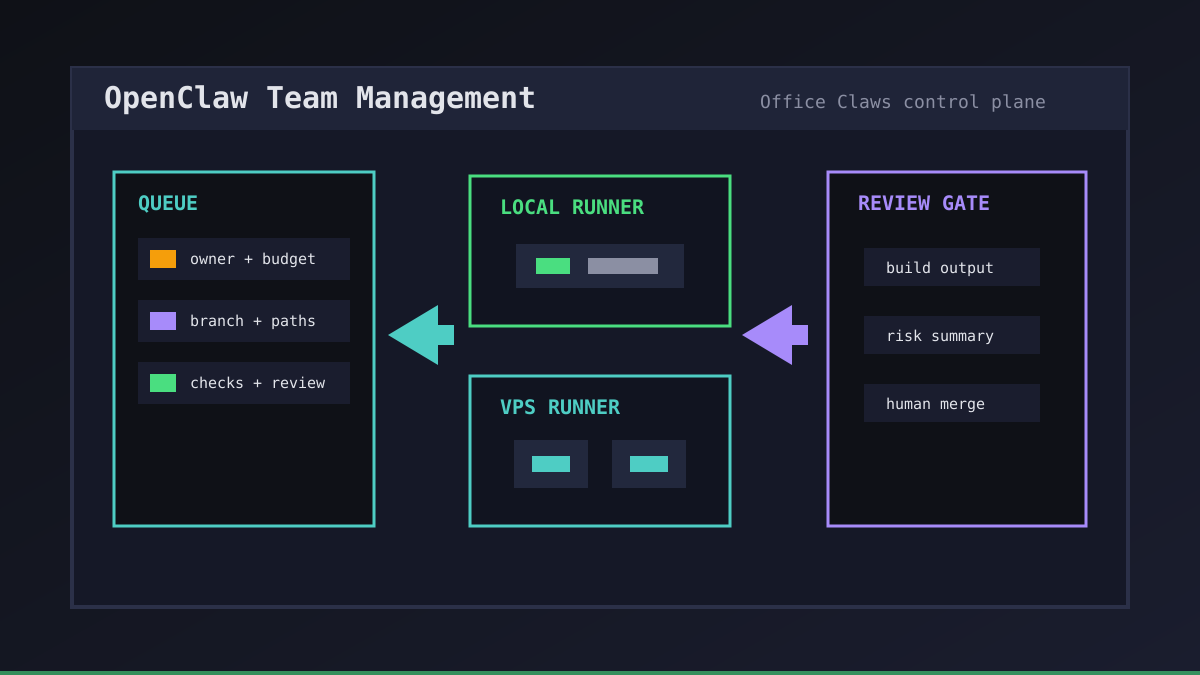
当每个开发者都从不同的 shell 启动自己的私有 agent 时,OpenClaw 风格的工作很快会变乱。第一层收益是速度。第二个问题是管理:谁负责这项任务,哪个 runner 安全,它能花多少钱,什么证据说明这个 patch 已经准备好?
Office Claws 不是原生 OpenClaw runtime。我们把 OpenClaw 需求当作一个信号:团队需要实用的运行层,包括桌面管理、VPS runners、在更安全时使用 Codex-backed execution,以及人类可以信任的 review gates。如果你还在比较 runtime,先读 OpenClaw vs Codex,再用这篇指南管理 agent 周围的团队流程。
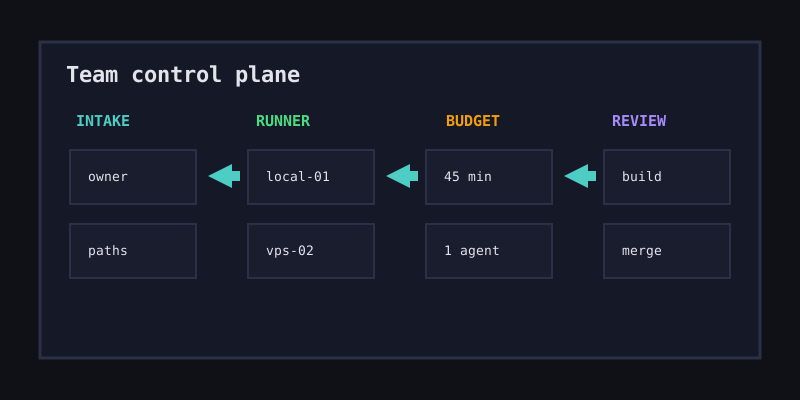
为什么 OpenClaw Team Management 需要控制平面
团队不需要更多看不见的终端。团队需要一个小的控制平面,把 agent 工作变成有负责人、可审查的工作单元。没有这一层,agents 会争用同一个 checkout,意外共享 secrets,还会让同事猜测任务到底还在跑,还是已经静默卡住。
控制平面应该在 agent 修改代码前回答五个问题:
| 管理问题 | 安全答案 |
|---|---|
| 谁负责这个请求? | 指定的队友或轮值角色 |
| 它能在哪里运行? | 一个有范围限制的本地或 VPS runner |
| 它能改什么? | 一个 branch 和允许路径列表 |
| 它能花多少钱? | 时间、tokens 或预算上限 |
| 谁负责发布? | 通过 checks 和 review 后的人类 |
Office Claws for OpenClaw users 围绕这个形状构建:可见请求、隔离机器、流式日志,以及到 GitHub review 的干净交接。
团队管理循环
好的管理是一个循环,而不是一张 dashboard 截图。每个 agent 任务都应该经过 intake、assignment、execution、review 和 cleanup。这个循环故意很无聊,因为无聊的流程能让团队同时运行多个 agents,而不会把 repo 变成悬疑小说。
agent_task:
  owner: platform-oncall
  branch: agent/fix-billing-empty-state
  runner: vps-small-02
  allowed_paths:
    - website/src/app/**
    - website/content/**
  budget:
    max_minutes: 45
    max_parallel_agents: 1
  gates:
    - npm run build
    - human_review_required
这个 manifest 不负责解决任务。它定义边界。如果 agent 需要更大的 scope,负责人应该有意修改合同,而不是让 runner 带着 production credentials 或无关文件即兴发挥。
Runners、secrets 和预算限制
当 runner policy 是隐含的,OpenClaw team management 就会变危险。我们更喜欢一个任务、一个 runner、一个 branch、一个 log stream。本地 runners 适合快速产品工作。VPS runners 更适合长任务、重依赖 builds,以及不应该碰开发者笔记本的任务。
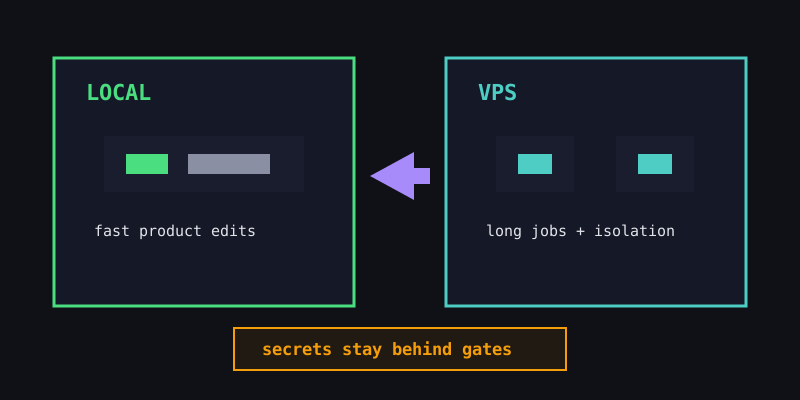
关键是让 secrets 不进入默认路径。Runner 只应该收到它需要的 credentials,release keys 应该留在独立的 deploy gate 后面。这样,一个 coding task 不会因为 agent 在 .env 里找到方便的 token,就变成 production operation。
预算限制应该和 runner 限制放在一起。团队应该能在 background agent 烧掉一天 tokens 之前暂停、取消或缩小任务。做成本规划时,可以把这篇指南和 OpenClaw cost comparison、OpenClaw API cost 一起使用。
管理者可以信任的 Review Gates
管理者不需要阅读 agent session 的每个 token。他们需要紧凑的证据。在任务结束时,要求提供 branch、commit、变更文件摘要、validation output 和已知 risks。如果 agent 给不出这些,它就还没有完成。
| Gate | Agent 责任 | 人类责任 |
|---|---|---|
| Branch | Push 一个聚焦的 diff | 确认 scope 符合请求 |
| Build | 运行约定的 checks | 判断 failures 是否阻止发布 |
| Review | 解释变更和风险 | 承担产品和安全判断 |
| Merge | 保持交接清晰 | 点击 merge 并负责 rollout |
这正是 Office Claws 补充 OpenClaw 风格 workflows 的地方。它让操作记录保持可见,同时让最终权限留在人类手里。GitHub 侧的循环可以继续读 OpenClaw GitHub workflow 和 OpenClaw team workflow。
推荐的 Office Claws 设置
从小开始:一个共享队列、两类 runners、一条 review policy,以及每周审计失败或被遗弃的 agent tasks。不要在第一天就给每个 agent 宽泛的 repo 和 deploy 访问权。
我们推荐的 OpenClaw team management 设置是:
- 通过 Office Claws 路由请求,而不是私人 shells。
- 每个任务分配一个 owner、runner、branch 和 budget。
- 限制 secrets,并把 release credentials 分开保存。
- 流式输出 logs,让队友能发现 loops 和 stalls。
- Merge 前要求 build output 和 human review。
- 跟踪 failures,让 prompts、runner images 和 policies 持续改进。
这就是诚实的价值:Office Claws 不替代判断,也不声称拥有 OpenClaw。它为 OpenClaw-adjacent、Codex-backed agent work 提供实用的桌面和 VPS 管理层,足够可见,因此值得信任。
相关阅读
- OpenClaw vs Codex — 选择实用的 runtime 和 operating model。
- Office Claws for OpenClaw users — agent work 的桌面管理。
- OpenClaw team workflow — roles、queues 和 PR handoff。
- OpenClaw security best practices — 更安全的 runners 和 credentials。