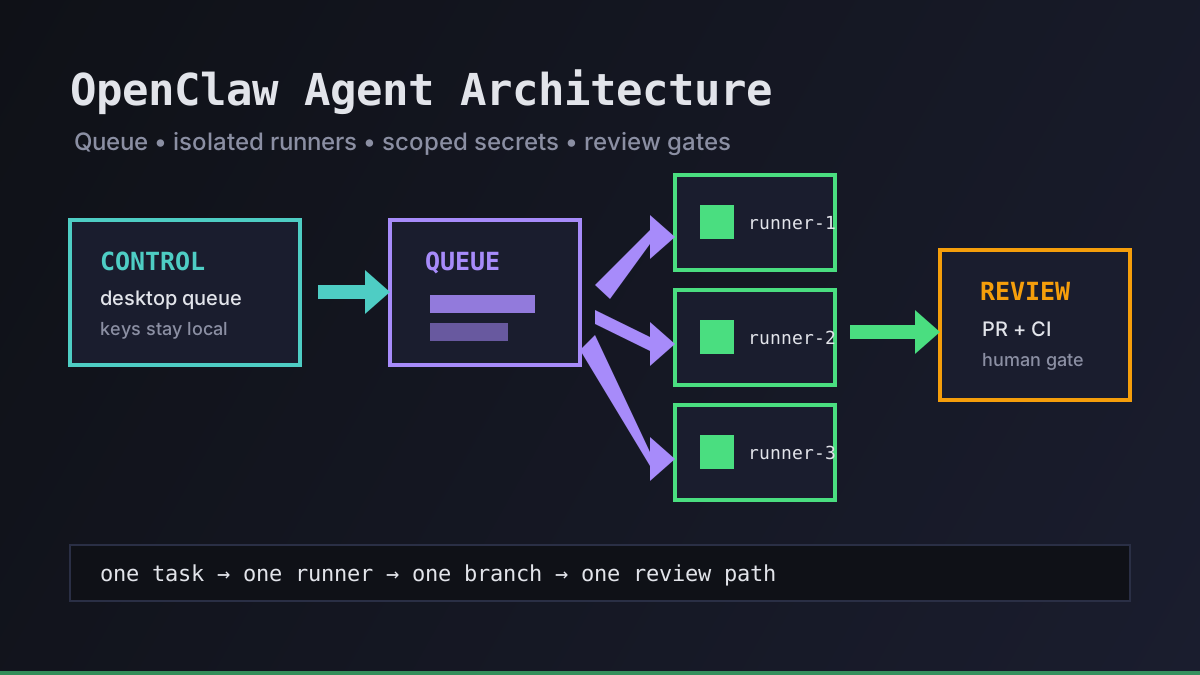
Autonomie im OpenClaw-Stil ist nur dann nützlich, wenn das Betriebsmodell langweilig bleibt. Der Agent darf erkunden, ändern, testen und berichten, aber die Architektur darum herum muss jede Grenze sichtbar machen: wo die Aufgabe beginnt, welcher Runner sie besitzt, welche Secrets sichtbar sind und welches Gate entscheidet, ob die Arbeit ausgeliefert wird.
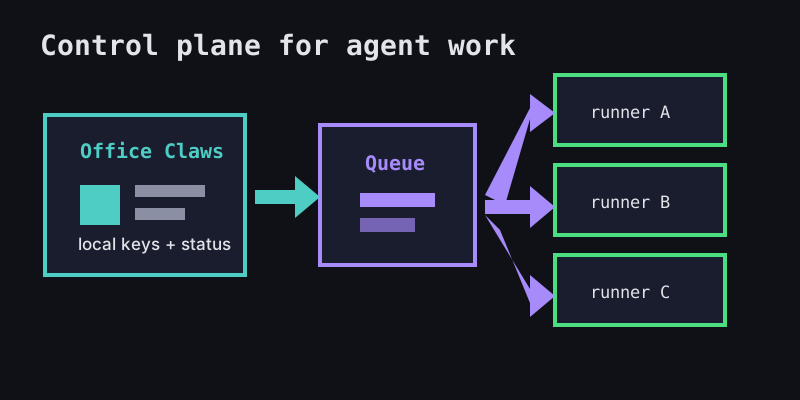
Office Claws ist keine native OpenClaw-Runtime. Wir nutzen es als Desktop- und VPS-Steuerungsschicht für OpenClaw-nahe, Codex-gestützte Workflows: Aufgabe einreihen, Runner isolieren, Logs streamen, Schlüssel eng begrenzen und Review zum Standard machen. Wenn du die Runtime noch auswählst, beginne mit OpenClaw vs Codex und Office Claws for OpenClaw users.
Die Form einer OpenClaw-Agentenarchitektur
Eine sichere OpenClaw-Agentenarchitektur hat fünf Schichten. Jede Schicht sollte austauschbar sein, ohne den anderen zu sehr vertrauen zu müssen.
| Schicht | Verantwortung | Designregel |
|---|---|---|
| Steuerungsebene | nimmt Aufgaben an, zeigt Status, speichert Operator-Zustand | langlebige Schlüssel lokal halten |
| Queue | begrenzt Parallelität und weist Besitz zu | eine Aufgabe sollte einen aktiven Runner haben |
| Runner | führt Befehle in Worktree oder VPS aus | wegwerfbar halten |
| Secret-Grenze | gibt nur den nötigen Zugriff für diese Aufgabe | begrenzte und kurzlebige Tokens bevorzugen |
| Review-Gate | macht aus Ausgabe PR, Release-Notiz oder Ablehnung | Menschen genehmigen Produktionsänderungen |
Diese Trennung verhindert, dass autonomes Coding nur ein geteiltes Terminal mit besserem Branding wird. Die Queue macht Arbeit sichtbar, der Runner kapselt Zustand, und das Review-Gate verhindert, dass ein erfolgreicher Befehl automatisch zum Deploy wird.
Referenz-Blueprint
Nutze diesen Blueprint als Startpunkt, nicht als Diagramm eines einzelnen Produktfeatures. Wichtig ist der Vertrag zwischen den Komponenten.
Office Claws desktop control plane
  ├─ task queue
  ├─ local provider keys
  ├─ approvals and status
  └─ log viewer
        │
        ▼
Runner pool
  ├─ local runner: small edits, docs, quick tests
  ├─ VPS runner: long tasks, stable network, CI triage
  └─ disposable worktree: one branch per task
        │
        ▼
Git provider
  ├─ branch + pull request
  ├─ CI checks
  └─ human review before merge
Für Remote-Ausführung passt dazu OpenClaw remote runner architecture. Für zuverlässige laufende Aufgaben lies OpenClaw background tasks und OpenClaw monitoring.
Die wichtigsten Grenzen
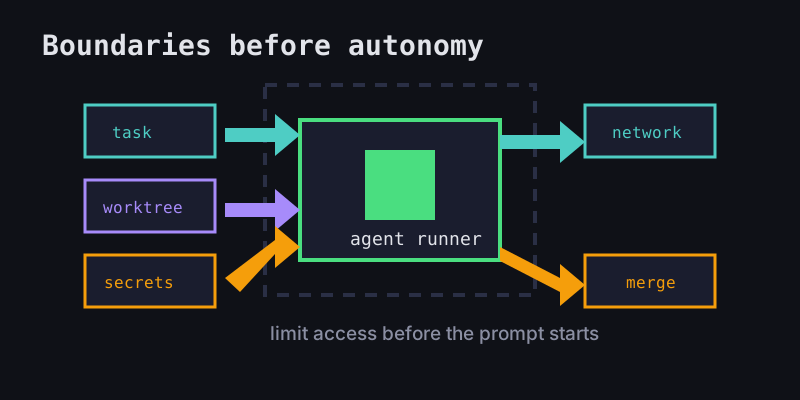
Der riskanteste Fehler ist, den Agenten wie einen vertrauenswürdigen Entwickler-Laptop zu behandeln. Das ist er nicht. Er ist ein Worker mit Aufgabe, Kontextfenster und der Fähigkeit, selbstbewusste Fehler zu machen.
Beginne mit diesen Grenzen:
- Aufgabengrenze: Repo, Branch, erlaubte Pfade und Erfolgsgate festlegen, bevor der Runner startet.
- Dateisystemgrenze: sauberen Worktree oder wegwerfbares VPS-Image statt permanent geteiltem Checkout nutzen.
- Credential-Grenze: Billing-, Produktions- oder organisationsweite Tokens nicht auf den Runner legen.
- Netzwerkgrenze: wissen, welche externen Dienste die Aufgabe wirklich braucht.
- Merge-Grenze: PR-Review, CI oder ein anderes explizites Gate vor
mainverlangen.
Darum profitieren OpenClaw-Workflows von einer Operator-Schicht. Office Claws for OpenClaw users konzentriert sich auf Desktop-Steuerung, VPS-Runner, Logs und Codex-gestützte Ausführung, nicht auf eine permanente Shell mit jedem Secret.
Fehlerbilder, für die man entwerfen sollte
Gute Architektur rechnet mit gewöhnlichen Agentenfehlern. Das System sollte sie sichtbar und behebbar machen.
| Fehlerbild | Symptom | Sicherere Antwort |
|---|---|---|
| Kontextverlust | Agent wiederholt Arbeit oder weitet Umfang aus | Aufgabe stoppen und Restarbeit zusammenfassen |
| Verschmutzter Runner | Tests bestehen nur wegen lokalem Zustand | Runner oder Checkout neu aufbauen |
| Token-Offenlegung | Logs oder Diffs enthalten Secrets | Token widerrufen, Runner löschen, Branch prüfen |
| Endlosschleife | Befehl wiederholt sich ohne Fortschritt | Zeitlimit setzen und Logs zeigen |
| Zu breiter Fix | kleiner Bug wird großer Rewrite | PR ablehnen und mit engerer Aufgabe neu starten |
Das Ziel ist nicht, jeden Fehlversuch zu verhindern. Das Ziel ist billiges Scheitern: stoppen, prüfen, zurücksetzen und mit engerem Aufgabenvertrag neu starten.
Was zuerst gebaut werden sollte
Wenn du eine OpenClaw-Agentenarchitektur neu aufbaust, beginne nicht mit einem komplexen Scheduler. Beginne mit der kleinsten Schleife, die Arbeit reviewbar hält:
- Ein Aufgabendatensatz mit Owner, Repo, Branch und erwarteter Ausgabe.
- Ein isolierter Runner pro aktiver Aufgabe.
- Ein Logstream, der geschlossene Tabs und Laptop-Sleep überlebt.
- Ein Validierungsbefehl wie
npm run build,go test ./...odernpx velite build. - Ein PR-basiertes Review-Gate vor Merge oder Deploy.
Danach kommen Parallelitätslimits, Runner-Pools, Kostenverfolgung und Cleanup-Automatisierung. Wertvoll, aber zweitrangig gegenüber dem Kernvertrag: eine Aufgabe, ein Runner, ein Branch, ein Review-Pfad.
Wo Office Claws hineinpasst
Office Claws macht aus dieser Architektur einen täglichen Workflow: lokale Desktop-Verwaltung, VPS-Runner, dauerhafte Hintergrundaufgaben, Statussichtbarkeit und Codex-gestützte Ausführung für Teams, die Autonomie im OpenClaw-Stil ohne Kontrollverlust wollen.
Es muss nicht so tun, als wären Agenten standardmäßig sicher. Die bessere Annahme lautet: Agenten sind mächtig, nützlich und manchmal falsch. Architektur gibt ihnen Raum zum Arbeiten und hält Secrets, Branches und Produktion hinter expliziten Gates.
Das ist die praktische Version von OpenClaw agent architecture: Autonomie beobachtbar machen, Runner ersetzbar halten und Shipping zu einer geprüften Entscheidung statt zu einem Nebeneffekt machen.
Weiterführende Lektüre
- OpenClaw vs Codex — Runtime- und Betriebsmodelle vergleichen.
- OpenClaw desktop manager — lokale Steuerung für OpenClaw-nahe Workflows.
- OpenClaw security best practices — Blast Radius senken, bevor Agenten echte Repos berühren.