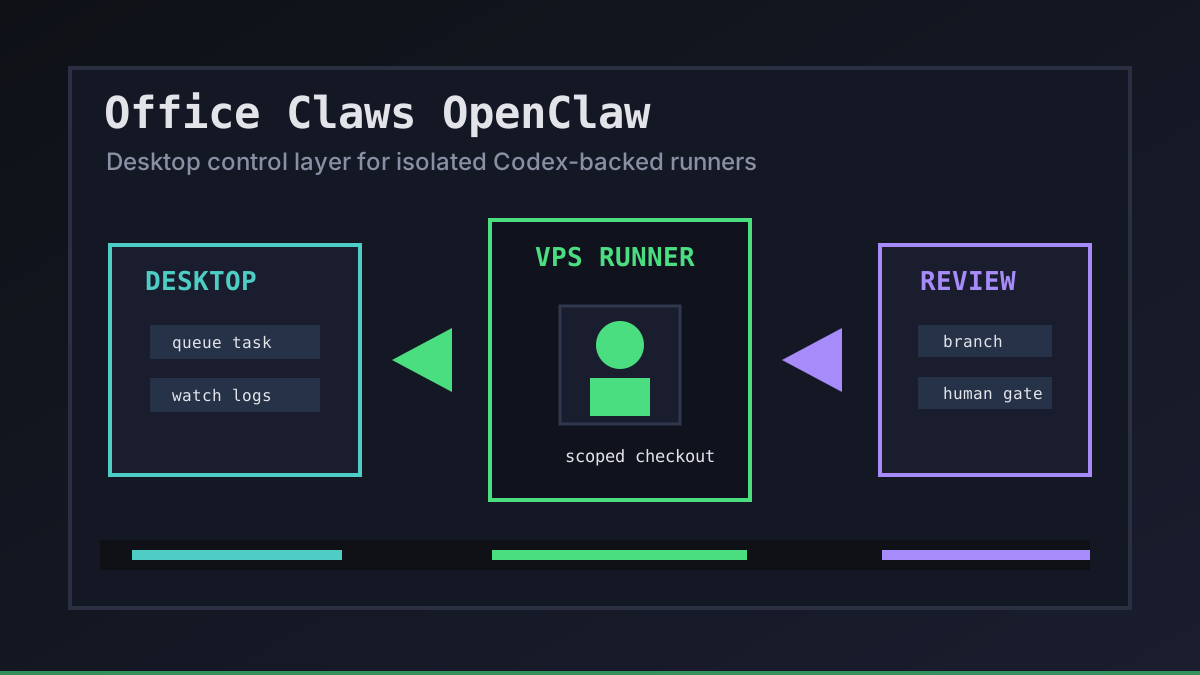
为什么 Office Claws 属于 OpenClaw 技术栈
Office Claws 和 OpenClaw 解决的是同一个现实问题的不同部分:开发者希望让编码任务自动化,但不想给每个 agent 无限信任。OpenClaw 带来了 agent 驱动任务的需求。Office Claws 是我们围绕 Codex-backed runner 使用的桌面和 VPS 控制层,适合需要本地可见性、隔离机器和稳定审查门禁的团队。
我们会清楚划定边界。Office Claws 不会被宣传为原生 OpenClaw runtime。它帮助 OpenClaw 用户设计 workflow 周围的操作层:任务在哪里运行、哪个分支拥有 diff、日志如何被观察、什么时候由人批准结果。如果你还在先比较 runtime,请从 OpenClaw vs Codex 开始,再把这篇文章当作架构清单。
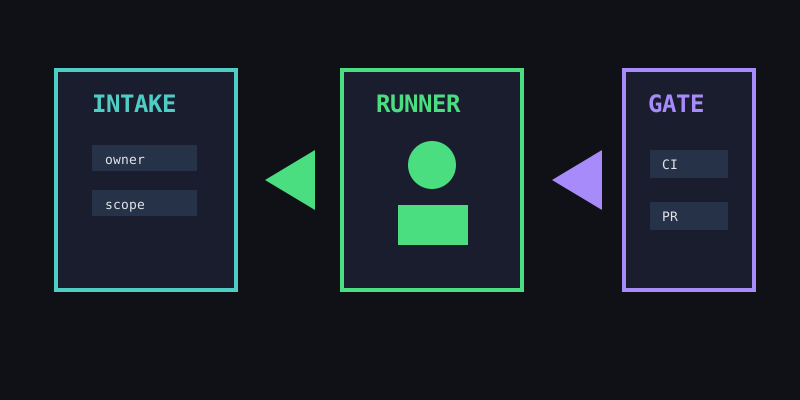
控制层契约
一个有用的 Office Claws OpenClaw 设置,会在任何 agent 接触仓库之前先定义一个小契约。这不是官僚流程,而是让团队能够审查自治工作的方式。
| 层级 | Office Claws 责任 | 降低的 OpenClaw 式风险 |
|---|---|---|
| Intake | 将任务与 owner、scope、branch 一起排队 | 在共享 checkout 中出现匿名 agent 工作 |
| Runner | 把工作放到本地或 VPS 机器 | 笔记本卡死、secret 混用 |
| Network | 优先使用 SSH 或 Tailscale | agent 接口暴露到公网 |
| Evidence | 保持日志和验证输出可见 | 只相信 summary 而没有证据 |
| Release | 让 merge/deploy gate 留给人 | agent 发布超出预期的变更 |
这就是为什么 OpenClaw desktop manager、OpenClaw VPS manager 和 Office Claws for OpenClaw users 都重复同一个模式:一个任务、一个 runner、一个分支、一个 review gate。
小团队参考架构
最安全的默认方案刻意保持简单。把 Office Claws 放在桌面端,连接一个或多个 VPS runner,让 Codex-backed agent 在受限 checkout 中工作。团队仍然掌控 prompt、secret、review 和生产部署。
office_claws_openclaw_stack:
  desktop: operator console
  runner: vps-small-01
  transport: tailscale_or_ssh
  runtime: codex_backed_agent
  branch: agent/<task-name>
  gates:
    - build_or_test_command
    - pull_request_review
    - human_deploy_decision
重点不是 VPS 的具体大小,而是隔离。文档任务不应该看到生产密钥。后端迁移不应该复用营销编辑用的同一个长期 shell。卡住的 agent 应该足够可见,能在消耗一整天之前被停止。
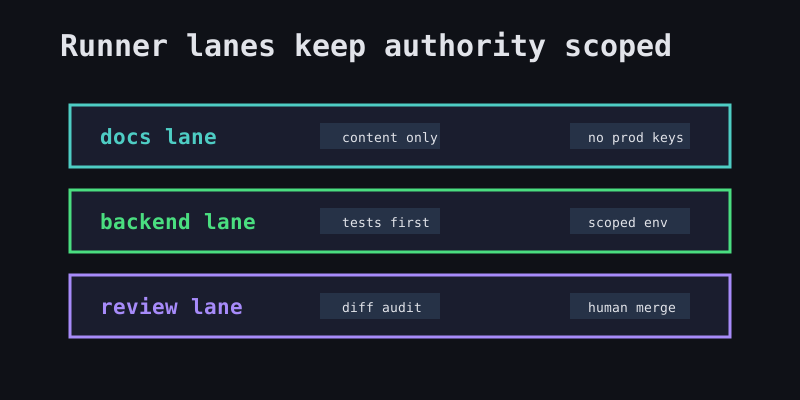
什么时候适合这个模式
当团队已经越过实验阶段,需要操作纪律时,可以在 OpenClaw-adjacent workflow 中使用 Office Claws。它特别适合这些情况:
- 开发者想要远程 agent,但不想留下到处隐藏的 terminal session。
- 小团队需要共享 agent 状态和成本可见性。
- 安全审查者希望 secret 保持本地或限制在某个 runner。
- 产品负责人希望每个自治变更都以普通 branch 和 PR 落地。
- OpenClaw 的订阅、迁移或 runtime 限制让 Codex-backed execution 成为实际路径。
成本规划可以搭配 OpenClaw cost comparison。安全加固可以使用 OpenClaw security best practices 和 OpenClaw secrets management。
建议
从小处开始。让一个安全任务通过 Office Claws,在一个隔离 runner 上运行,并要求先有分支和验证输出再进入 review。只有当操作模型变得无聊可靠时,再增加更多 runner。
Office Claws 对 OpenClaw 用户最有价值的方式,是保持诚实:它不是神奇的 runtime 替换,不是黑盒托管队列,而是用于 Codex-backed agent work 的实用桌面/VPS 层,提供可见日志、受限权限和人工 release gate。