Hermes Agent vs Codex est surtout une question de contrôle
Chercher Hermes Agent vs Codex signifie souvent que les noms cachent une décision plus profonde : voulez-vous un système autonome persistant qui apprend entre les sessions, ou un runtime de code que vous pouvez limiter à un dépôt, une tâche et une étape de revue ?
Hermes Agent, de Nous Research, est positionné autour de la mémoire, de la création autonome de skills, des passerelles de messagerie, de la planification cron, des subagents, de MCP et de plusieurs backends de terminal. Codex est le chemin d’exécution pratique que beaucoup d’utilisateurs OpenClaw choisissent lorsqu’ils veulent qu’un agent travaille dans une branche puis s’arrête à la revue. Office Claws est séparé d’Hermes et d’OpenClaw ; son rôle est d’opérer des runners desktop et VPS adossés à Codex avec des logs visibles, des limites de coût et des points de passage plus sûrs.
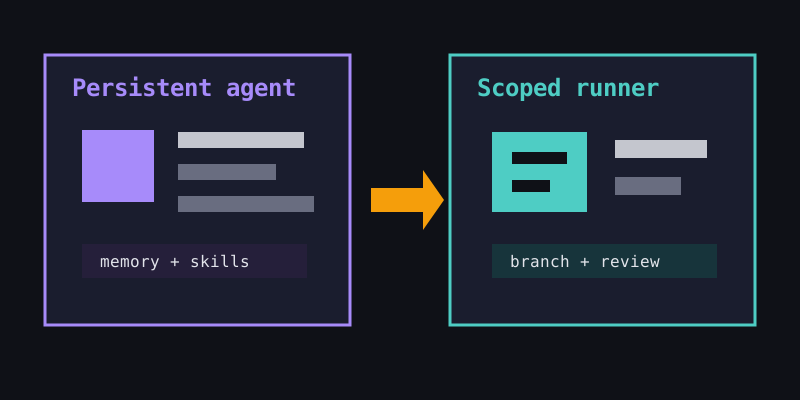
Tableau comparatif pour les utilisateurs OpenClaw
| Zone de décision | Hermes Agent | Runner adossé à Codex | Rôle d’Office Claws |
|---|---|---|---|
| Pari principal | Comportement persistant, mémoire et skills | Exécution de code bornée dans un dépôt | Opérer le runner, la branche, les logs et la revue |
| Emplacement du runtime | Vérifier les docs Hermes pour les options locales, conteneur, SSH et hébergées | Shell local, VPS ou autre terminal configuré | Gestion desktop et VPS pour tâches répétables |
| Modèle mémoire | La mémoire fait partie du récit produit | Souvent contexte de prompt, dépôt et tâche | Garder l’état opérationnel sans promettre d’import mémoire autonome |
| Surface skills/plugins | Les skills peuvent devenir un comportement durable | Scripts et prompts restent plus proches du dépôt | Revoir l’automatisation réutilisable avant production |
| Planification | L’autonomie de type cron est un point clé | Scheduler externe, CI ou exécution déclenchée par chat | Tâches planifiées avec propriétaire et audit |
| Messagerie | Une passerelle large demande un périmètre précis | Points d’entrée chat ou CLI plus étroits | Envoyer le travail dans des branches, pas dans des shells invisibles |
| Risque sécurité | Confidentialité mémoire, exposition gateway, autorité backend | Permissions shell, tokens, périmètre repo | Tokens limités, workdirs isolés, runners VPS jetables |
| Meilleur usage | Explorer des assistants autonomes durables | Livrer des changements via revue normale | Opérer des workflows proches d’OpenClaw avec sécurité |
En bref : Hermes demande combien un agent doit mémoriser et évoluer. Codex demande avec quelle sécurité une tâche de code peut être exécutée. Office Claws for OpenClaw users se place côté opérations : provisionner, observer, limiter et revoir ce travail.
Choisissez Hermes quand la mémoire est le produit
Hermes mérite une évaluation lorsque le comportement persistant est l’objectif. Si vous voulez un agent capable de conserver du contexte entre sessions, de créer ou améliorer des skills, de répondre via des surfaces de messagerie et de choisir des backends de terminal, vous testez un système autonome plus large qu’un simple ouvrier de code.
Ce système plus large exige une diligence plus large. Avant de l’utiliser sur du code sérieux, demandez :
- Qu’est-ce qui entre en mémoire, et comment est-ce supprimé ou audité ?
- Quels messages de chat peuvent déclencher des commandes ?
- Où vivent les skills générées, et qui les révise ?
- Quel backend accède aux secrets, clés SSH et dépôts ?
- Peut-on reconstruire une tâche échouée sans exposer de contexte privé ?
Ces questions ne sont pas hostiles. C’est la checklist normale pour tout agent qui persiste au-delà d’une branche.
Choisissez Codex quand le produit est du code révisable
Les workflows adossés à Codex sont volontairement plus étroits. C’est souvent un avantage. Un agent de code utile peut ouvrir un dépôt, créer une branche, lancer des tests, produire un diff et s’arrêter avant le merge. Les équipes qui comparent des outils après une migration OpenClaw se soucient souvent moins d’une grande couche mémoire que d’une pull request propre.
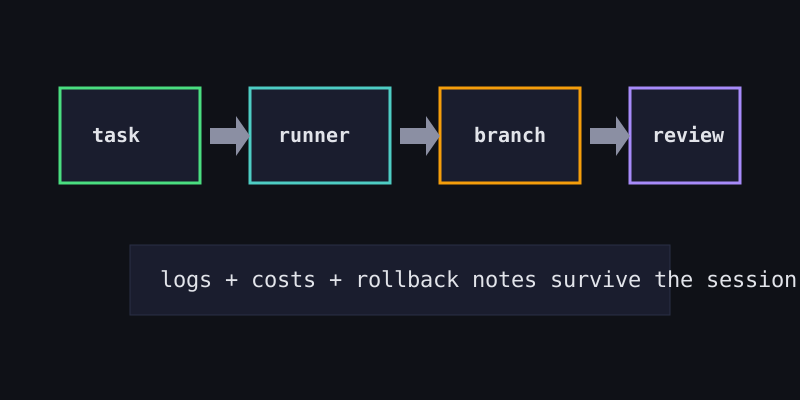
Si vous venez d’une recherche OpenClaw, lisez aussi OpenClaw vs Codex et OpenClaw desktop manager. La question opérationnelle n’est pas seulement quel modèle écrit du code. C’est de savoir si chaque tâche a un propriétaire, un runner, une branche, un flux de logs et un chemin de rollback visibles.
Un plan d’évaluation sûr
Utilisez le même banc d’essai pour les deux outils afin que la comparaison soit équitable :
1. pick one low-risk repository
2. create an isolated branch and runner
3. scope tokens before the first task
4. keep secrets out of prompts and memory
5. require a human merge gate
6. archive logs, cost notes, and rollback commands
Mesurez ensuite les résultats plutôt que les impressions : qualité du diff, tests verts, coût tokens/API, temps d’installation, récupération après tâche bloquée et facilité pour un reviewer de comprendre ce qui s’est passé.
En production, nous préférons le modèle ennuyeux : une tâche par workdir, une branche par résultat, des logs qui survivent à la session et un humain qui décide de merger. Hermes peut être l’expérience d’autonomie la plus ambitieuse. Les runners adossés à Codex sont souvent le chemin le plus direct vers du code révisable.
Recommandation
Choisissez Hermes Agent si votre expérience principale concerne la mémoire persistante, la croissance des skills et une opération autonome large. Choisissez des runners adossés à Codex si votre travail principal est de produire des changements bornés avec une revue prévisible. Choisissez Office Claws si vous voulez que le chemin Codex ressemble moins à un terminal libre et davantage à une couche d’opérations pour le travail proche d’OpenClaw : runners isolés, progression visible, notes de coût et portes de merge délibérées.
Sources et lectures associées
- Documentation Hermes Agent : https://hermes-agent.nousresearch.com/docs/
- NousResearch/hermes-agent sur GitHub : https://github.com/NousResearch/hermes-agent
- OpenClaw vs Codex
- Hermes Agent vs OpenClaw
- Hermes Agent OpenClaw Migration
- OpenClaw Desktop Manager