Pourquoi OpenClaw Developer Tools a besoin d’une couche d’exploitation
Les agents de style OpenClaw sont utiles quand ils peuvent modifier un dépôt, lancer des vérifications et rendre une branche relisable. Ils deviennent risqués quand chaque développeur invente son propre script shell, son modèle de jetons et son architecture VPS.
Nous pensons que la pile OpenClaw developer tools la plus sûre est volontairement sobre : une couche de contrôle desktop, des runners locaux ou VPS isolés, des branches GitHub, des logs visibles et des portes de revue explicites. Office Claws n’est pas un runtime OpenClaw natif ; c’est la couche d’exploitation que nous plaçons autour d’agents adossés à Codex pour les équipes qui veulent des workflows de type OpenClaw sans perdre le contrôle des machines, des clés ou des déploiements. Si vous comparez d’abord les runtimes, commencez par OpenClaw vs Codex et Office Claws for OpenClaw users.
La chaîne d’outils OpenClaw de base
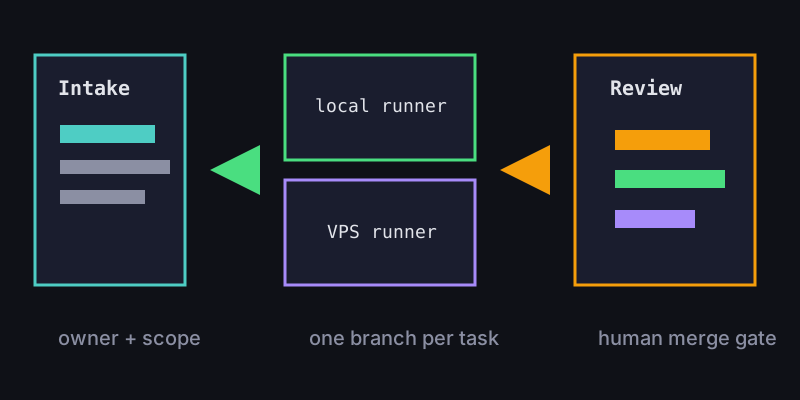
Une pile pratique couvre l’entrée, l’exécution, la revue et la récupération. Le fournisseur de modèle exact compte moins que l’isolation et l’observabilité.
| Couche | Modèle d’outillage | Bon résultat |
|---|---|---|
| Entrée | File desktop ou modèle d’issue | chaque tâche a un propriétaire, un périmètre et une porte de sortie |
| Runner | Worktree local ou agent VPS | une tâche par checkout, branche et flux de logs |
| Secrets | Gestion locale des clés et jetons limités | pas de .env partagé collé dans des shells distants |
| Revue | Branche GitHub, PR et CI | les humains approuvent architecture et compromis produit |
| Récupération | Snapshots, logs et kill switches | les agents bloqués peuvent être arrêtés sans perdre le contexte |
Office Claws se place entre la demande humaine et le runner. Le desktop garde les tâches visibles, tandis que les runners VPS éloignent les longs travaux de l’ordinateur portable. C’est la même architecture que nous recommandons dans le guide OpenClaw VPS manager.
Un manifeste de départ pour le travail agentique
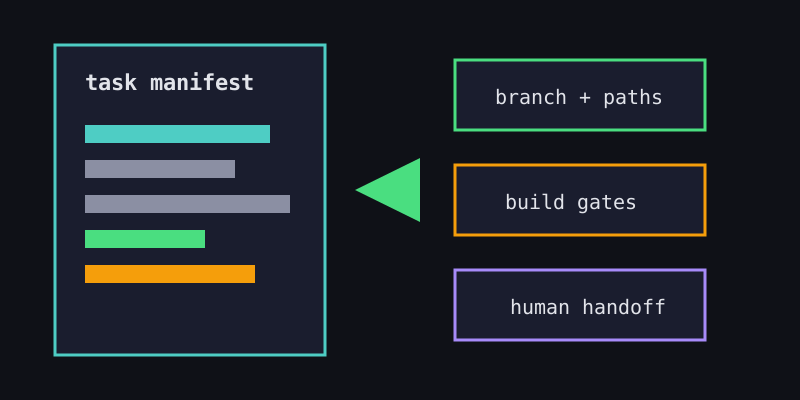
L’outil développeur le plus simple est un petit contrat qui accompagne la tâche. Il empêche une demande de documentation de devenir une réécriture produit.
task:
  owner: platform-team
  goal: add-developer-tools-guide
  runtime: codex-backed-runner
  branch: agent/openclaw-developer-tools
  allowed_paths:
    - website/content/blog/**
    - website/public/blog/**
  gates:
    - npx velite build
    - npm run build
  handoff:
    requires_pr: true
    human_merge: true
Gardez ce manifeste court. Les développeurs doivent élargir les permissions volontairement, pas parce qu’un agent a trouvé un fichier voisin tentant. Pour les habitudes de branches et de CI, lisez OpenClaw GitHub workflow.
Choisir les outils sans perdre le contrôle
Les meilleurs OpenClaw developer tools rendent les parties risquées explicites. Avant d’ajouter un plugin ou une passerelle, demandez ce que cela change pour les permissions, le coût et l’auditabilité.
- Voyons-nous quel runner possède la tâche maintenant ?
- Pouvons-nous l’arrêter sans tuer un travail sans rapport ?
- Les secrets sont-ils limités à la plus petite surface utile ?
- L’agent termine-t-il avec une branche, un hash de commit et une sortie de validation ?
- Un coéquipier peut-il relire le résultat sans rejouer toute la session terminal ?
Si la réponse est non, l’outil peut rester utile, mais il ne devrait pas faire partie du chemin par défaut. C’est là que OpenClaw security best practices et OpenClaw secrets management deviennent des exigences d’exploitation, pas des lectures facultatives.
Configuration Office Claws recommandée
Pour la plupart des équipes, nous recommandons cette pile de départ :
- L’app desktop Office Claws pour l’entrée des tâches, la visibilité des runners et les logs.
- Un runner local pour les petits changements et un runner VPS pour les travaux longs.
- Des branches GitHub pour chaque tâche d’agent, avec la CI comme trace de preuve.
- Des jetons fournisseur et dépôt limités ; pas de secrets de production partagés sur les runners.
- Une porte de merge et de déploiement détenue par un humain.
Cela donne aux développeurs la vitesse des agents autonomes tout en gardant des points de contrôle familiers. Office Claws for OpenClaw users est la couche pratique : gestion desktop, isolation des runners VPS, exécution adossée à Codex quand c’est le runtime honnête, et portes de revue qui rendent ce travail suffisamment sûr pour être répété.
Lectures liées
- OpenClaw vs Codex — comparer runtime et exploitation.
- OpenClaw Desktop Manager — gérer les agents depuis une app locale.
- OpenClaw GitHub Workflow — branches, CI et passages en PR.
- OpenClaw Security Best Practices — isoler les runners et réduire le blast radius.