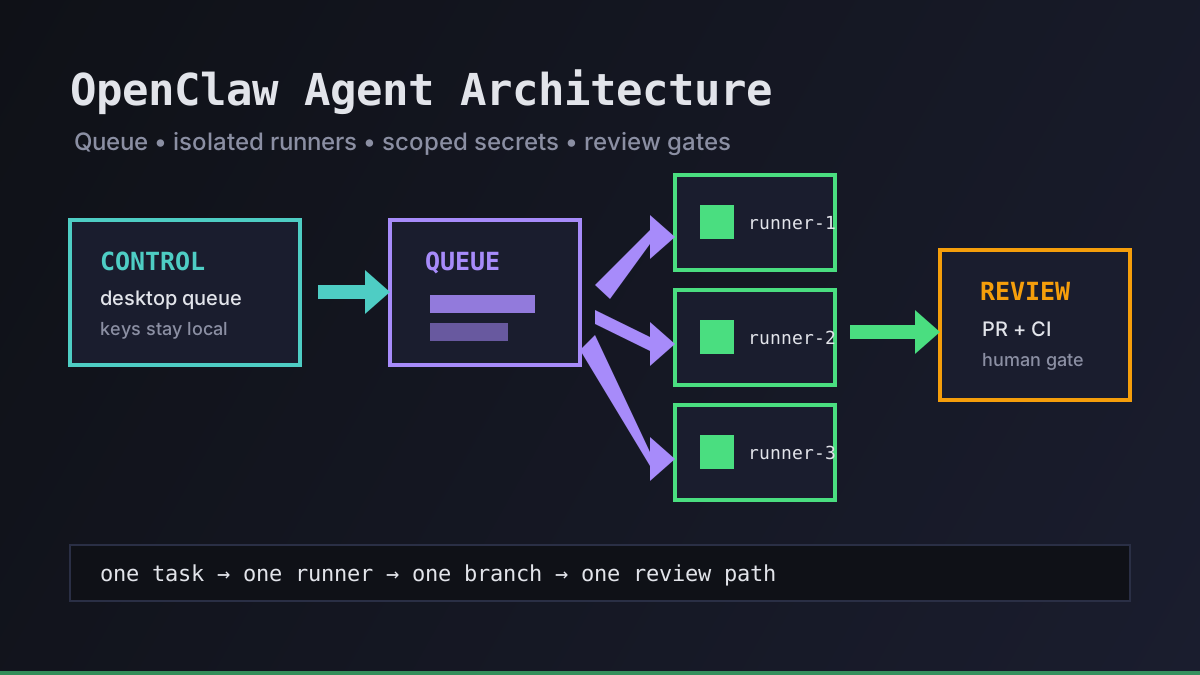
L’autonomie façon OpenClaw n’est utile que si le modèle d’exploitation reste ennuyeux. L’agent peut explorer, modifier, tester et revenir avec un résultat, mais l’architecture autour de lui doit rendre chaque limite explicite : où commence la tâche, quel runner la possède, quels secrets il peut voir et quel gate décide si le travail part en production.
Office Claws n’est pas une runtime OpenClaw native. Nous l’utilisons comme couche de contrôle desktop et VPS pour des workflows proches d’OpenClaw, soutenus par Codex : mettre la tâche en file, isoler le runner, diffuser les logs, limiter les clés et faire de la revue le chemin par défaut. Si tu choisis encore la runtime, commence par OpenClaw vs Codex et Office Claws for OpenClaw users.
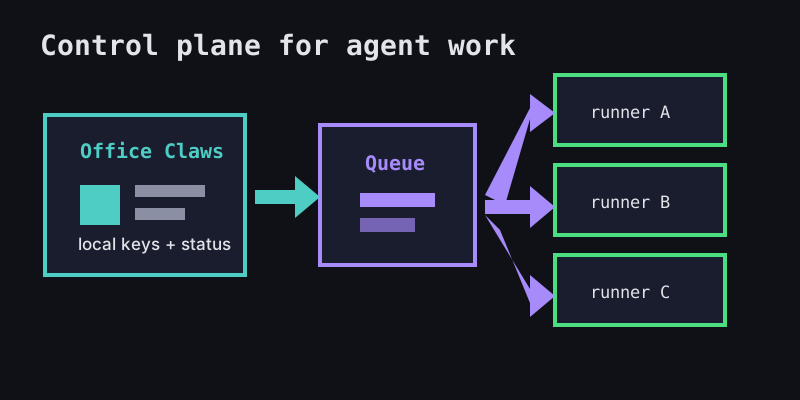
La forme d’une architecture d’agents OpenClaw
Une architecture d’agents OpenClaw sûre comporte cinq couches. Chaque couche doit pouvoir être remplacée sans devoir trop faire confiance aux autres.
| Couche | Responsabilité | Règle de conception |
|---|---|---|
| Plan de contrôle | accepte les tâches, affiche l’état, garde l’état opérateur | conserver les clés durables en local |
| File d’attente | limite la concurrence et attribue la propriété | une tâche doit avoir un runner actif |
| Runner | exécute les commandes dans un worktree ou un VPS | le rendre jetable |
| Limite des secrets | donne seulement l’accès nécessaire à la tâche | préférer des tokens limités et courts |
| Gate de revue | transforme la sortie en PR, note de release ou rejet | les humains valident les changements de production |
Cette séparation évite que le coding autonome devienne un terminal partagé avec une meilleure marque. La file rend le travail visible, le runner contient l’état, et le gate de revue empêche une commande réussie de devenir un déploiement automatique.
Plan de référence
Utilise ce plan comme point de départ, pas comme le schéma d’une fonctionnalité unique. Le plus important est le contrat entre composants.
Office Claws desktop control plane
  ├─ task queue
  ├─ local provider keys
  ├─ approvals and status
  └─ log viewer
        │
        ▼
Runner pool
  ├─ local runner: small edits, docs, quick tests
  ├─ VPS runner: long tasks, stable network, CI triage
  └─ disposable worktree: one branch per task
        │
        ▼
Git provider
  ├─ branch + pull request
  ├─ CI checks
  └─ human review before merge
Pour l’exécution distante, complète avec OpenClaw remote runner architecture. Pour la fiabilité des tâches longues, lis OpenClaw background tasks et OpenClaw monitoring.
Les limites qui comptent le plus
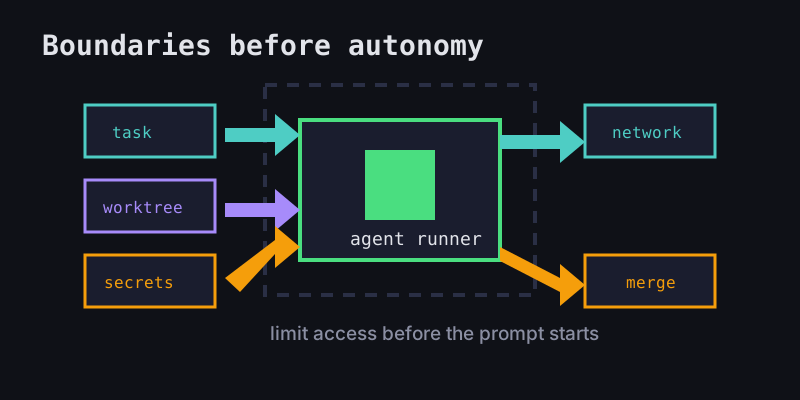
L’erreur la plus risquée consiste à traiter l’agent comme l’ordinateur portable fiable d’un développeur. Ce n’est pas le cas. C’est un worker avec une tâche, une fenêtre de contexte et la capacité de se tromper avec assurance.
Commence par ces limites :
- Limite de tâche : définir dépôt, branche, chemins autorisés et gate de succès avant le démarrage du runner.
- Limite du système de fichiers : utiliser un worktree propre ou une image VPS jetable plutôt qu’un checkout partagé permanent.
- Limite des identifiants : éviter les tokens de facturation, de production ou d’organisation entière sur le runner.
- Limite réseau : savoir quels services externes sont réellement nécessaires.
- Limite de merge : exiger revue de PR, CI ou autre gate explicite avant
main.
C’est pourquoi les workflows OpenClaw gagnent à avoir une couche opérateur. Office Claws for OpenClaw users se concentre sur le contrôle desktop, les runners VPS, les logs et l’exécution Codex, pas sur une shell permanente avec tous les secrets.
Modes d’échec à prévoir
Une bonne architecture suppose que les agents échouent de façons ordinaires. Le système doit rendre ces échecs visibles et récupérables.
| Mode d’échec | Symptôme | Réponse plus sûre |
|---|---|---|
| Contexte perdu | l’agent répète le travail ou élargit le périmètre | arrêter la tâche et résumer le reste |
| Runner sale | les tests passent seulement grâce à l’état local | reconstruire le runner ou le checkout |
| Exposition de token | logs ou diffs contiennent des secrets | révoquer le token, supprimer le runner, auditer la branche |
| Boucle infinie | commandes répétées sans progrès | imposer une limite de temps et afficher les logs |
| Correctif trop large | petit bug transformé en grande réécriture | refuser la PR et relancer avec une tâche plus étroite |
Le but n’est pas d’empêcher toute tentative ratée. Le but est de rendre l’échec peu coûteux : arrêter, inspecter, réinitialiser et réessayer avec un contrat plus précis.
Que construire d’abord
Si tu construis une architecture d’agents OpenClaw depuis zéro, ne commence pas par un scheduler complexe. Commence par la boucle minimale qui garde le travail révisable :
- Un enregistrement de tâche avec propriétaire, dépôt, branche et sortie attendue.
- Un runner isolé par tâche active.
- Un flux de logs qui survit à la fermeture d’onglets et à la veille du laptop.
- Une commande de validation comme
npm run build,go test ./...ounpx velite build. - Un gate de revue basé sur une PR avant merge ou déploiement.
Ajoute ensuite limites de concurrence, pools de runners, suivi des coûts et nettoyage automatique. C’est utile, mais secondaire face au contrat central : une tâche, un runner, une branche, un chemin de revue.
Où Office Claws s’insère
Office Claws transforme cette architecture en workflow quotidien : gestion locale desktop, runners VPS, tâches durables en arrière-plan, visibilité de l’état et exécution Codex pour les équipes qui veulent une autonomie façon OpenClaw sans perdre le contrôle opérationnel.
Il n’a pas besoin de prétendre que chaque agent est sûr par défaut. L’hypothèse plus sûre est que les agents sont puissants, utiles et parfois faux. L’architecture leur donne de l’espace pour travailler tout en gardant secrets, branches et production derrière des gates explicites.
Voilà la version pratique d’OpenClaw agent architecture : rendre l’autonomie observable, rendre les runners remplaçables et faire de la mise en production une décision revue plutôt qu’un effet secondaire.
Lectures liées
- OpenClaw vs Codex — comparer runtime et modèles d’exploitation.
- OpenClaw desktop manager — contrôle local pour workflows proches d’OpenClaw.
- OpenClaw security best practices — réduire le rayon d’impact avant que les agents touchent de vrais dépôts.