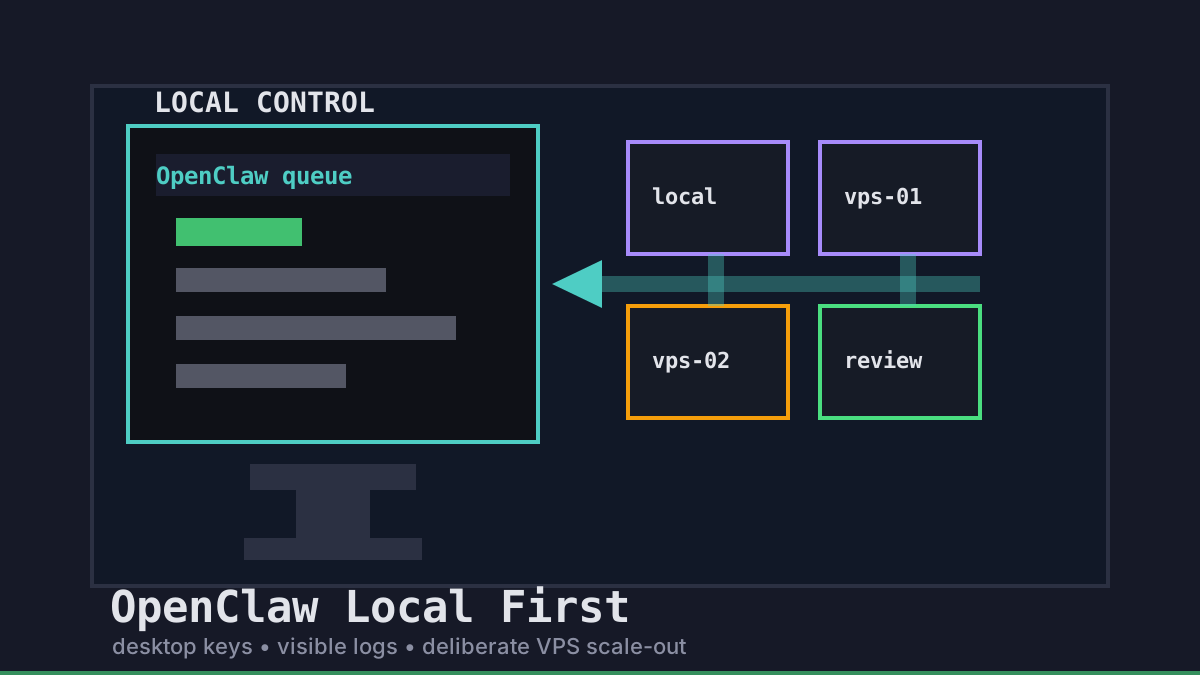
Le travail de type OpenClaw inspire plus facilement confiance quand le premier point de contrôle reste local. Nous préférons lancer les agents depuis un flux de bureau, garder les secrets près de l’opérateur et passer aux runners VPS seulement quand la tâche exige vraiment plus d’isolation, de durée d’exécution ou de parallélisme.
Office Claws n’est pas un runtime OpenClaw natif. C’est la couche d’exploitation pratique pour les équipes proches d’OpenClaw qui veulent des files visibles, une gestion locale des clés, une exécution adossée à Codex quand c’est le bon choix, et des runners distants qui restent vérifiables. Si vous comparez d’abord les runtimes, lisez OpenClaw vs Codex, puis utilisez ce guide comme modèle opérationnel.
Pourquoi OpenClaw Local First vaut mieux que Cloud First
Une configuration cloud-first pour agents peut être pratique, mais elle masque souvent les détails ennuyeux qui déterminent si une équipe continue à faire confiance au système : où vivent les tokens, qui peut voir les logs, quelle branche possède le diff et à quelle vitesse un humain peut arrêter un travail qui dérape.
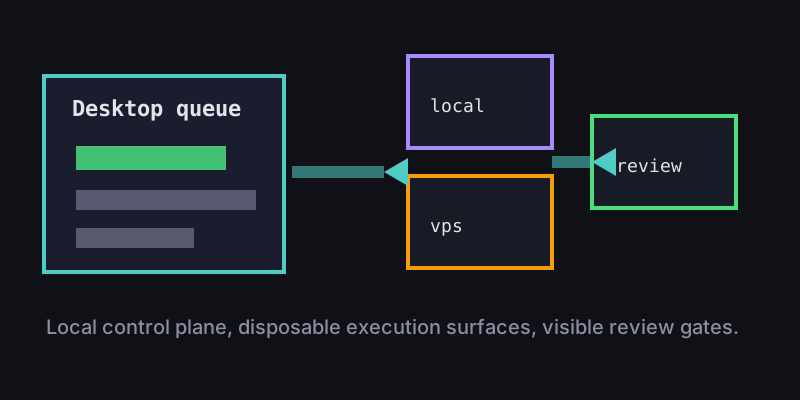
Un modèle local-first pour OpenClaw inverse ce défaut. Le bureau est le centre de commande. Une tâche commence avec une intention visible, un accès limité et un reviewer connu. Les machines distantes sont des surfaces d’exécution jetables, pas la source de vérité.
| Décision | Défaut local-first | Risque cloud-first |
|---|---|---|
| Secrets | Garder les clés fournisseur près de l’opérateur | Disperser des fichiers .env sur les runners |
| Logs | Suivre l’état depuis un seul bureau | Reconstruire le contexte depuis des shells distants |
| Branches | Une tâche, une branche, un owner | Dérive dans des checkouts partagés |
| Coût | Commencer petit, évoluer si nécessaire | Capacité toujours allumée |
| Revue | Le gate humain de merge reste visible | L’automatisation semble terminée trop tôt |
Office Claws pour les utilisateurs d’OpenClaw s’inscrit ici parce que le bureau reste l’endroit où le travail est mis en file, surveillé et relu. Le runner peut être local, connecté par Tailscale ou être un VPS DigitalOcean, mais le contrat opérationnel reste le même.
Le contrat OpenClaw local-first
Nous utilisons un petit contrat de tâche avant qu’un agent touche au dépôt. Ce n’est pas de la bureaucratie ; c’est le contexte minimum qui rend le codage autonome assez sûr pour être répété.
task:
  owner: gleb
  goal: add-search-empty-state
  runtime: codex-backed-runner
  checkout: clean-branch
  allowed_paths:
    - website/src/app/**
    - website/content/**
  gates:
    - npm run build
    - pull_request_required
Ce contrat accompagne le travail, qu’il s’exécute localement ou sur un VPS. Une tâche locale peut suffire pour une petite mise à jour de documentation. Un runner distant a plus de sens pour de longs builds, des branches parallèles ou des changements de dépendances risqués. L’idée est que la montée en charge soit un choix délibéré, pas l’endroit par défaut où vivent tous les secrets et tous les checkouts.
Pour le côté distant de ce modèle, associez cet article à OpenClaw on VPS et OpenClaw remote runner architecture.
Quand déplacer le travail vers un runner VPS
Local first ne veut pas dire local only. Cela veut dire que le plan de contrôle reste local, tandis que l’exécution se déplace lorsqu’il existe une raison claire.
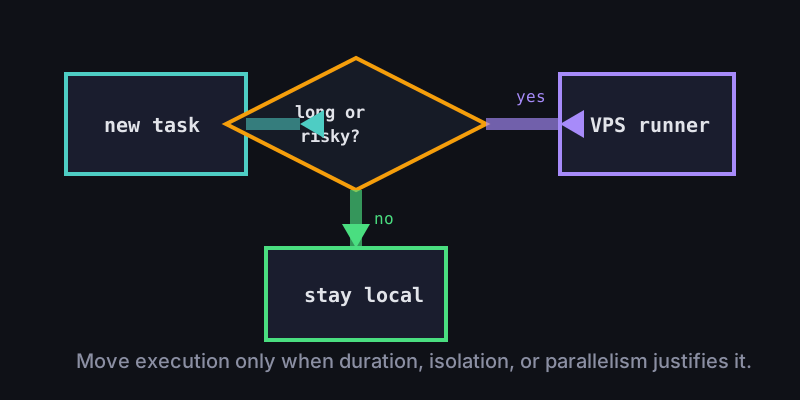
Utilisez un runner VPS quand la tâche exige :
- Plus de temps qu’une session de portable ne peut fournir en sécurité.
- Une machine propre pour des changements de dépendances ou de build.
- Du travail parallèle sans arbres de travail partagés.
- Une limite de blast radius plus forte pour du code non fiable.
- Des logs persistants pendant que l’opérateur humain s’éloigne.
Gardez le chemin local quand la tâche est petite, très dépendante de la revue ou surtout éditoriale. Le runner réussi le plus simple est souvent le plus sûr.
Configuration Office Claws recommandée
Une configuration OpenClaw local-first pratique ressemble à ceci :
- Lancez chaque demande depuis la file du bureau.
- Gardez par défaut les clés fournisseur et les identifiants de release hors des runners jetables.
- Utilisez un checkout isolé et une branche par tâche.
- Envoyez les tâches longues ou risquées vers des runners VPS connectés par Tailscale ou DigitalOcean.
- Exigez la sortie de build, le hash de commit et les notes de revue avant le merge.
- Utilisez OpenClaw security best practices comme checklist pour les secrets, les approbations et les logs.
C’est le rôle honnête d’Office Claws : gestion de bureau, provisionnement et surveillance de runners VPS, exécution adossée à Codex quand c’est la route pratique, et gestion locale des clés plus sûre. Il ne demande pas aux équipes de faire confiance à une automatisation invisible. Il leur donne un centre de commande local capable de monter en charge sans perdre le gate humain de revue.
Lectures liées
- OpenClaw vs Codex — comparer les arbitrages de runtime et d’exploitation.
- Office Claws pour les utilisateurs d’OpenClaw — la couche de gestion de bureau.
- OpenClaw on VPS — quand l’exécution distante vaut le coût.
- OpenClaw security best practices — clés plus sûres, isolation et gates de revue.