为什么需要 OpenClaw 本地桌面应用
当代理开始长时间运行、创建分支并修改真实仓库时,OpenClaw 风格的工作流就不再只是实验。终端适合试用;本地桌面应用适合做控制平面:启动任务、把凭据留在本机、观察远程 runner,并决定哪些改动可以合并。
Office Claws 不是原生 OpenClaw runtime。更准确的定位是运维层:Office Claws for OpenClaw users 为 Codex-backed 代理工作提供本地桌面管理、VPS runner、日志和人工 review gate。如果你还在选择 runtime,请先读 OpenClaw vs Codex。
桌面应用应该控制什么
桌面应用不应该只是更漂亮的终端。它应该让高风险部分可见、可审查、可回滚。
| 控制区域 | 好的做法 | 价值 |
|---|---|---|
| 凭据 | 长期密钥留在本机 | VPS runner 不会变成秘密仓库 |
| Runner | 一个任务对应一个 workdir、分支和日志流 | 故障容易隔离 |
| 审批 | 部署和破坏性命令需要 gate | 代理不能静默修改生产环境 |
| 成本 | token 消耗和卡住的任务可见 | 预算问题更早暴露 |
| Git | 重要改动进入可 review 的分支 | 人保留 merge 决策权 |
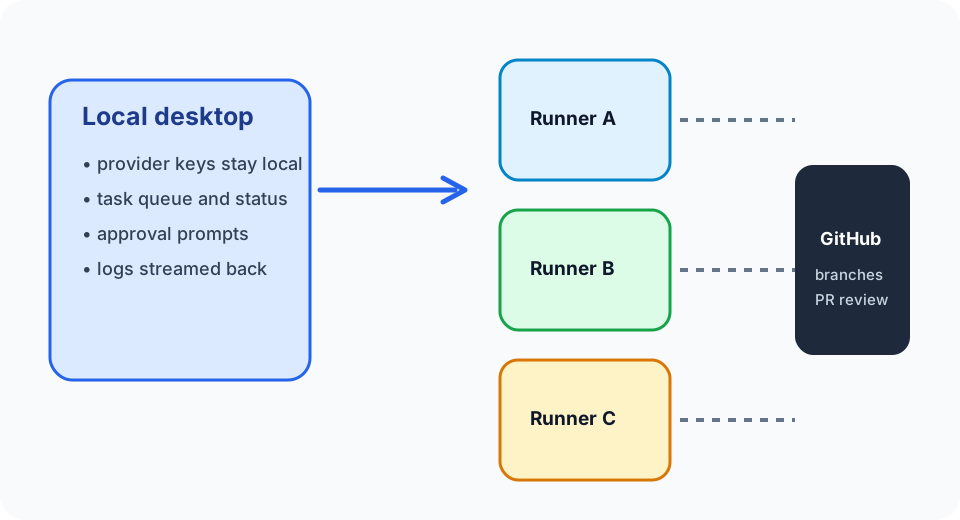
这也是 OpenClaw desktop manager、OpenClaw security best practices 和 OpenClaw background tasks 反复强调的模式:控制平面留在本地,runner 可替换。
本地密钥,远程执行
本地应用保存 provider keys、账号设置、审批状态和任务历史。远程 runner 保存 checkout、分支、依赖缓存,以及当前任务所需的短期凭据。任务结束后,runner 可以清理,而不会丢失操作者的长期秘密。
Office Claws desktop
  ├─ provider keys 和设置
  ├─ 任务队列、审批和日志
  └─ VPS runner 管理
        ├─ 在任务分支上 checkout
        ├─ 当前任务的 scoped token
        └─ review 后创建 pull request
这对从订阅受限 OpenClaw 工作流迁移的团队尤其有用:保留“后台自主编码代理”的工作方式,同时把执行迁移到更容易预算和隔离的 Codex runner。
准备度检查清单
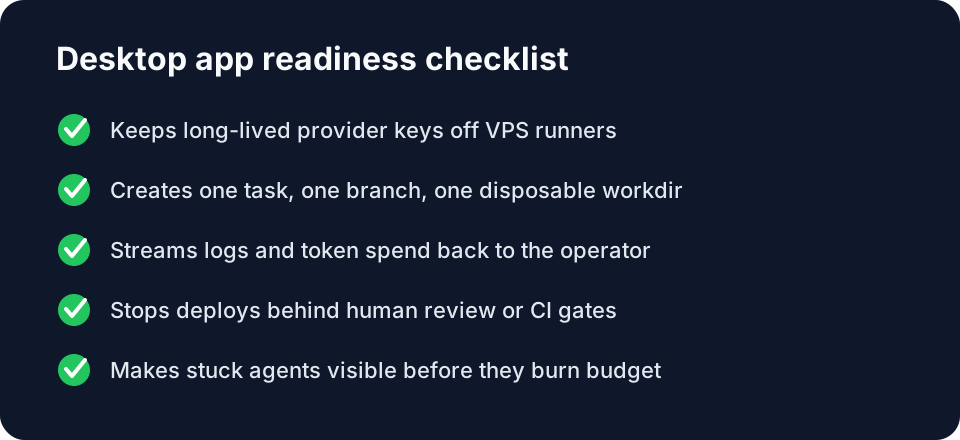
采用任何 OpenClaw 本地桌面应用前,先确认:长期密钥不进入 VPS;每个任务有独立分支和 workdir;无需 SSH 翻找也能看到实时日志;部署和破坏性操作前有审批;卡住的代理可以停止,同时保留分支和最后日志。
Office Claws 的位置
Office Claws 关注操作者层:桌面管理、VPS runner provisioning、监控、Codex-backed execution,以及更安全的本地密钥处理。当 OpenClaw 风格工作流已经超出临时 shell session,但团队仍想保持本地控制时,它很适合。
需要明确:除非功能已经实现,否则不要说 Office Claws 可以导入 OpenClaw 状态或运行原生 OpenClaw agent。当前价值是实际运维:本地启动、远程执行、审查分支,然后有意识地合并。
推荐设置
从一个仓库、一个 VPS runner、一个 scoped GitHub token 开始。代理只在 feature branch 工作。部署密钥留在 CI。用 Office Claws 查看任务状态和日志。接着阅读 OpenClaw vs Codex、OpenClaw VPS manager 和 OpenClaw team workflow。