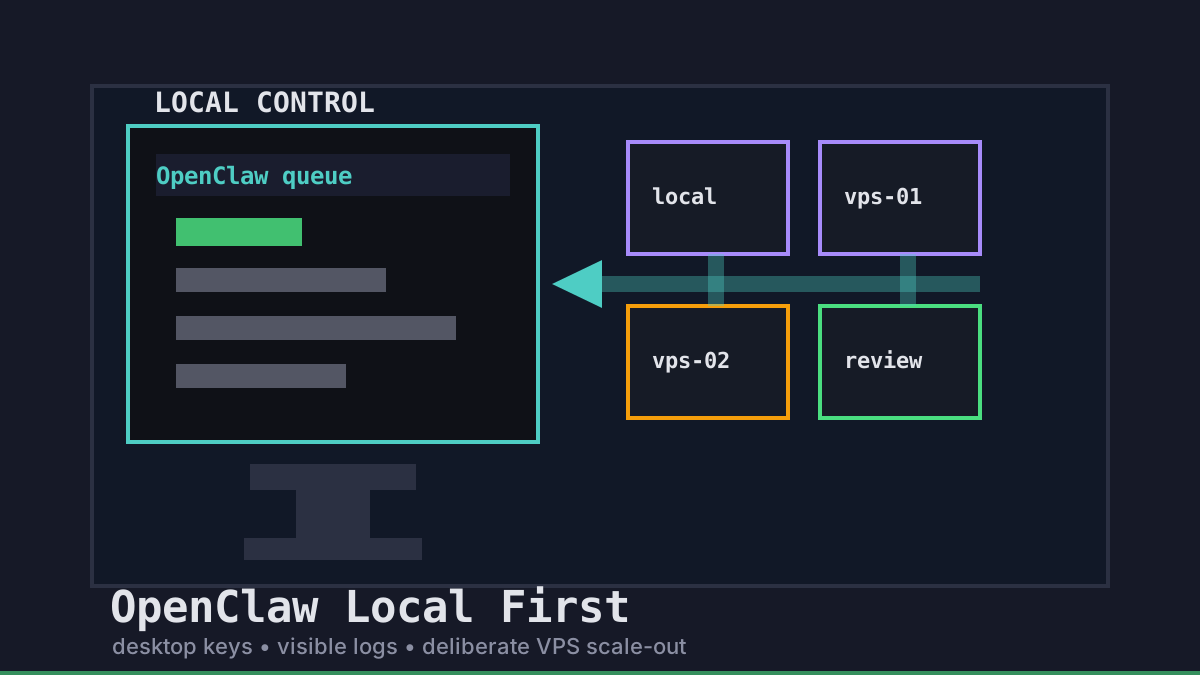
当第一个控制点保持在本地时,OpenClaw 风格的工作最容易被信任。我们更喜欢从桌面工作流启动代理,把 secrets 留在操作者附近,并且只在任务确实需要更多隔离、更长运行时间或并行能力时,才扩展到 VPS runner。
Office Claws 不是原生 OpenClaw runtime。它是面向 OpenClaw 相邻团队的实用运营层:可见队列、本地密钥处理、在合适时使用 Codex-backed 执行,以及仍然可审查的远程 runner。如果你还在先比较 runtime,请阅读 OpenClaw vs Codex,然后把这篇指南作为运营模型。
为什么 OpenClaw Local First 胜过 Cloud First
Cloud-first 的代理配置可能很方便,但它常常隐藏那些决定团队是否继续信任系统的无聊细节:token 放在哪里,谁能看到日志,哪个分支拥有 diff,以及人类能多快停止失控的工作。
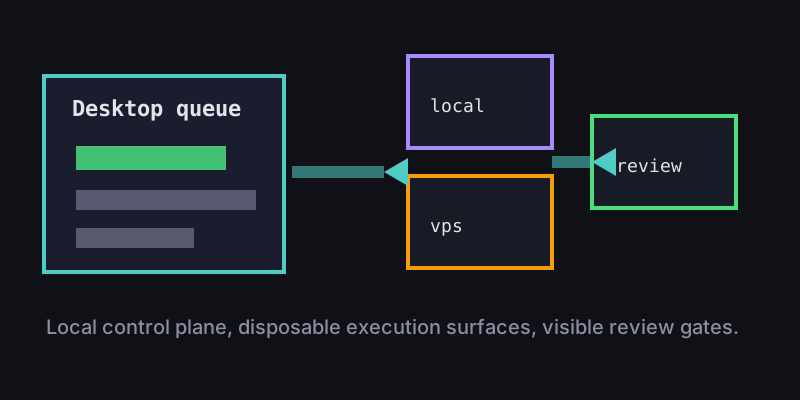
OpenClaw 的 local-first 模型会反转这个默认值。桌面是指挥中心。任务从可见意图、受限访问和已知 reviewer 开始。远程机器是可丢弃的执行表面,而不是事实来源。
| 决策 | Local-first 默认值 | Cloud-first 风险 |
|---|---|---|
| Secrets | 把 provider keys 留在操作者附近 | 在 runner 之间散落 .env 文件 |
| 日志 | 从一个桌面观察任务状态 | 从远程 shell 重建上下文 |
| 分支 | 一个任务,一个分支,一个 owner | 共享 checkout 产生漂移 |
| 成本 | 从小开始,需要时再扩展 | 容量一直开启 |
| Review | 人类 merge gate 保持可见 | 自动化过早显得「完成」 |
Office Claws for OpenClaw users 适合这里,因为桌面仍然是排队、监控和审查工作的地方。runner 可以是本地的、通过 Tailscale 连接的,或者是 DigitalOcean VPS,但运营契约保持不变。
OpenClaw Local-First 契约
在代理接触仓库之前,我们会使用一个小型任务契约。这不是官僚流程;它是让自主编码足够安全、可以重复使用的最小上下文。
task:
  owner: gleb
  goal: add-search-empty-state
  runtime: codex-backed-runner
  checkout: clean-branch
  allowed_paths:
    - website/src/app/**
    - website/content/**
  gates:
    - npm run build
    - pull_request_required
无论工作在本地运行还是在 VPS 上运行,这个契约都会随任务移动。小型文档更新可能只需要本地任务。长时间 build、并行分支或高风险依赖变更,则更适合远程 runner。关键是,向外扩展是一项有意识的选择,而不是每个 secret 和 checkout 的默认居所。
关于这个模式的远程部分,可以把本文与 OpenClaw on VPS 和 OpenClaw remote runner architecture 一起阅读。
什么时候把工作移到 VPS Runner
Local first 不等于 local only。它意味着控制平面保持本地,而执行只在有明确理由时迁移。
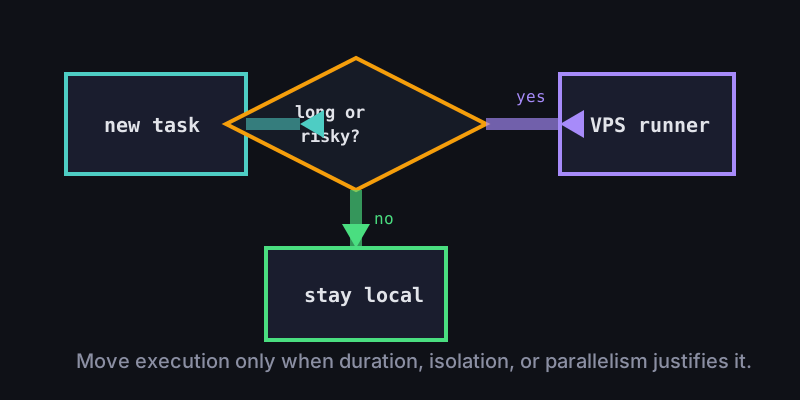
当任务需要以下条件时,使用 VPS runner:
- 比笔记本会话能安全提供的时间更长。
- 用干净机器处理依赖或 build 变更。
- 在没有共享 working tree 的情况下并行工作。
- 为不可信代码提供更强的 blast-radius 边界。
- 当人类操作者离开时仍保留持久日志。
当任务很小、重度依赖 review,或主要是编辑工作时,继续使用本地路径。最简单的成功 runner 通常也是最安全的。
推荐的 Office Claws 设置
一个实用的 OpenClaw local-first 设置如下:
- 从桌面队列启动每个请求。
- 默认不要把 provider keys 和 release credentials 放进可丢弃 runner。
- 每个任务使用一个隔离 checkout 和一个分支。
- 把耗时或高风险任务发送到 Tailscale-connected 或 DigitalOcean VPS runner。
- 在 merge 之前要求 build 输出、commit hash 和 review notes。
- 使用 OpenClaw security best practices 作为 secrets、approvals 和日志的 checklist。
这就是 Office Claws 的真实角色:桌面管理、VPS runner provisioning 和 monitoring、在实际可行时使用 Codex-backed 执行,以及更安全的本地密钥处理。它不会要求团队信任不可见的自动化。它提供一个本地指挥中心,可以向外扩展,同时不丢失人类 review gate。
相关阅读
- OpenClaw vs Codex — 比较 runtime 与运营取舍。
- Office Claws for OpenClaw users — 桌面管理层。
- OpenClaw on VPS — 何时值得使用远程执行。
- OpenClaw security best practices — 更安全的密钥、隔离和 review gates。